


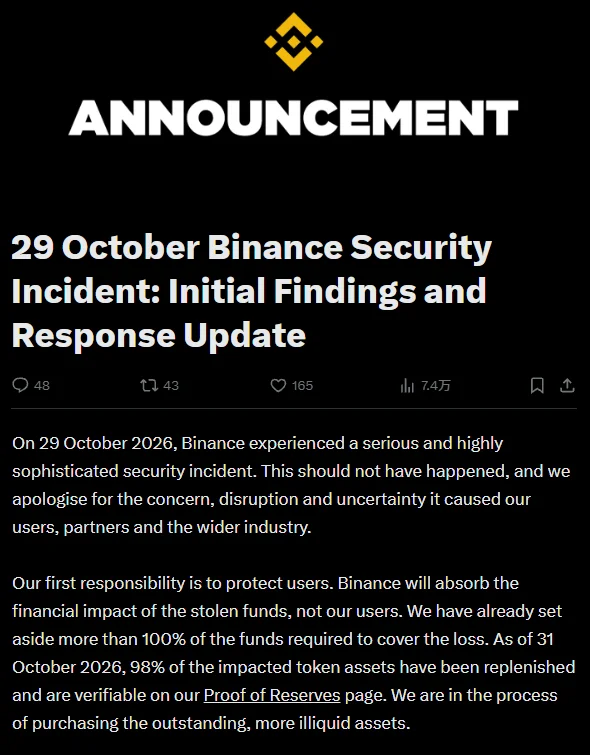
Dans son premier rapport, Binance indique que les attaquants ont utilisé de faux entretiens d’embauche pour installer un logiciel malveillant sur l’appareil d’un ingénieur en septembre, puis exploité un outil d’IA interne pour accéder aux ingénieurs chargés des portefeuilles. Des identifiants volés leur ont permis d’accéder à un service de signature de portefeuilles. Ils ont ensuite détourné le mécanisme d’autorisation EIP-7702 d’Ethereum dans le cadre d’un piratage portant sur 6,34 milliards de dollars d’actifs.
Pourquoi c’est important
Binance a déclaré que la seule suspension des retraits ne suffisait pas à bloquer les autorisations malveillantes on-chain. Il a fallu recourir à une procédure de révocation distincte, ce qui met en évidence une faille de sécurité au-delà des contrôles habituels sur les retraits.
Impact sur le marché
Environ 2,85 milliards de dollars d’actifs concernés ont été gelés ou interceptés. Binance a indiqué que 98 % des actifs tokenisés concernés avaient été reconstitués au 31 octobre et que des fonds suffisants avaient été mis de côté pour couvrir l’ensemble des pertes. L’enquête est toujours en cours.

Questions fréquemment posées
-
Comment les attaquants ont-ils d’abord accédé aux ingénieurs chargés des portefeuilles de Binance ?
Binance affirme que les attaquants ont utilisé de faux entretiens d’embauche pour installer un logiciel malveillant sur l’appareil d’un ingénieur, puis exploité un outil d’IA interne pour accéder aux ingénieurs chargés des portefeuilles.
-
Pourquoi la suspension des retraits n’a-t-elle pas bloqué les autorisations malveillantes ?
Binance a indiqué que les autorisations on-chain nécessitaient une procédure de révocation distincte. La seule suspension des retraits ne suffisait donc pas à les bloquer.
-
Quel rôle l’EIP-7702 d’Ethereum a-t-il joué dans le piratage ?
Après avoir compromis un service de signature de portefeuilles à l’aide d’identifiants volés, les attaquants ont détourné le mécanisme d’autorisation EIP-7702 d’Ethereum.
-
Quelle part des actifs concernés a été gelée ou interceptée ?
Binance a indiqué qu’environ 2,85 milliards de dollars sur les 6,34 milliards d’actifs concernés avaient été gelés ou interceptés.
-
Qu’a déclaré Binance au sujet de la couverture des pertes ?
Binance a indiqué que 98 % des actifs tokenisés concernés avaient été reconstitués au 31 octobre et que des fonds suffisants avaient été mis de côté pour couvrir toutes les pertes.

 CryptoSlate
 TheBlock
 Altcoin Daily
 CoinTelegraph
 CoinDesk