









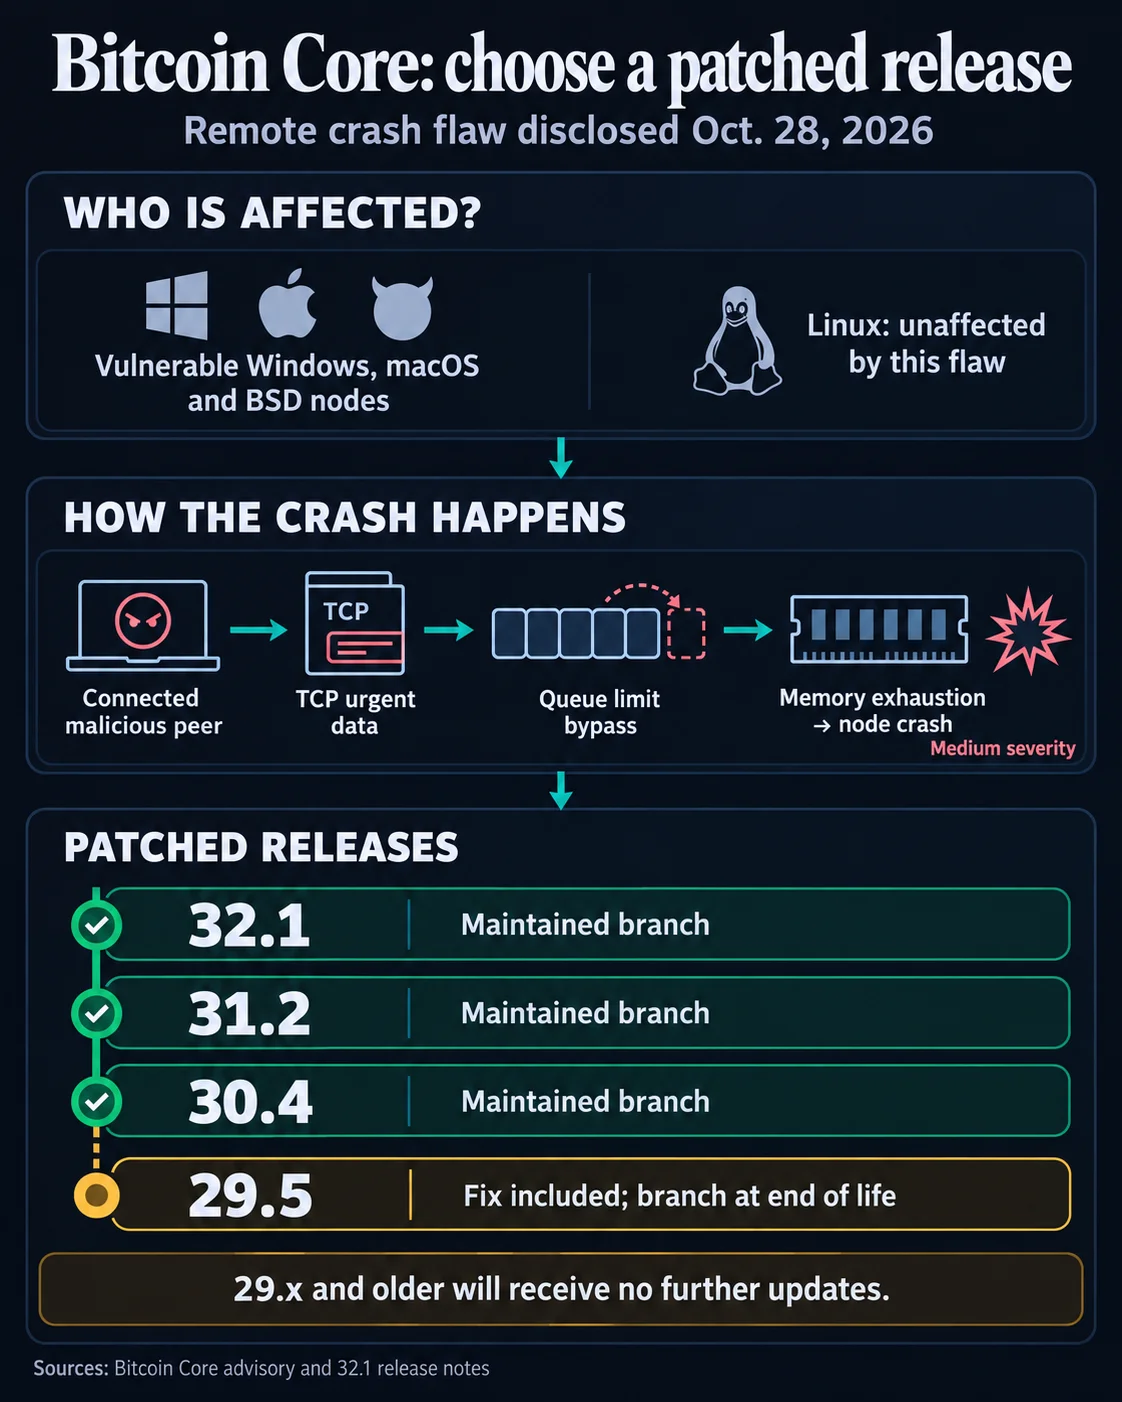

Bitcoin Core a révélé trois vulnérabilités détectées par un scan automatisé assisté par l’IA, dont deux failles d’épuisement de mémoire susceptibles de faire planter des nœuds. Un pair malveillant pouvait perturber à distance certains systèmes Windows, macOS et BSD, tandis qu’un autre problème pouvait consommer progressivement la mémoire via des connexions à des pairs plus anciens.
Les développeurs ont publié des correctifs dans les versions 29.5, 30.4, 31.2 et 32.1. La troisième faille pouvait provoquer un dépassement de capacité dans les fichiers utilisés lors des réorganisations de la blockchain. Bitcoin Core l’a toutefois jugée de faible gravité, car son exploitation sur des systèmes classiques 64 bits aurait nécessité des milliers de blocs conçus spécialement et une réorganisation élaborée avec précision.
Pourquoi c’est important
Les nœuds Bitcoin valident les transactions et contribuent au maintien des connexions réseau. Un plantage ou un épuisement de mémoire peut interrompre ces fonctions pour l’opérateur concerné. Les avis n’ont signalé aucune exploitation active, mais ces découvertes montrent que les scans automatisés par IA peuvent repérer des faiblesses dans des infrastructures de cryptomonnaies largement utilisées.
Les vulnérabilités ont été découvertes grâce à Project Loupe, une initiative automatisée de scan de sécurité fondée sur des LLM, développée par Elias Rohrer chez Spiral. Gregory Sanders a validé les découvertes et averti l’équipe de sécurité de Bitcoin Core. Elles ont été faites entre le 8 juillet et le 23 octobre. Les correctifs ont été achevés le 26 octobre et publiés au cours des deux jours suivants.
Impact sur le marché
Ces avis rappellent que la maintenance logicielle est un enjeu concret pour les opérateurs de nœuds Bitcoin. Bitcoin Core a indiqué que les systèmes 32 bits et les nœuds stockant les données de la blockchain sur FAT32 restent vulnérables au problème de dépassement de capacité dans certaines conditions. Les correctifs ne suppriment pas ces risques.
Les versions 29.x et les branches antérieures ne sont plus prises en charge et ne recevront pas de futures mises à jour de sécurité. Les opérateurs qui envisagent d’utiliser la version 32.1 doivent également disposer de macOS 14 ou d’une version ultérieure, ou de Windows 10 version 1903 ou ultérieure. Ces révélations soulignent à nouveau l’importance de maintenir à jour l’infrastructure Bitcoin à mesure que les scans assistés par l’IA se développent.

Questions fréquemment posées
-
Que peuvent provoquer les deux vulnérabilités d’épuisement de mémoire sur les nœuds Bitcoin ?
Des pairs malveillants peuvent consommer la mémoire d’un nœud jusqu’à faire planter le système concerné. Une faille pouvait perturber à distance certains nœuds Windows, macOS et BSD. Linux n’est pas touché par ce problème.
-
Quelles versions de Bitcoin Core corrigent les failles révélées ?
Les développeurs ont publié des correctifs dans les versions 29.5, 30.4, 31.2 et 32.1 de Bitcoin Core.
-
Les vulnérabilités sont-elles activement exploitées ?
Les avis n’ont signalé aucune exploitation active.
-
Quels systèmes restent exposés à la vulnérabilité de dépassement de capacité dans les fichiers ?
Bitcoin Core a averti que les systèmes 32 bits et les nœuds stockant les données de la blockchain sur FAT32 restent vulnérables dans certaines conditions.
-
Pourquoi les versions 29.x et antérieures de Bitcoin Core posent-elles problème aux opérateurs ?
Ces branches ne sont plus prises en charge et ne recevront pas de futures mises à jour de sécurité. Les opérateurs qui passent à la version 32.1 doivent également utiliser un système d’exploitation compatible.

 CoinDesk
 WuBlockchain
 Crypto News
 CoinTelegraph
 WatcherGuru
 Glassnode