










Selon Bitquery, 48 portefeuilles liés à Bloom ont perdu 9 408 SOL lors de transferts signés avec leurs propres clés le 26 octobre. Bloom a nié toute compromission de clés privées, imputé l’incident à une vulnérabilité d’exécution de code à distance dans un module tiers, puis déclaré avoir intégralement remboursé les neuf utilisateurs concernés.
Pourquoi c’est important
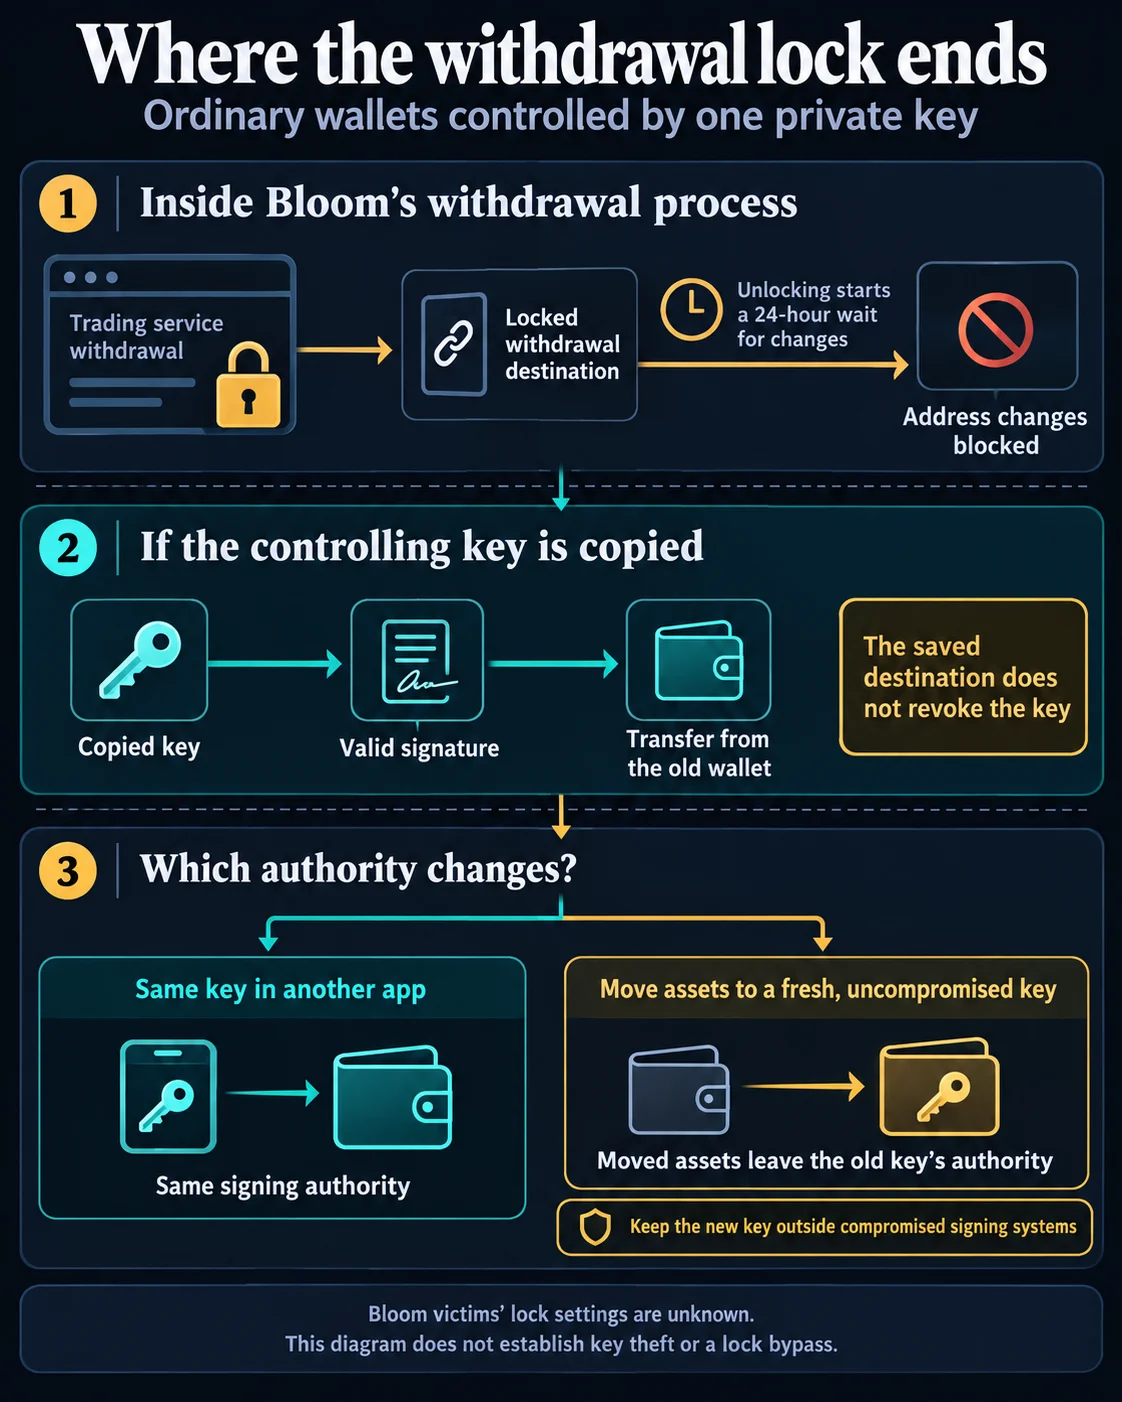
Le verrouillage de l’adresse de retrait protège la destination utilisée lors d’un retrait via Bloom, mais ne retire pas à une clé de portefeuille le pouvoir de signer un transfert par un autre moyen. Bitquery indique que les fonds ont été drainés au moyen de simples transferts de SOL, sans second signataire ni approbation de jeton. Les signatures des clés propriétaires établissent que les portefeuilles ont autorisé les transferts, mais ne permettent pas à elles seules de savoir si un attaquant a copié les clés ou exploité un mécanisme de signature.
Les portefeuilles concernés n’étaient pas tous utilisés activement pour le trading. Bitquery a constaté que 24 d’entre eux n’avaient payé aucun frais de trading à Bloom au cours du mois précédent, tandis que cinq avaient effectué leur dernier paiement entre janvier et mai 2025. Les fonds conservés dans un portefeuille inactif peuvent rester exposés si sa clé de contrôle a été copiée.
Impact sur le marché
Bloom affirme avoir remboursé au total 9 408 SOL aux neuf utilisateurs concernés. Cela couvre les pertes qu’ils ont déclarées, mais le remboursement ne permet pas de déterminer comment l’autorisation de signature a été obtenue ni si la faille à l’origine de l’exposition a été éliminée.
Pour les utilisateurs, il faut distinguer la modification de l’accès à un service du changement de contrôle des actifs. Un nouveau portefeuille contrôlé par une clé non compromise peut soustraire les fonds à l’autorité de l’ancienne clé ; importer le même secret dans une autre application n’y change rien. Le mécanisme de signature exact utilisé lors de l’incident Bloom reste indéterminé.
Questions fréquemment posées
-
Quelle quantité de SOL Bitquery dit-elle avoir été drainée des portefeuilles liés à Bloom ?
Selon Bitquery, 48 portefeuilles liés à Bloom ont perdu 9 408 SOL le 26 octobre.
-
Quelle cause Bloom a-t-elle avancée pour expliquer l’incident ?
Bloom a nié toute compromission de clés privées et imputé l’incident à une vulnérabilité d’exécution de code à distance dans un module tiers.
-
Que protège le verrouillage de l’adresse de retrait de Bloom ?
Il empêche de modifier la destination de retrait via ce processus. Il n’empêche pas une clé de portefeuille de signer un transfert par un autre moyen.
-
Les signatures des portefeuilles prouvent-elles que les clés privées ont été copiées ?
Non. Elles montrent que les portefeuilles ont autorisé les transferts, mais ne permettent pas de savoir si les clés ont été copiées ou si un mécanisme de signature a été exploité.
-
Pourquoi un portefeuille lié à Bloom mais inactif peut-il encore être à risque ?
Bitquery a constaté que 24 portefeuilles concernés n’avaient payé aucun frais de trading à Bloom au cours du mois précédent. Si une clé de contrôle a été copiée, les fonds conservés dans le portefeuille peuvent rester exposés.

 CoinDesk
 CoinTelegraph
 WatcherGuru
 Lookonchain
 WuBlockchain
 TheBlock