








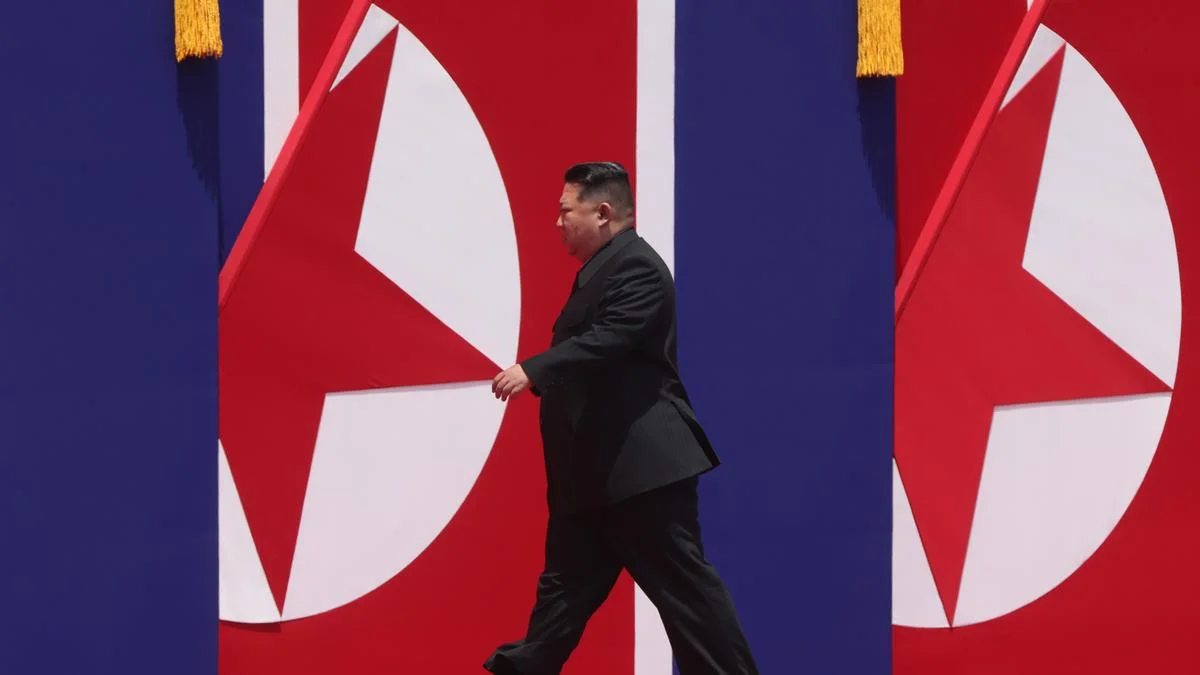


Des enquêteurs de la blockchain estiment que le groupe nord-coréen Lazarus est probablement à l’origine du vol de plus de 6 milliards de dollars en cryptoactifs sur Binance, la plus grande plateforme d’échange de cryptomonnaies au monde. Binance a identifié comme point d’entrée un ordinateur portable compromis appartenant à un ingénieur DevOps, tandis que des chercheurs soulignent que l’attribution n’est pas encore définitive.
Pourquoi c’est important
TRM Labs estime avec un haut niveau de confiance que TraderTraitor, un groupe nord-coréen décrit comme une sous-branche de Lazarus, est probablement responsable. L’enquêteur ZachXBT a lui aussi mis en cause Lazarus. Le PDG de Blockaid, Ido Ben-Natan, a déclaré que les tactiques et le niveau de sophistication correspondaient à des opérations associées à des acteurs liés à la RPDC.
Par son ampleur, l’incident figurerait parmi les plus grands piratages de cryptomonnaies signalés. Lazarus a été associé au piratage de Bybit, qui a coûté 1,46 milliard de dollars en 2025, à l’exploit de KelpDAO, qui a entraîné une perte de 292 millions de dollars, ainsi qu’au piratage de Ronin Network, qui a coûté 625 millions de dollars en 2022. Les vols liés à la Corée du Nord suscitent une attention particulière, car les cryptoactifs dérobés peuvent contribuer au financement du programme d’armement illicite du pays.
Incidence sur le marché
L’attribution reste une hypothèse, et non une conclusion confirmée. Un enquêteur connaissant bien les affaires liées aux cryptomonnaies a relevé que les groupes associés à Lazarus ont souvent transféré et vendu les fonds volés plus rapidement que les auteurs de l’attaque contre Binance ne l’avaient fait jeudi. Cette différence pourrait orienter la suite de l’analyse.
Pour Binance et l’ensemble du secteur, le point d’entrée signalé place la sécurité interne au cœur des enjeux : selon les enquêteurs, l’attaque est passée par l’ordinateur portable compromis d’un ingénieur. Les prochains éléments clés de l’enquête seront une attribution plus solide et des preuves sur la façon dont les actifs volés circulent.
Questions fréquemment posées
-
Comment Binance a-t-elle identifié le point d’entrée de l’attaque ?
Binance a indiqué que l’attaque était passée par l’ordinateur portable compromis d’un ingénieur DevOps.
-
Qui les enquêteurs soupçonnent-ils d’être à l’origine du piratage de Binance ?
Selon les enquêteurs, le groupe nord-coréen Lazarus est probablement responsable. TRM Labs estime avec un haut niveau de confiance que TraderTraitor, décrit comme une sous-branche de Lazarus, a été impliqué.
-
La responsabilité du piratage a-t-elle été confirmée ?
Non. L’attribution reste une hypothèse, et les enquêteurs précisent qu’elle n’est pas définitive.
-
Quelles autres attaques contre des acteurs crypto ont été associées à Lazarus ?
Lazarus a été associé au piratage de Bybit, qui a coûté 1,46 milliard de dollars en 2025, à l’exploit de KelpDAO, qui a entraîné une perte de 292 millions de dollars, et au piratage de Ronin Network, qui a coûté 625 millions de dollars en 2022.
-
Quels éléments les enquêteurs pourraient-ils examiner ensuite ?
Une attribution plus solide et des preuves montrant comment les actifs volés circulent sont des éléments clés de l’enquête en cours.

 WatcherGuru
 CryptoSlate
 Crypto Capital Venture
 WuBlockchain
 TheBlock