



Cursor appelle les développeurs qui ont installé les versions malveillantes 2.1.312 ou 2.1.313 de l’extension Claude Code depuis sa marketplace sur macOS ou Windows à nettoyer les machines concernées et à renouveler les identifiants et sessions accessibles depuis un système de confiance. Selon Cursor, les paquets ont été disponibles pendant environ 11 heures le 29 octobre 2026. L’entreprise précise qu’ils n’ont pas été développés par Anthropic et qu’aucun élément n’indique que d’autres versions ou la distribution officielle aient été touchées.
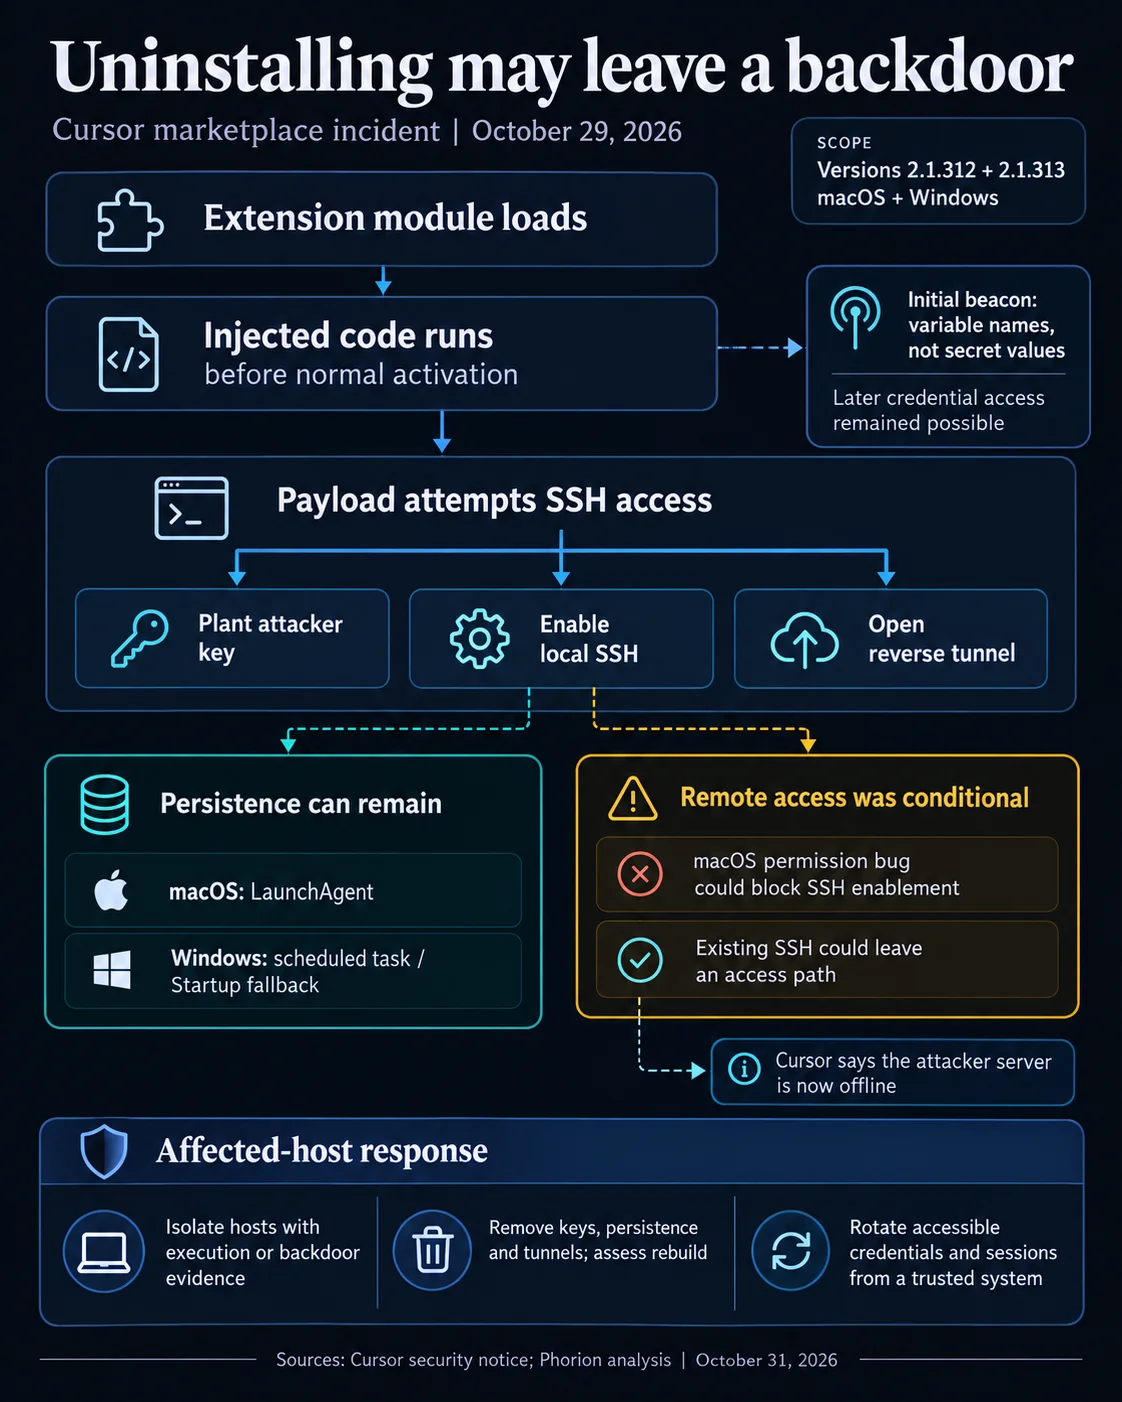
La désinstallation de l’extension ne suffit pas forcément à supprimer les composants laissés sur la machine. Selon l’analyse du malware menée par le chercheur en sécurité Phorion, la charge utile peut installer une clé SSH contrôlée par un attaquant, activer la connexion à distance et créer un tunnel inversé. Elle peut aussi assurer sa persistance via un LaunchAgent sur macOS ou, sur Windows, au moyen d’une tâche planifiée dont la création est tentée, avec un mécanisme de repli dans le dossier Startup.
Pourquoi c’est important
Le code injecté dans l’extension s’exécute au chargement de son module par Node, avant le rappel d’activation normal. Il n’est donc pas nécessaire d’interagir davantage avec l’extension. La réussite d’un accès à distance dépendait de la configuration et des autorisations de la machine hôte. Phorion a constaté qu’un bogue dans la vérification des autorisations sur macOS peut empêcher la charge utile d’activer la connexion à distance pour un utilisateur standard, mais un service SSH déjà activé pouvait tout de même laisser une voie d’accès.
Selon les informations disponibles, le signal initial envoyait des renseignements sur l’hôte et jusqu’à 40 noms de variables d’environnement correspondants, mais pas les valeurs secrètes associées. Cursor souligne que cela n’exclut pas un accès ultérieur aux identifiants par la porte dérobée. L’incident ne permet pas de conclure à un vol de cryptomonnaies ni à un ciblage spécifique de ce secteur, mais les identifiants accessibles au compte local concerné pourraient donner accès à des outils de développement ou à des services financiers.
Impact sur le marché
Cursor indique avoir collaboré avec le fournisseur d’hébergement pour mettre hors ligne le serveur de l’attaquant, supprimé les paquets, renouvelé ses clés, puis reconstruit et rouvert la marketplace. Ces mesures ne nettoient pas les machines sur lesquelles les extensions étaient déjà installées.
Cursor recommande d’examiner les journaux des terminaux, du réseau et des installations d’extensions, d’isoler les hôtes où l’exécution de la charge utile ou l’installation d’une porte dérobée est détectée, et de supprimer les clés SSH, mécanismes de persistance et tunnels non autorisés.
Questions fréquemment posées
-
Quelles versions de la marketplace Claude Code Cursor a-t-il identifiées comme malveillantes ?
Cursor a identifié les versions 2.1.312 et 2.1.313 d’Anthropic.claude-code pour macOS et Windows.
-
Pourquoi désinstaller l’extension peut-il ne pas supprimer la menace ?
La charge utile peut laisser une clé SSH contrôlée par un attaquant, un tunnel inversé et des composants de persistance, comme un LaunchAgent sur macOS ou un mécanisme de démarrage sur Windows.
-
De quoi dépendait la possibilité pour les attaquants d’accéder à distance à une machine ?
L’accès dépendait de la configuration et des autorisations de la machine hôte. Phorion a constaté qu’un bogue de vérification des autorisations sur macOS pouvait empêcher l’activation de la connexion à distance pour un utilisateur standard, tandis qu’un service SSH déjà activé pouvait tout de même permettre l’accès.
-
Quelles informations le signal initial du malware aurait-il envoyées ?
Selon Phorion, le signal initial transmettait des renseignements sur l’hôte et jusqu’à 40 noms de variables d’environnement correspondants, mais pas leurs valeurs secrètes. Cela n’exclut pas un accès ultérieur aux identifiants.
-
L’incident permet-il de conclure à un vol de cryptomonnaies ou à un ciblage spécifique de ce secteur ?
Non. Aucun des avis ne fait état d’un vol de cryptomonnaies ou d’un ciblage spécifique, même si les identifiants accessibles à un utilisateur local concerné pourraient donner accès à des outils de développement ou à des services financiers.

 WatcherGuru
 CoinTelegraph
 WuBlockchain
 TheBlock
 Lookonchain
 CoinDesk