








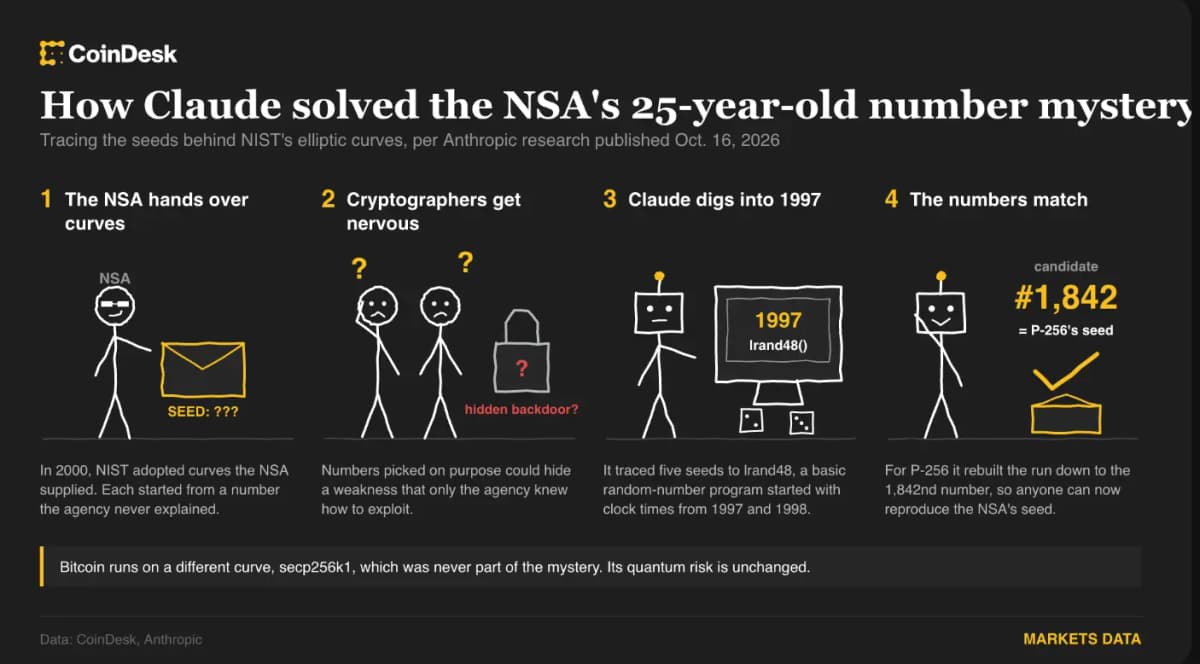


Un modèle de recherche d’Anthropic a retracé cinq seeds inexpliqués utilisés dans les courbes elliptiques de la NIST jusqu’à lrand48, un générateur de nombres aléatoires ordinaire alimenté par des horodatages de 1997 et 1998. Claude a retrouvé la séquence en moins de 30 minutes, avec notamment une correspondance exacte pour le seed publié de P-256 au 1 842e candidat.
Pourquoi c’est important
Les seeds avaient été fournis par la National Security Agency à la fin des années 1990 et sont devenus le centre d’un mystère cryptographique vieux de 25 ans. Des chercheurs soupçonnaient la NSA d’avoir testé de nombreuses alternatives avant de sélectionner une courbe présentant une faiblesse qu’elle seule aurait pu exploiter, notamment après des révélations associant l’agence à des efforts visant à affaiblir les standards cryptographiques.
La nouvelle reconstitution rend cette théorie d’une porte dérobée moins probable, car n’importe qui peut désormais reproduire les nombres. Elle n’explique pas pourquoi certains candidats utilisables ont été écartés ni comment les autres éléments de la courbe ont été choisis. Une partie de l’historique de conception reste donc irrésolue. Les utilisateurs des courbes de la NIST n’ont pas besoin d’agir à la suite de cette découverte.
Impact sur le marché
Bitcoin ne faisait pas partie du mystère. Bitcoin utilise secp256k1, une courbe plus simple dotée de deux petits paramètres fixes et offrant peu de possibilités pour dissimuler une faiblesse. Ethereum a également adopté secp256k1. Les seeds publics de la NIST n’ont jamais été secrets. Leur processus de génération prévisible n’a donc pas exposé les clés de portefeuilles existantes.
Bitcoin reste néanmoins exposé à un risque distinct à long terme lié à des ordinateurs quantiques suffisamment puissants. Une machine capable de remonter d’une clé publique à la clé privée correspondante pourrait récupérer cette dernière, quelle que soit la manière dont la courbe a été choisie. La puce Willow de Google a réduit les erreurs lors d’une étape clé de l’informatique quantique, mais aucune machine n’est encore proche de pouvoir casser de manière fiable une clé Bitcoin et aucun calendrier précis n’est établi pour une telle attaque.
Une prime de 36 864 dollars liée à l’enquête sera versée à l’Internet Security Research Group, l’organisation à but non lucratif à l’origine de Let’s Encrypt.


Questions fréquemment posées
-
Qu’a découvert Claude au sujet des seeds inexpliqués des courbes de la NSA ?
Claude a retracé cinq seeds de courbes elliptiques de la NIST jusqu’à lrand48, un ancien générateur de nombres aléatoires alimenté par des horodatages de 1997 et 1998.
-
Cette découverte prouve-t-elle que la NSA n’a pas placé de porte dérobée dans les courbes ?
Non. La reconstitution rend une porte dérobée moins probable, mais les chercheurs ne peuvent toujours pas expliquer pourquoi certains candidats ont été écartés ni comment les autres éléments de la courbe ont été choisis.
-
Les utilisateurs des courbes de la NIST doivent-ils changer quelque chose ?
Non. Cette découverte ne demande aucune action aux utilisateurs des courbes de la NIST.
-
Pourquoi Bitcoin n’a-t-il pas été affecté par le mystère des courbes de la NSA ?
Bitcoin utilise secp256k1, une courbe plus simple dotée de deux petits paramètres fixes et offrant peu de possibilités pour dissimuler une faiblesse. Ses clés publiques n’ont pas été exposées par la découverte.
-
Quelle menace quantique distincte pèse sur Bitcoin ?
Un ordinateur quantique suffisamment puissant pourrait remonter d’une clé publique Bitcoin à sa clé privée. Aucune machine n’est actuellement proche de pouvoir mener cette attaque de manière fiable.

 WuBlockchain
 CoinTelegraph
 CZ Binance
 Benjamin Cowen
 Crypto News