








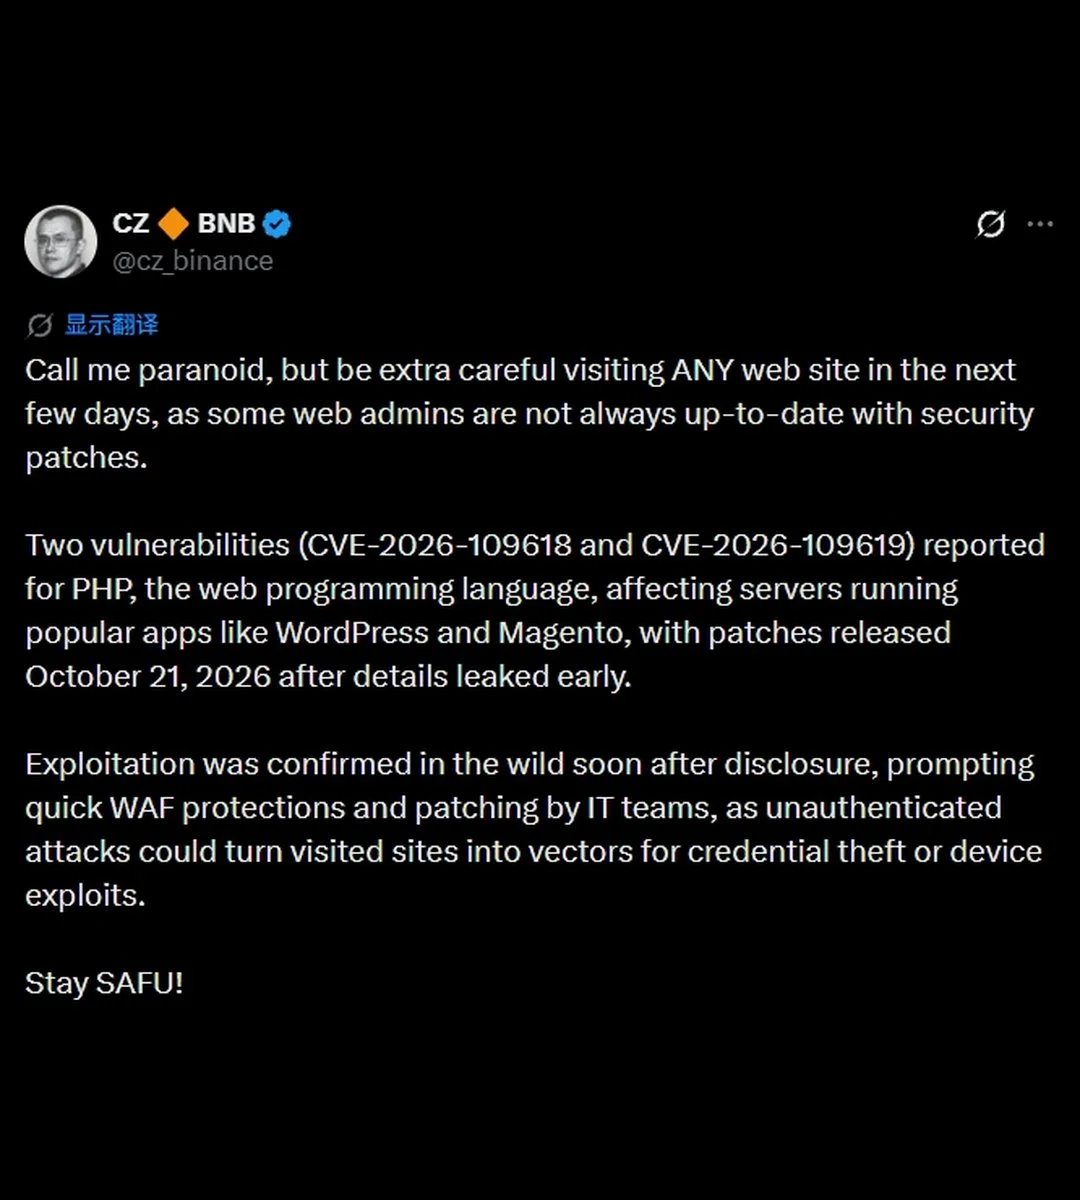
Le fondateur de Binance, Changpeng Zhao (CZ), a émis un avertissement public exhortant les utilisateurs à faire preuve d'une prudence accrue lors de la navigation sur des sites web dans les jours à venir. Il a souligné deux vulnérabilités critiques de PHP, CVE-2026-109618 et CVE-2026-109619, qui affectent les serveurs exécutant des applications largement déployées, notamment WordPress et Magento. Les failles ont été corrigées le 21 octobre après que des détails techniques ont fuité avant la période de divulgation officielle, compressant le temps dont disposaient les opérateurs pour réagir.
Pourquoi c'est important
Les vulnérabilités permettent à des attaquants non authentifiés d'exécuter du code arbitraire sur des serveurs vulnérables, ce qui signifie qu'aucune connexion ou accès préalable n'est requis pour compromettre un site. Les visiteurs de sites non corrigés peuvent être exposés au vol de données d'identification par le biais de scripts injectés ou de redirections, ce qui en fait un risque de type chaîne d'approvisionnement qui s'étend bien au-delà des opérateurs de sites eux-mêmes. Des tentatives d'exploitation ont déjà été détectées dans la nature, et une part significative des installations de WordPress et Magento est estimée à encore fonctionner avec des versions non corrigées.
Impact sur le marché
Pour la communauté crypto en particulier, la surface de menace est significative : les pages de phishing, les faux prompts de connexion de portefeuille et les scripts de détournement de session sont des charges utiles courantes dans les exploits basés sur le web ciblant ce groupe démographique. L'avertissement de CZ a du poids précisément parce que le vecteur d'attaque est passif. Un utilisateur visitant simplement un site compromis peut voir ses données d'identification volées sans cliquer sur quoi que ce soit de suspect. Les utilisateurs devraient éviter de se connecter à des comptes non essentiels, utiliser des portefeuilles matériels lorsque cela est possible, et vérifier que tout site lié à la crypto qu'ils visitent a appliqué le correctif du 21 octobre avant d'interagir.
Questions fréquemment posées
-
Qu'est-ce que CVE-2026-109618 et CVE-2026-109619, et pourquoi sont-elles dangereuses ?
Ce sont des vulnérabilités critiques de PHP qui permettent à des attaquants non authentifiés d'exécuter du code arbitraire sur des serveurs vulnérables exécutant WordPress ou Magento, ce qui signifie qu'aucune connexion n'est requise pour compromettre un site ou exposer ses visiteurs au vol de données d'identification.
-
Quand ces vulnérabilités PHP ont-elles été corrigées et pourquoi le timing est-il important ?
Les failles ont été corrigées le 21 octobre, mais des détails techniques ont fuité avant la divulgation officielle, donnant aux attaquants une avance. Des tentatives d'exploitation ont déjà été détectées avant que de nombreux opérateurs de sites aient eu le temps d'appliquer la mise à jour.
-
Comment un utilisateur de crypto peut-il être affecté simplement en visitant un site web ?
Les serveurs compromis peuvent injecter des scripts malveillants ou des redirections qui volent des données de session ou servent de faux prompts de connexion de portefeuille sans nécessiter que le visiteur clique sur quoi que ce soit de suspect, rendant la navigation passive un véritable vecteur d'attaque.
-
Pourquoi CZ a-t-il spécifiquement averti la communauté crypto au sujet de ces exploits PHP ?
Les utilisateurs de crypto sont une cible de grande valeur pour le vol de données d'identification et le phishing. Les exploits basés sur le web qui détournent silencieusement des sessions ou servent de faux prompts de portefeuille sont une tactique courante contre ce groupe démographique, amplifiant le risque de ces…
-
Quelles mesures les utilisateurs devraient-ils prendre pour se protéger pendant que la vague de correctifs se poursuit ?
Les utilisateurs devraient éviter de se connecter à des comptes non essentiels, utiliser des portefeuilles matériels lorsque cela est possible, et vérifier que tout site lié à la crypto qu'ils visitent a appliqué le correctif de sécurité PHP du 21 octobre avant d'interagir avec.

 Crypto News
 CoinDesk
 CryptoSlate
 Lookonchain
 TheBlock
 CoinTelegraph
 WatcherGuru