








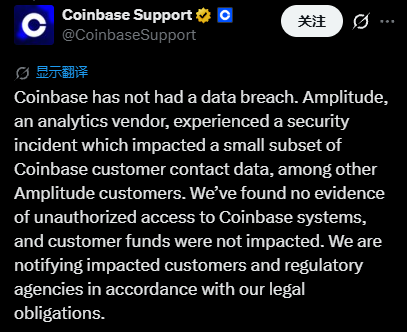
Amplitude, un fournisseur tiers d'outils d'analyse utilisé par Coinbase, a été victime d'un incident de sécurité ayant exposé les coordonnées associées à plus de 70 000 utilisateurs parmi les clients concernés. Coinbase a déclaré que ses propres systèmes n'avaient pas été compromis et n'avoir trouvé aucune preuve d'un accès interne non autorisé.
Pourquoi c'est important
Coinbase a indiqué que l'exposition se limitait aux coordonnées d'une petite partie de ses utilisateurs. L'incident met en lumière les risques en matière de confidentialité et de conformité lorsque des fournisseurs d'outils d'analyse traitent des données liées aux clients en dehors des systèmes centraux d'une plateforme.
Impact sur le marché
Coinbase a déclaré que les mots de passe et les fonds des clients n'avaient pas été touchés, et qu'elle informait les utilisateurs concernés ainsi que les autorités de régulation compétentes, conformément aux obligations en vigueur. L'événement relève donc principalement d'un problème de confidentialité et de conformité lié à un tiers, plutôt que d'une perte d'actifs des clients rapportée.
Questions fréquemment posées
-
Quelles informations ont été exposées lors de l'incident chez Amplitude ?
L'incident a exposé des coordonnées. Coinbase a indiqué que les données concernées se limitaient aux coordonnées d'une petite partie de ses utilisateurs.
-
Combien d'utilisateurs ont été touchés par l'incident de sécurité ?
Le pirate a obtenu les coordonnées de plus de 70 000 utilisateurs parmi les clients concernés d'Amplitude.
-
Les systèmes internes de Coinbase ont-ils été compromis ?
Non. Coinbase a déclaré n'avoir subi aucune fuite de données interne et n'avoir trouvé aucune preuve d'un accès non autorisé à ses systèmes.
-
Les fonds ou les mots de passe des clients de Coinbase ont-ils été compromis ?
Coinbase a déclaré que les fonds des clients restaient totalement à l'abri. Les informations disponibles sur l'incident n'établissent pas que des mots de passe ou des fonds aient été compromis.
-
Que fait Coinbase après l'incident ?
Coinbase a déclaré qu'elle informait les utilisateurs concernés et les autorités de régulation compétentes, conformément aux obligations légales.

 CoinTelegraph
 CZ Binance
 CoinDesk
 Crypto News
 CryptoSlate
 TheBlock