



ACINQ a publié Eclair 0.14.6 le 27 octobre après avoir identifié des failles que des nœuds Lightning malveillants pourraient exploiter en manipulant des transactions de financement de canaux non confirmées. La mise à jour exige que les pairs fournissent des entrées confirmées pour les splices de canaux et ajoute des protections pour le règlement des canaux et la récupération des fonds. ACINQ a appelé les opérateurs à effectuer la mise à niveau, en avertissant que des nœuds malveillants pourraient exploiter certains problèmes.
Pourquoi c’est important
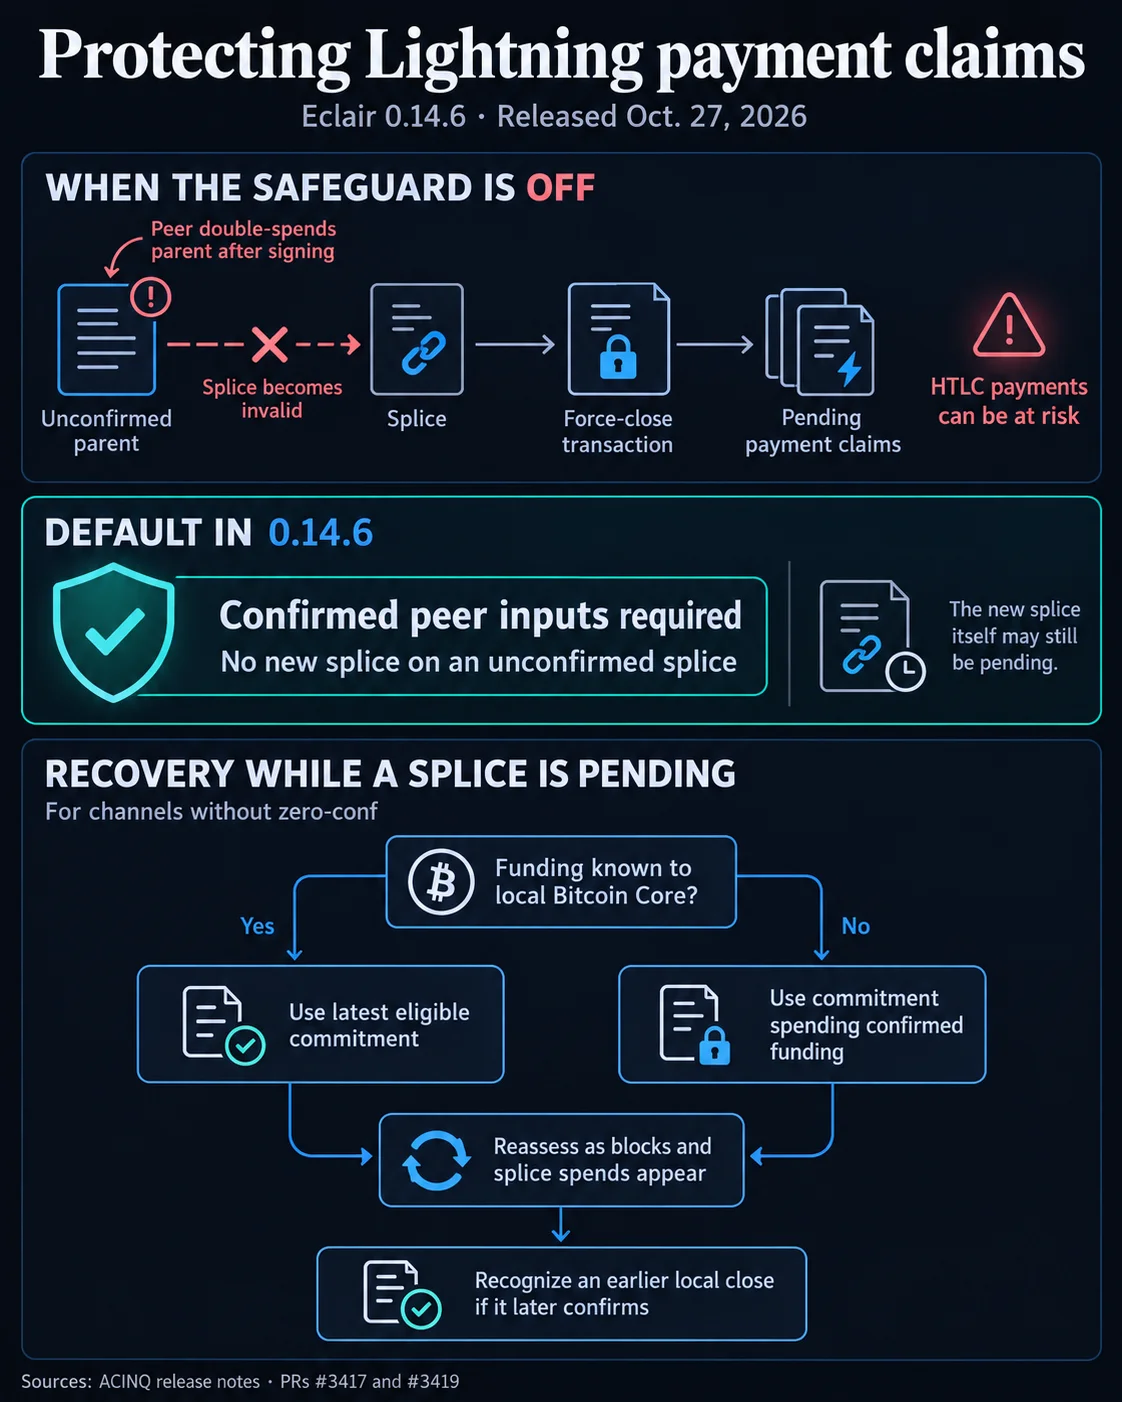
Les canaux Lightning peuvent être financés ou ajustés par des splices, mais un pair qui apporte une entrée non confirmée pourrait la dépenser deux fois après la signature d’un splice. Si le canal est ensuite fermé sur Bitcoin, des paiements en attente sécurisés par des HTLC pourraient être exposés, car le règlement dépend de la transaction de financement invalidée. Ces problèmes décrivent un risque potentiel, et non un vol avéré. On ignore l’ampleur d’une éventuelle exploitation dans le monde réel.
Eclair 0.14.6 active par défaut une protection qui exige des entrées confirmées de la part des pairs et bloque les splices supplémentaires reposant sur des changements de financement non confirmés. ACINQ déconseille également d’utiliser sa fonction facultative d’engagement sans frais lors de splices avec des pairs non fiables. Cette fonction est désactivée par défaut.
Incidence sur le marché
Le correctif modifie la logique de règlement afin qu’elle utilise les fonds reconnus par le backend Bitcoin Core, et revienne au dernier état confirmé si nécessaire. Il améliore aussi la détection des transactions confirmées par les mineurs après qu’Eclair a cessé de les suivre comme voie de règlement privilégiée, ce qui permet au logiciel de tenter de récupérer les sorties associées.
Les opérateurs utilisant des versions antérieures restent exposés aux risques identifiés. Les canaux de paiement existants peuvent rester ouverts pendant la mise à niveau. Celle-ci nécessite d’arrêter Eclair, d’installer la nouvelle version et de redémarrer le nœud.

Questions fréquemment posées
-
Comment le financement non confirmé d’un canal peut-il mettre en danger les paiements Lightning ?
Un pair malveillant pourrait dépenser deux fois une entrée non confirmée après la signature d’un splice. Si le canal est ensuite fermé sur Bitcoin, des paiements HTLC en attente pourraient être exposés, car le règlement dépend de la transaction de financement invalidée.
-
Quelle protection Eclair 0.14.6 active-t-il par défaut ?
Il exige des entrées confirmées des pairs pour les splices de canaux et bloque les splices supplémentaires reposant sur des changements de financement non confirmés.
-
Comment la mise à jour modifie-t-elle le règlement des canaux ?
Eclair sélectionne une transaction d’engagement reposant sur des fonds reconnus par son backend Bitcoin Core, et revient au dernier état de financement confirmé si nécessaire.
-
ACINQ signale-t-il que des attaquants ont volé des fonds ?
Aucun vol avéré n’est signalé. ACINQ décrit une exposition potentielle à un risque de sécurité, dont l’ampleur dans le monde réel reste inconnue.
-
Les opérateurs peuvent-ils effectuer la mise à niveau sans fermer les canaux de paiement existants ?
Oui. Les canaux existants peuvent rester ouverts pendant la mise à niveau. Il faut arrêter Eclair, installer la version 0.14.6 et redémarrer le nœud.

 WatcherGuru
 CoinDesk
 TheBlock
 WuBlockchain
 Glassnode