



Vitalik Buterin indique utiliser kohaku-cli, un portefeuille en ligne de commande, pour effectuer de nombreux paiements via des protocoles de confidentialité. Dans un essai publié le 31 octobre, il a également décrit l’utilisation d’un outil distinct, écrit avec l’aide de l’IA, pour mettre à jour des empreintes de contenu sur ENS, le système de noms d’Ethereum. La documentation du portefeuille précise qu’il n’a pas été audité, qu’il est toujours en développement et déconseille son utilisation sur le réseau principal aux personnes qui ne comprennent pas les risques.
Pourquoi c’est important
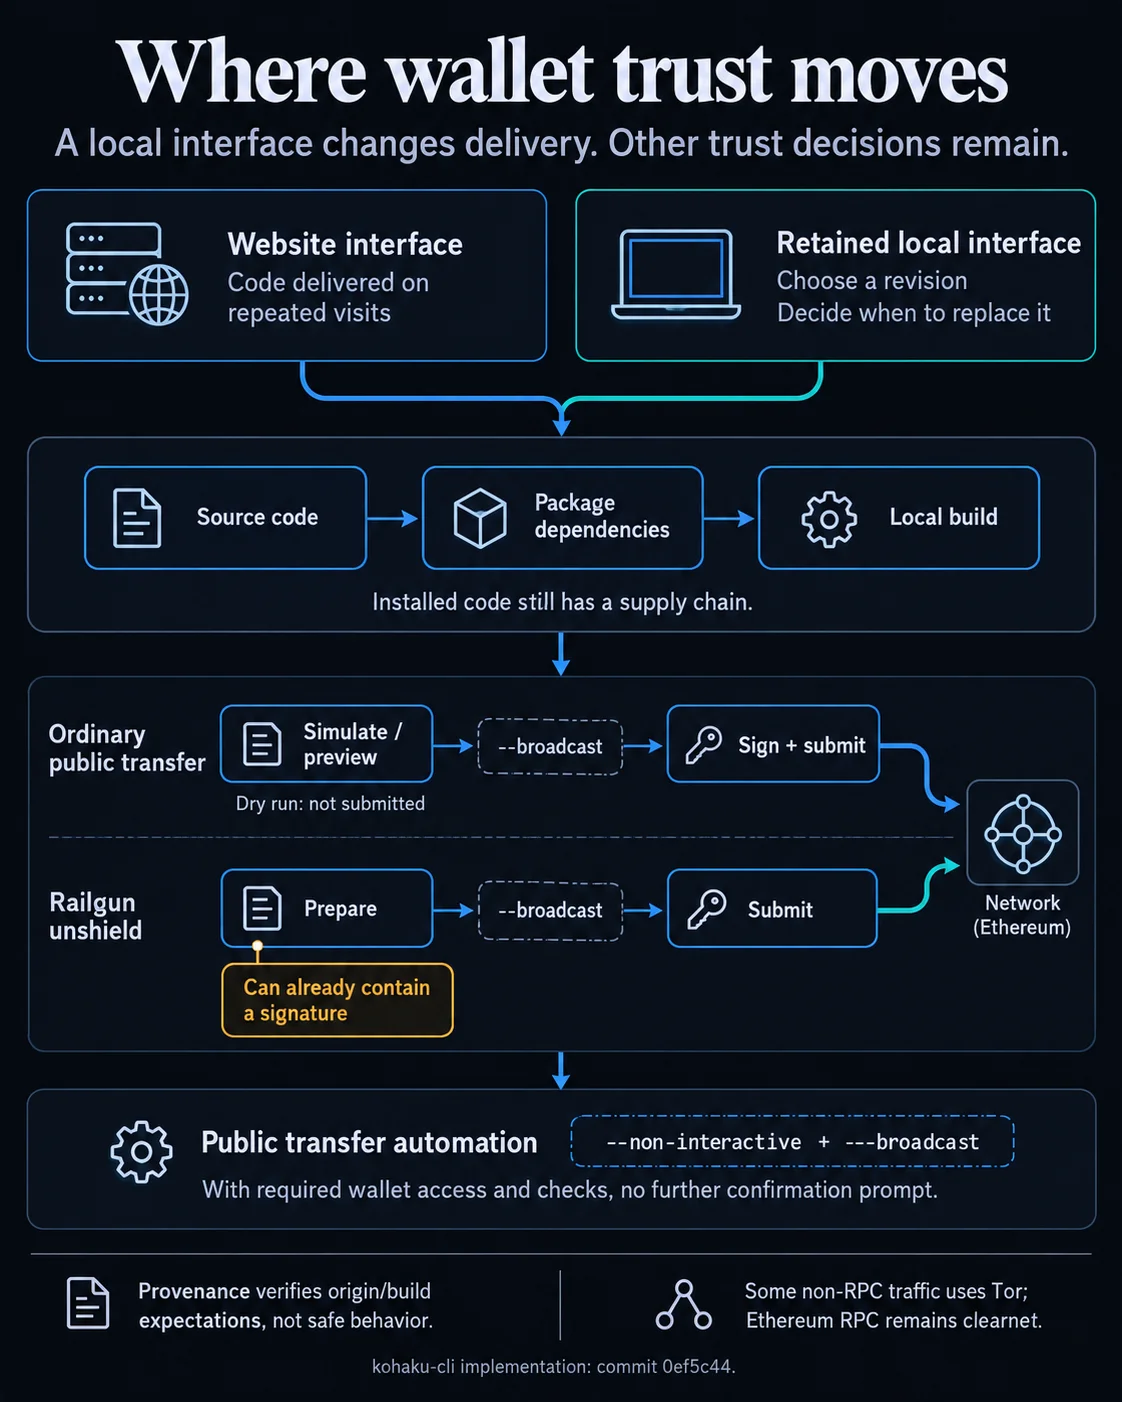
Un site web peut fournir à nouveau le code d’une application à chaque visite. Utiliser une application installée localement permet de conserver une version choisie, mais implique aussi de décider quelle version et quelles dépendances installer. Les instructions de kohaku-cli prévoient l’installation de dépendances npm et la compilation à partir du code source. Même une interface locale repose donc sur une chaîne d’approvisionnement logicielle qu’il faut évaluer.
La gestion des signatures compte aussi. Une simulation de transfert public standard ne soumet pas de transaction, tandis qu’une opération Railgun de retrait de fonds non protégés préparée peut déjà contenir une signature. Ne pas diffuser une opération ne signifie donc pas toujours qu’aucune autorisation n’a été donnée. Les logiciels qui construisent, signent et soumettent une opération peuvent constituer des sources d’autorité distinctes.
Impact sur le marché
Cet exemple met en évidence un compromis lié à l’autogarde des fonds : contrôler la distribution de l’application peut réduire la dépendance répétée à un site web, mais ne permet pas de savoir ce que le code installé ou ses dépendances peuvent faire avec l’accès aux signatures. La vérification de provenance peut aider à confirmer l’origine d’un logiciel et l’historique de sa compilation, mais elle dépend de compilateurs auxquels on fait confiance et ne garantit pas que le comportement de l’application soit acceptable.
L’exécution locale ne rend pas non plus toutes les interactions réseau privées. La documentation de la CLI précise que Tor est utilisé par défaut pour certains échanges hors RPC, tandis que les appels RPC d’Ethereum passent par une connexion réseau ordinaire. Le récit de Buterin porte sur son utilisation de ces outils ; il ne permet pas d’établir qu’il effectue des paiements sans intervention.

Questions fréquemment posées
-
À quoi Buterin utilise-t-il kohaku-cli ?
Il indique utiliser ce portefeuille en ligne de commande pour effectuer de nombreux paiements via des protocoles de confidentialité. Il a aussi décrit un outil distinct, écrit avec l’aide de l’IA, pour mettre à jour les empreintes de contenu d’ENS.
-
À quel risque répond la conservation d’une version locale d’une application ?
Elle permet de conserver une version choisie au lieu de recevoir à nouveau le code de l’application d’un site web à chaque visite. Les utilisateurs doivent néanmoins évaluer les mises à jour et les dépendances.
-
Ne pas diffuser une opération Railgun de retrait de fonds non protégés signifie-t-il qu’aucune signature n’existe ?
Pas nécessairement. Une opération préparée peut déjà contenir une signature même si elle n’a pas été diffusée.
-
Quel avertissement kohaku-cli adresse-t-il aux utilisateurs ?
Sa documentation indique que la CLI n’a pas été auditée, qu’elle est toujours en développement et qu’elle a été écrite avec l’aide de l’IA. Elle déconseille son utilisation sur le réseau principal sans comprendre les risques.
-
Exécuter kohaku-cli localement rend-il toutes les activités réseau privées ?
Non. Sa documentation indique que Tor est utilisé pour certains échanges hors RPC, tandis que les appels RPC d’Ethereum passent par une connexion réseau ordinaire.

 Crypto Rank News
 Lookonchain
 TheBlock
 CoinDesk
 Crypto News
 WuBlockchain