








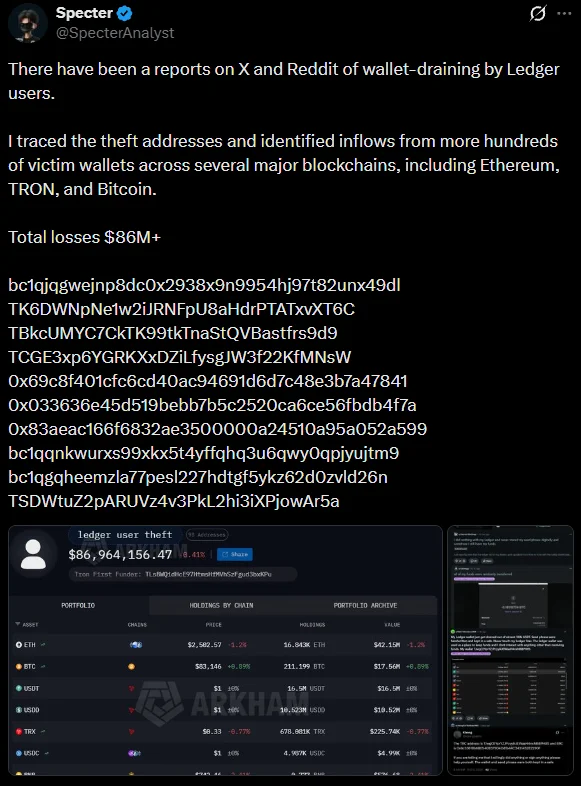
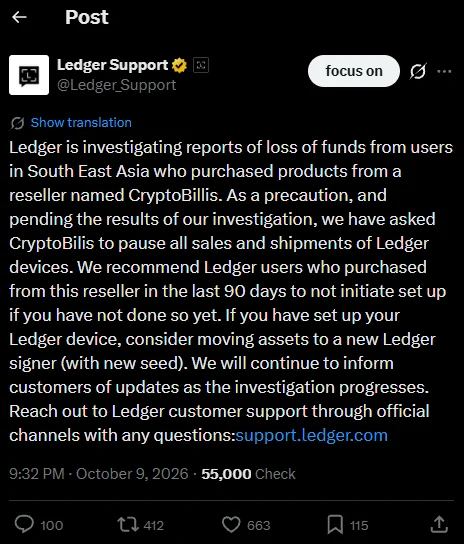
Ledger enquête sur des signalements de fonds volés appartenant à des clients d’Asie du Sud-Est qui avaient acheté des appareils auprès du revendeur CryptoBilis. L’entreprise a demandé au revendeur de suspendre les ventes et les expéditions et a averti les clients ayant acheté un appareil auprès de lui au cours des 90 derniers jours de ne pas l’initialiser.
Pourquoi c’est important
Ledger a conseillé aux clients ayant déjà initialisé un appareil de transférer leurs actifs vers un nouveau dispositif de signature Ledger, avec une nouvelle phrase de récupération. L’enquêteur on-chain Specter a indiqué que des adresses suspectes avaient reçu des fonds provenant de centaines de portefeuilles de victimes sur Ethereum, TRON et Bitcoin. Les pertes sont estimées à plus de 86 millions de dollars.
Impact sur le marché
Le vecteur d’attaque commun n’a pas été confirmé. Ledger a déclaré qu’aucun élément ne prouvait actuellement une compromission directe de ses portefeuilles matériels ou de son infrastructure centrale. CZ a indiqué que les informations disponibles pointaient vers une attaque localisée de la chaîne d’approvisionnement impliquant un fournisseur et, éventuellement, des appareils contrefaits ou altérés. Il a ajouté que les acteurs de l’écosystème BNB et l’ensemble du secteur aideraient à retracer les fonds et à les récupérer.


Questions fréquemment posées
-
Qu’a conseillé Ledger aux clients ayant acheté un appareil chez CryptoBilis au cours des 90 derniers jours ?
Ledger leur a conseillé de ne pas initialiser leur appareil. Ceux qui l’avaient déjà configuré ont été invités à transférer leurs actifs vers un nouvel appareil de signature Ledger avec une nouvelle phrase de récupération.
-
À combien les pertes liées au vol sont-elles estimées ?
L’enquêteur on-chain Specter estime les pertes à plus de 86 millions de dollars. Il a repéré des adresses suspectes ayant reçu des fonds de centaines de portefeuilles de victimes.
-
Quels réseaux sont associés aux adresses suspectes ?
Specter indique que ces adresses ont reçu des fonds provenant de portefeuilles de victimes sur Ethereum, TRON et Bitcoin.
-
Les enquêteurs ont-ils confirmé comment les portefeuilles ont été vidés ?
Non. Le vecteur d’attaque commun n’a pas été confirmé. Selon CZ, les informations disponibles pointent vers une attaque localisée de la chaîne d’approvisionnement impliquant un seul fournisseur.
-
Existe-t-il des preuves d’une compromission des appareils ou de l’infrastructure centrale de Ledger ?
Ledger affirme qu’aucun élément ne prouve actuellement une compromission directe de ses portefeuilles matériels ou de son infrastructure centrale.

 CryptoSlate
 Crypto News
 CoinDesk
 Lookonchain