








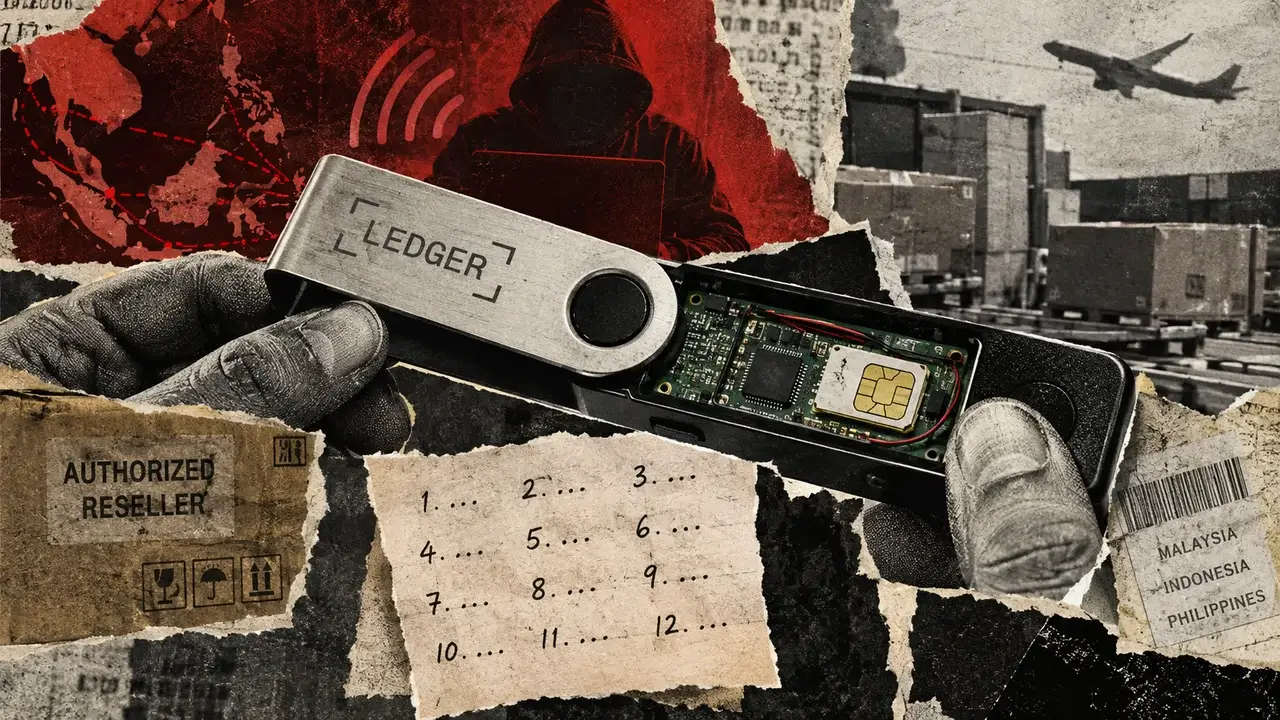


Ledger a confirmé la présence d'un implant matériel non autorisé dans un portefeuille authentique, après que des clients d'Asie du Sud-Est ont signalé la disparition de cryptomonnaies. Les composants électroniques ajoutés capturaient les phrases de récupération de 24 mots lors de la configuration et les transmettaient via LTE au moyen d'une carte SIM intégrée. Bitquery estime que les attaquants ont volé $102 millions à 324 portefeuilles répartis sur six réseaux, bien que Ledger n'ait pas confirmé ce montant ni relié chaque perte à un appareil implanté.
Pourquoi c'est important
Les portefeuilles matériels isolent les clés privées des appareils connectés à Internet, mais leur configuration crée un point d'exposition critique. La phrase de récupération peut recréer le portefeuille et ses clés sur un autre appareil. Un code PIN ne peut donc plus protéger les fonds dès lors qu'une autre personne a copié les mots.
L'implant aurait intercepté les informations envoyées de la puce sécurisée vers l'écran, reconstitué la phrase, puis l'aurait transmise sans compromettre la puce protégée ni modifier les signatures de transaction. Les propriétaires pouvaient terminer la configuration et utiliser normalement leur portefeuille, tandis qu'un attaquant conservait un accès identique aux fonds.
Le Genuine Check de Ledger vérifie la présence d'un Secure Element authentique, mais ne peut pas inspecter chaque composant à l'intérieur du boîtier. Cette zone d'ombre a permis à un appareil modifié de sembler authentique tout en contenant des circuits supplémentaires. L'affaire concernait CryptoBilis, un revendeur agréé en Malaisie, en Indonésie et aux Philippines. Le principal risque venait donc du canal de distribution, et non d'un marché anonyme de contrefaçons.
Impact sur le marché
Ledger a conseillé aux clients de CryptoBilis de ne pas initialiser les appareils inutilisés et a demandé à ceux qui les avaient déjà configurés de transférer leurs fonds vers un nouveau dispositif de signature avec une nouvelle phrase de récupération. Remplacer le matériel tout en réutilisant les 24 anciens mots aurait maintenu la compromission.
L'incident alourdit les exigences opérationnelles liées à l'autodétention. La confiance s'étend désormais au-delà de la puce sécurisée, jusqu'au boîtier, à l'écran, à l'emballage, au processus de retour, aux revendeurs et aux distributeurs. Ledger a suspendu les ventes via les canaux concernés en Asie du Sud-Est, tandis que MediaMarktSaturn a interrompu les ventes de Ledger en Allemagne et que Trezor a entrepris de réduire son réseau de revendeurs, malgré l'absence de preuve d'une compromission de ses produits.
Questions fréquemment posées
-
Comment l'implant Ledger a-t-il volé les phrases de récupération ?
L'implant a intercepté les informations envoyées de la puce sécurisée vers l'écran, reconstitué la phrase de 24 mots lors de la configuration, puis l'a transmise via LTE avec une carte SIM intégrée.
-
Quelle quantité de cryptomonnaies aurait été volée dans l'affaire Ledger ?
Bitquery estime que les attaquants ont volé $102 millions à 324 portefeuilles sur six réseaux. Ledger n'a pas confirmé ce montant ni relié chaque perte à un appareil implanté.
-
Pourquoi le Genuine Check de Ledger n'a-t-il pas détecté les portefeuilles modifiés ?
Le Genuine Check vérifie qu'un appareil contient un Secure Element authentique, mais il n'inspecte pas chaque composant à l'intérieur du boîtier et ne prouve pas qu'aucun élément n'a été ajouté.
-
Changer d'appareil Ledger protège-t-il une phrase de récupération exposée ?
Non. Réutiliser les 24 anciens mots sur un nouvel appareil recrée le même portefeuille et maintient la compromission. Il a été conseillé aux utilisateurs concernés de transférer leurs fonds vers des comptes créés avec une nouvelle phrase.
-
Quelle partie de la chaîne d'approvisionnement était concernée par l'incident ?
L'affaire concernait CryptoBilis, un revendeur agréé opérant en Malaisie, en Indonésie et aux Philippines. Ledger a indiqué que des appareils authentiques avaient été ouverts, modifiés, puis remis dans le circuit de distribution.

 WuBlockchain
 Crypto News
 CoinDesk
 TheBlock