








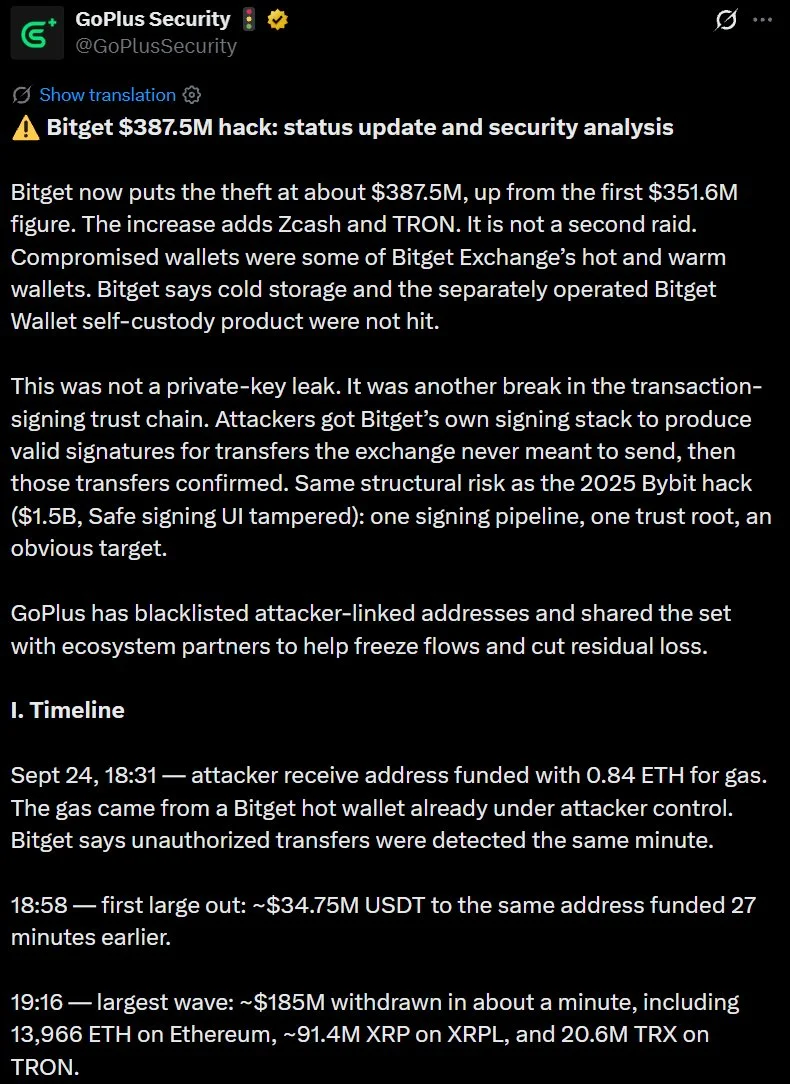
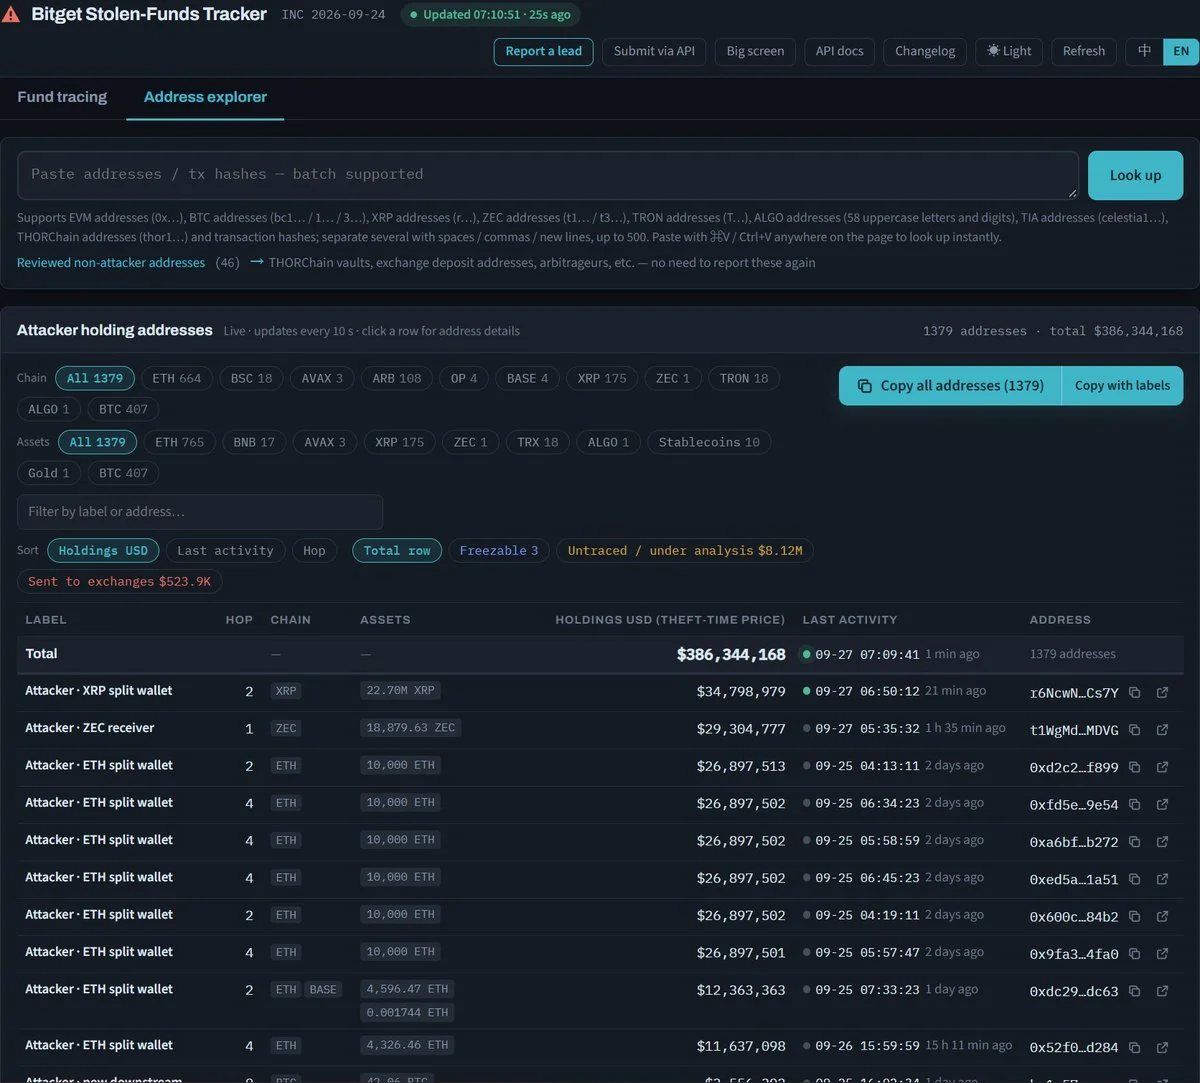
L'analyse de GoPlus Security du piratage de 387,5 millions de dollars chez Bitget révèle que l'attaque n'a impliqué aucune fuite de clé privée. À la place, les attaquants ont compromis un système backend critique de portefeuille, falsifié les données de transaction et trompé le flux de signature autorisée de Bitget pour qu'il génère des signatures valides pour des transferts que la plateforme n'avait jamais l'intention d'effectuer.
La fenêtre de drainage des fonds a duré environ 2 heures et 25 minutes, la plus grande vague unique déplaçant près de 185 millions de dollars en environ une minute. GoPlus a placé sur liste noire les adresses liées aux attaquants et les a partagées avec les partenaires de l'écosystème.
Pourquoi c'est important
Cette découverte déplace le modèle de menace : même les plateformes qui n'exposent jamais leurs clés privées peuvent être vidées si la chaîne de confiance de la signature des transactions est compromise. GoPlus a noté des similitudes structurelles avec le piratage de Bybit en 2025, suggérant que les attaques de la chaîne d'approvisionnement contre les infrastructures de portefeuille deviennent un scénario répétable.
Bitget n'a pas encore publié de rapport technique complet, et la méthode d'intrusion initiale reste non confirmée.
Impact sur le marché
L'attention se porte désormais sur la question de savoir si d'autres plateformes auditeront leurs backends de signature et sur la manière dont Bitget couvrira le déficit. La vague la plus rapide, 185 millions de dollars en une seule minute, montre le peu de temps de réaction dont disposent les équipes de sécurité une fois l'infrastructure de signature compromise.

Questions fréquemment posées
-
Comment les pirates ont-ils drainé 387,5 M$ de Bitget sans fuite de clés privées ?
GoPlus a établi que les attaquants ont compromis un backend de portefeuille et falsifié les données de transaction, amenant le flux de signature autorisée de Bitget à générer des signatures valides pour des transferts non voulus par la plateforme.
-
Combien de temps a duré le drainage des fonds lors du piratage de Bitget ?
La fenêtre de drainage a duré environ 2 heures et 25 minutes, la plus grande vague déplaçant près de 185 millions de dollars en une minute environ.
-
Le piratage de Bitget est-il similaire à celui de Bybit ?
GoPlus a indiqué que l'incident présente des similitudes structurelles avec le piratage de Bybit en 2025, mais Bitget n'a pas encore publié de rapport technique complet et la méthode d'intrusion initiale reste non confirmée.
-
Qu'est-ce qu'une attaque de la chaîne de confiance de la signature de transactions ?
C'est une attaque qui compromet les systèmes préparant et autorisant les transactions plutôt que les clés privées elles-mêmes, trompant le flux de signature légitime pour qu'il approuve des transferts malveillants comme s'ils étaient valides.
-
Qu'a-t-on fait concernant les adresses des attaquants ?
GoPlus a placé sur liste noire les adresses liées aux attaquants et les a partagées avec les partenaires de l'écosystème pour aider à geler ou retracer les fonds volés.

 CryptoSlate
 Crypto News
 CoinDesk
 Crypto Rank News
 Lookonchain
 CoinTelegraph
 TheBlock