








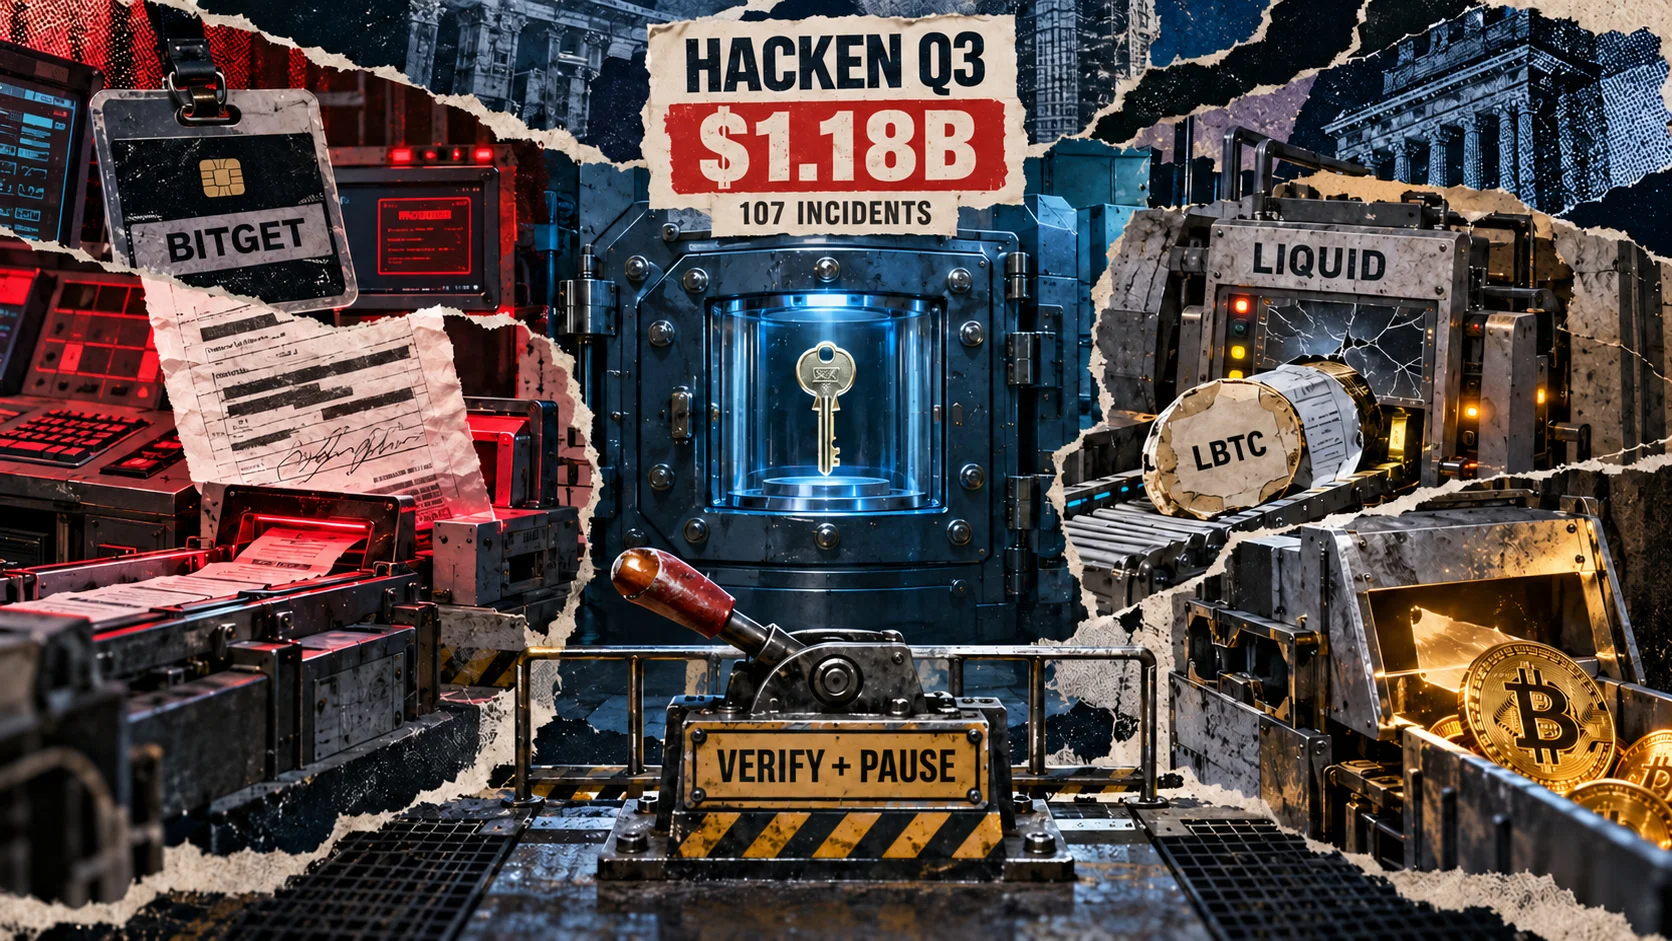


Hacken a recensé 1,18 milliard de dollars de vols de crypto sur 107 incidents au troisième trimestre, en hausse de 55 % par rapport à 763,9 millions de dollars sur 67 incidents au T2. Les pertes liées aux smart contracts ont représenté 48 % du total du T3, contre environ 11 % dans le bilan initial du T2 publié par Hacken. Dans le même temps, les pertes induites par les catégories contrôle d'accès et opérationnel ont reculé d'environ 30 %.
Pourquoi c'est important
Ces chiffres remettent en cause une hiérarchie de sécurité qui considère les opérations de garde comme le risque prépondérant. En appliquant la part de 88,3 % des pertes opérationnelles du T2 aux 763,9 millions de dollars, on obtient environ 675 millions de dollars, tandis que la part de 40 % du T3 appliquée à 1,18 milliard de dollars donne environ 472 millions de dollars. La comparaison est limitée par les arrondis et les changements de catégories, mais elle indique une part plus importante des pertes liées aux contrats au T3.
La fréquence des incidents a également modifié la donne. La perte moyenne enregistrée a légèrement baissé, d'environ 11,4 millions de dollars au T2 à environ 11 millions de dollars au T3, tandis que le nombre d'incidents est passé de 67 à 107. Une gravité moyenne plus faible peut donc coexister avec une perte globale bien plus importante.
Impact sur le marché
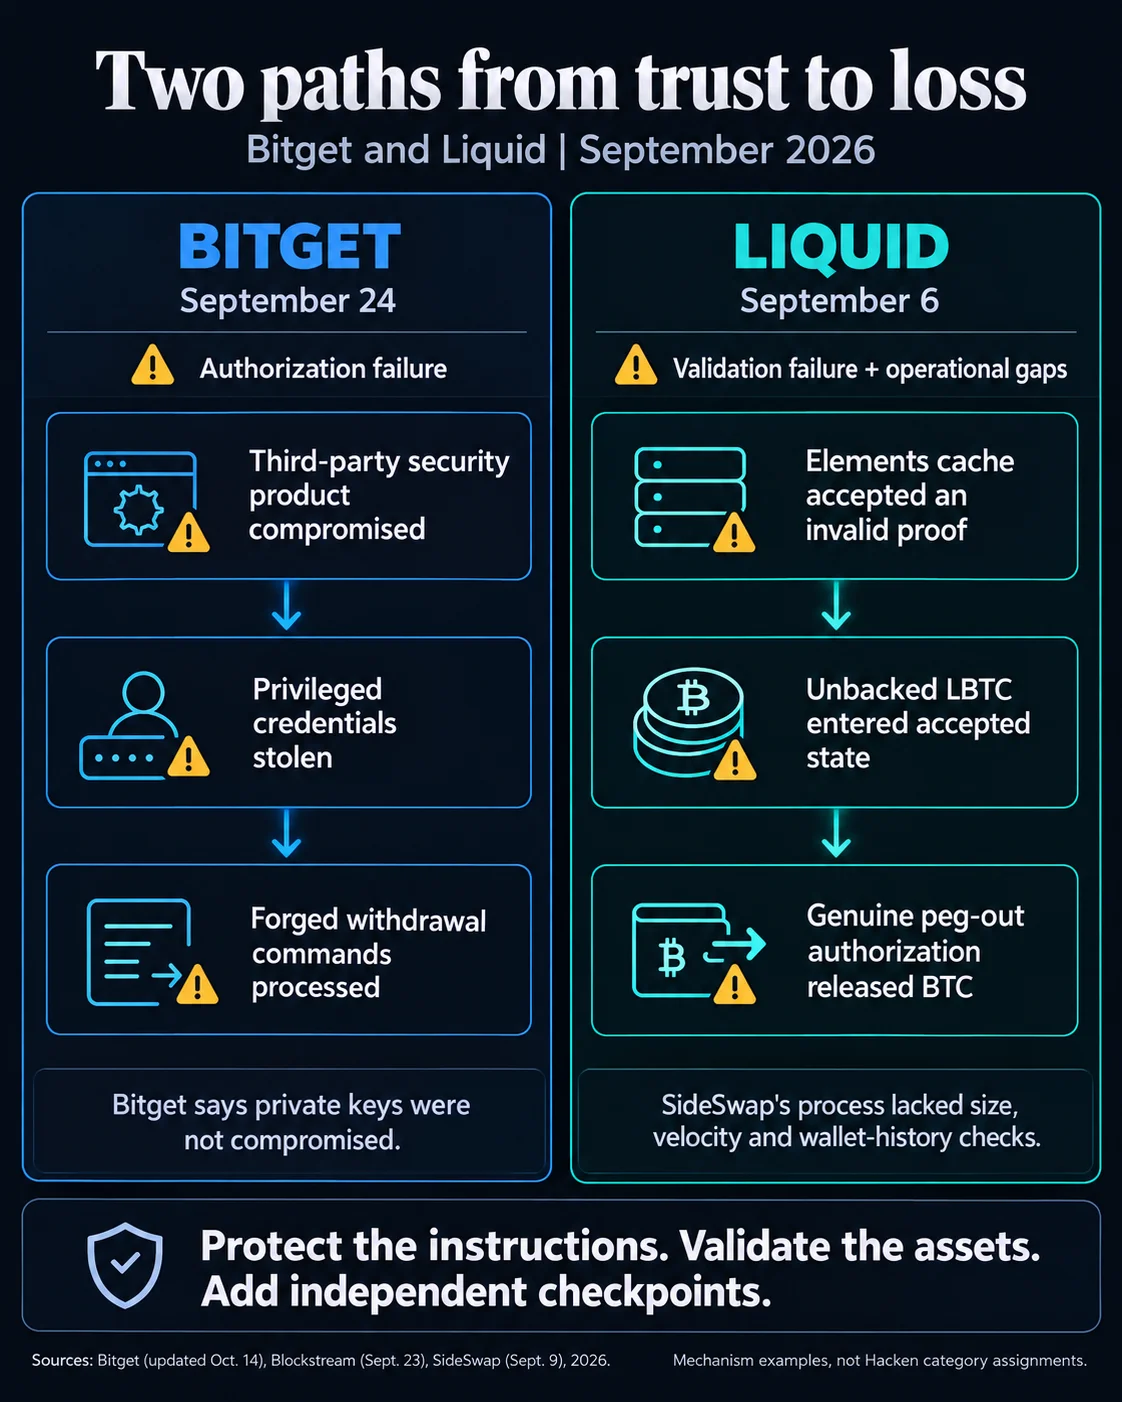
Les incidents Bitget et Liquid montrent pourquoi les défenses doivent couvrir davantage que les clés privées. Bitget a indiqué que des produits de sécurité tiers compromis avaient permis à des identifiants à hauts privilèges d'injecter de fausses commandes de retrait, tandis que ses portefeuilles froids et ses clés privées n'étaient pas compromises. Le montant estimé des actifs touchés est passé d'environ 351,6 millions de dollars à environ 388 millions de dollars à mesure que la comptabilité s'étoffait.
L'incident de Liquid impliquait environ 4 000 LBTC non adossés qui ont franchi un défaut de validation avant que SideSwap ne traite automatiquement le peg-out en BTC. Blockstream a recensé 3 400 BTC restitués et environ 602 BTC encore en circulation à la date de son rapport. La leçon commune est opérationnelle : des limites indépendantes, des pauses, des vérifications de l'historique du portefeuille et une revue manuelle peuvent interrompre un transfert après la défaillance d'un contrôle de validation ou d'autorisation en amont.

Questions fréquemment posées
-
De combien les vols de crypto ont-ils augmenté au troisième trimestre selon Hacken ?
Hacken a recensé 1,18 milliard de dollars sur 107 incidents au T3, soit une hausse de 55 % par rapport à 763,9 millions de dollars sur 67 incidents au T2.
-
Qu'est-ce qui a changé dans la répartition des pertes crypto entre le T2 et le T3 ?
Les pertes liées aux smart contracts ont représenté 48 % des pertes du T3, contre environ 11 % dans le bilan initial du T2 de Hacken. Les pertes contrôle d'accès et opérationnelles induites par les parts publiées ont reculé d'environ 30 %.
-
Comment l'incident de Bitget s'est-il produit sans compromission des clés privées ?
Bitget a indiqué que des produits de sécurité tiers compromis ont exposé des identifiants à hauts privilèges que les attaquants ont utilisés pour injecter de fausses commandes de retrait. La plateforme a précisé que les clés privées n'ont pas été compromises et que les portefeuilles froids sont restés intacts.
-
Quelle est la cause de la perte de Liquid et SideSwap ?
Un défaut de validation a permis à environ 4 000 LBTC non adossés de passer, après quoi SideSwap a automatiquement traité le peg-out en BTC. La clé d'autorisation n'a été ni volée ni falsifiée.
-
Quels contrôles de sécurité pourraient interrompre des retraits similaires ?
Des limites indépendantes, des pauses, des vérifications de l'historique du portefeuille et une revue manuelle pourraient ajouter des points de contrôle après la validation des actifs ou l'autorisation. Ces contrôles peuvent interrompre un transfert lorsqu'un dispositif de protection en amont échoue.

 WuBlockchain
 Crypto News
 CoinDesk
 TheBlock