










Polymarket a rétabli les transactions le 29 octobre après qu’un prestataire tiers compromis a perturbé son marché international de prédiction. La société d’analyse blockchain Bubblemaps estime que plus de 700 utilisateurs ont été touchés et que des actifs d’une valeur d’environ 3,46 millions de dollars ont été compromis. Polymarket a indiqué avoir corrigé le problème, l’avoir signalé aux autorités et vouloir indemniser les utilisateurs concernés, mais son avis officiel ne précise pas le montant total des pertes.
Pourquoi c’est important
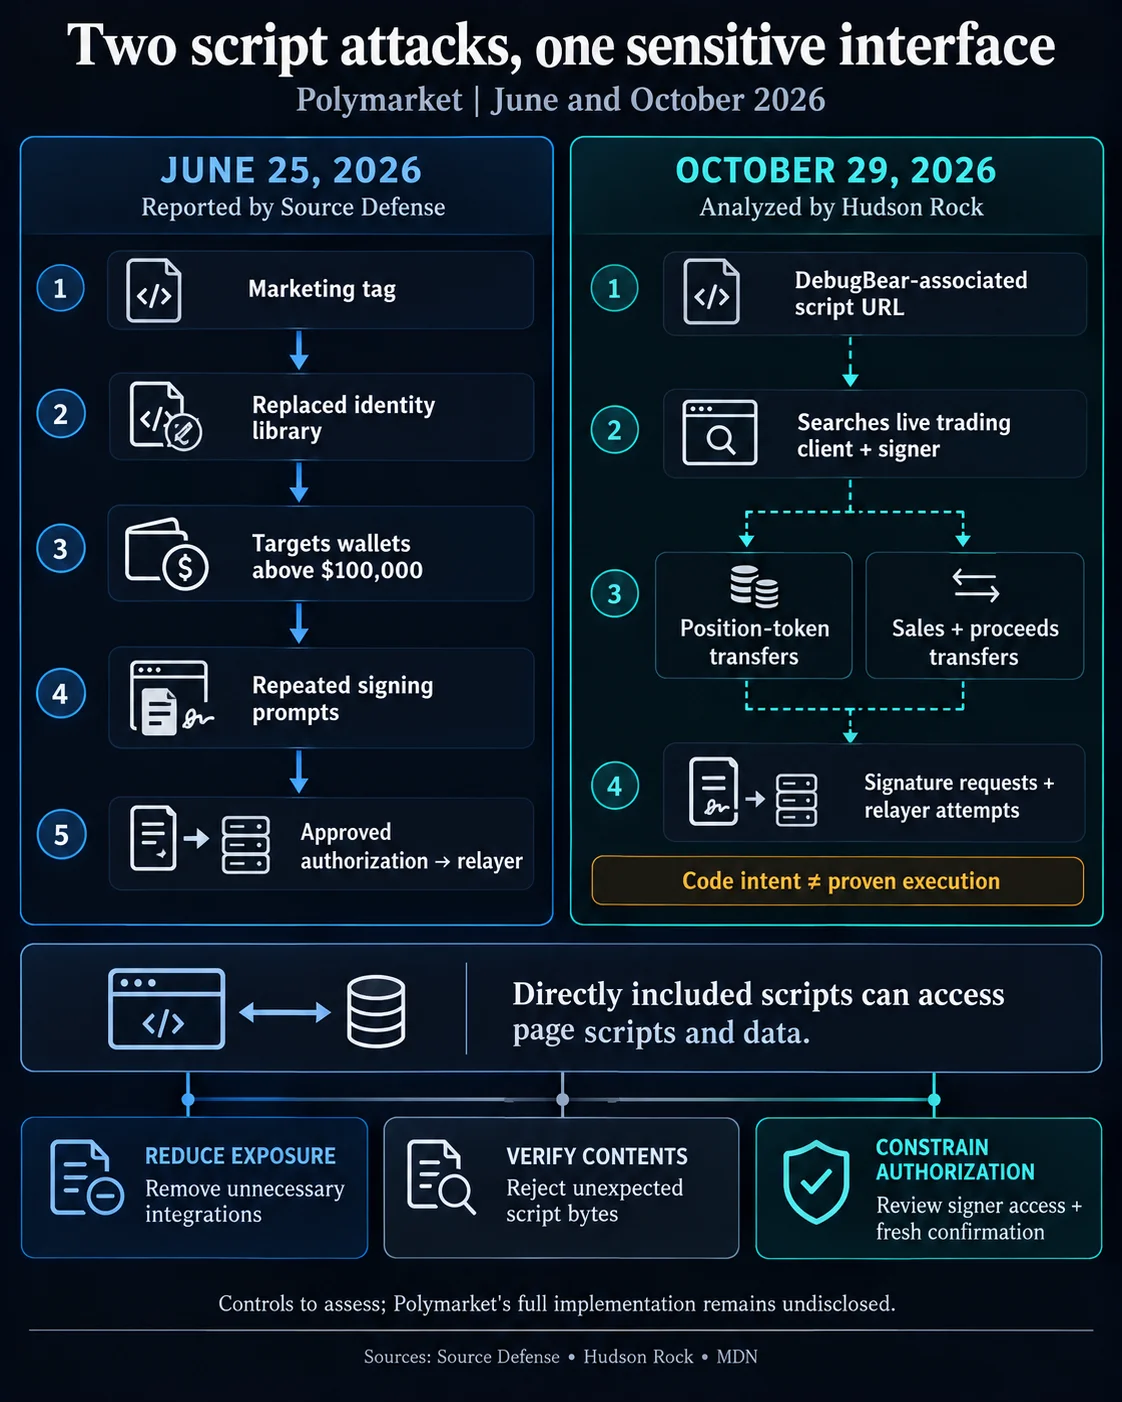
L’incident d’octobre fait suite à une attaque par script sur le site, le 25 juin, qui aurait entraîné le détournement d’environ 3 millions de dollars. Les chercheurs décrivent des mécanismes différents pour les deux incidents : le script malveillant de juin cherchait à obtenir des autorisations de portefeuille, tandis que le code retrouvé après l’incident d’octobre fouillait une session connectée à la recherche d’outils de trading et d’un signataire capable de demander une autorisation cryptographique.
L’analyse statique de Hudson Rock a révélé un code programmé pour demander le transfert de jetons de position dans un type de compte, ou la vente de positions et le transfert du produit de ces ventes dans un autre. Les chercheurs n’ont pas établi que le code s’était exécuté, qu’il avait obtenu des signatures à l’insu des utilisateurs ou qu’il avait dérobé des clés privées. La chaîne complète reliant les victimes aux destinataires n’a pas non plus été prouvée, et les métadonnées de suppression ne permettent pas de déterminer exactement quand l’exposition a pris fin.
Impact sur le marché
Bubblemaps estime que les attaquants ont converti environ 2,7 millions de dollars en POL et les ont transférés ailleurs, tandis qu’environ 750 000 dollars se trouvaient encore sur Polymarket au moment de son analyse. Ces chiffres sont des estimations de la société d’analyse et non un montant total communiqué dans l’avis de Polymarket sur l’incident.
La répétition de ces incidents met en lumière la sécurité des interfaces de trading. Les scripts tiers intégrés directement à une page web peuvent accéder aux autres scripts et aux données de cette page ; héberger simplement un fichier ailleurs ne supprime pas cet accès. Limiter le code externe, restreindre les permissions des signataires et exiger une nouvelle confirmation de l’utilisateur pour les opérations sensibles permettent d’agir sur différents maillons de la chaîne de risque. Une analyse détaillée après incident, précisant la durée de l’exposition, les comptes touchés et les parcours d’autorisation, aiderait les utilisateurs à évaluer les protections mises en place.
Questions fréquemment posées
-
Quel montant Bubblemaps estime-t-elle avoir été compromis lors de la faille d’octobre chez Polymarket ?
Bubblemaps estime qu’environ 3,46 millions de dollars d’actifs ont été compromis et que plus de 700 utilisateurs ont été touchés. L’avis officiel de Polymarket ne précise pas le montant total des pertes.
-
Qu’a déclaré Polymarket au sujet des utilisateurs concernés ?
Polymarket a indiqué avoir corrigé le problème, l’avoir signalé aux autorités et vouloir indemniser les utilisateurs concernés.
-
En quoi le code d’octobre différait-il de celui de l’attaque de juin ?
L’attaque de juin aurait utilisé un code malveillant cherchant à obtenir des autorisations de portefeuille. Le code retrouvé après l’incident d’octobre fouillait les sessions connectées à la recherche d’outils de trading et d’un signataire capable de demander une autorisation cryptographique.
-
Quels éléments concernant le code d’octobre n’ont pas été prouvés, selon les chercheurs ?
L’analyse statique de Hudson Rock n’a pas établi que le code s’était exécuté, qu’il avait obtenu des signatures à l’insu des utilisateurs ou qu’il avait dérobé des clés privées. La chaîne complète reliant les victimes aux destinataires n’a pas non plus été prouvée.
-
Quelles mesures de sécurité pourraient réduire les risques décrits dans ces incidents ?
Limiter le code tiers sur les pages de trading, restreindre les permissions des signataires et exiger une nouvelle confirmation de l’utilisateur pour les opérations sensibles permettent d’agir sur différents maillons de la chaîne de risque.

 CoinDesk
 WuBlockchain
 WatcherGuru
 Altcoin Daily
 Crypto News
 Crypto Rank News
 CoinTelegraph