



Anza a exhorté les validateurs du mainnet-beta de Solana à prendre immédiatement des précautions contre CVE-2026-98432, une vulnérabilité Linux notée 9,8 sur 10. Des chercheurs ont démontré qu’une attaque pouvait donner un accès root à des serveurs concernés, sans identifiants ni intervention de l’utilisateur. Au 2 novembre, le correctif de sécurité d’Ubuntu était toujours en attente.
Pourquoi c’est important
La faille concerne la gestion de la mémoire lors du traitement des connexions TCP en IPv4. Le 27 octobre, Anthropic a révélé qu’un modèle de recherche Claude non publié avait développé un exploit visant des serveurs Linux exécutant un écouteur MPTCP. La démonstration a permis d’exécuter des commandes à distance en environ 53 minutes.
L’attaque démontrée repose sur une configuration MPTCP précise. Rien ne prouve que des validateurs Solana aient été compromis à cause de cette faille, et les recherches ne montrent pas que tous les validateurs soient vulnérables. L’exposition réelle dépend de la version du noyau et de la configuration réseau de chaque serveur.
Impact sur le marché
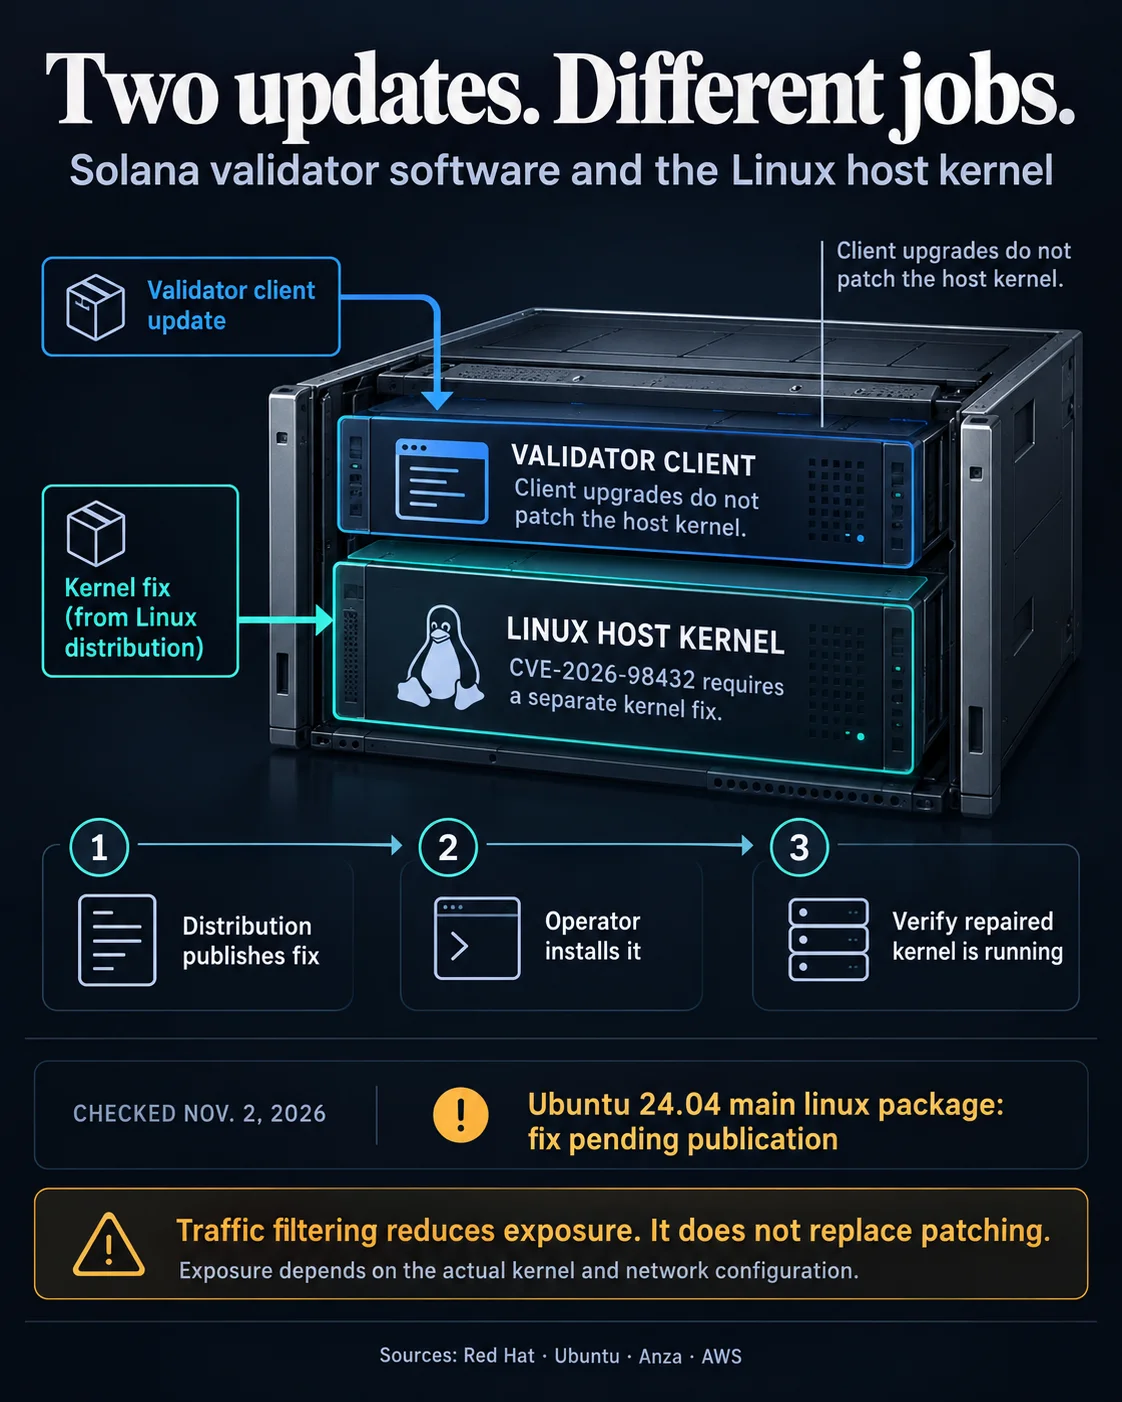
Anza a conseillé aux opérateurs concernés de bloquer les paquets TCP entrants contenant des options IPv4, de désactiver Multipath TCP et de désactiver la migration des sockets de requête TCP, en attendant une mise à jour de sécurité. Red Hat a averti que le blocage du trafic IPv4 malveillant ne pouvait pas éliminer complètement l’exposition et risquait de perturber certaines charges de travail.
Le suivi d’Ubuntu indiquait que le paquet principal du noyau Linux pour Ubuntu 24.04 était « Vulnerable work in progress », la version 6.8.0-149.149 étant répertoriée comme correctif prévu. AWS a indiqué que des paquets corrigés étaient disponibles pour Amazon Linux 2 et Amazon Linux 2023, et a demandé aux opérateurs d’effectuer la mise à jour puis de redémarrer leurs machines. Les exigences de Solana pour les validateurs précisent Ubuntu 24.04 et une connectivité IPv4 publique, mais le nombre de validateurs utilisant des configurations concernées reste incertain.
Questions fréquemment posées
-
Quelle est la gravité de la vulnérabilité Linux qui touche certaines configurations de validateurs Solana ?
CVE-2026-98432 est notée 9,8 sur 10. Des chercheurs ont démontré qu’elle permettait d’obtenir à distance un accès root, sans identifiants ni intervention de l’utilisateur.
-
Quelle configuration l’exploit démontré visait-il ?
L’attaque démontrée visait des serveurs Linux exécutant un écouteur MPTCP. Les recherches n’établissent pas que tous les validateurs Solana soient vulnérables.
-
A-t-il été confirmé que des validateurs Solana ont été compromis par cette faille ?
Non. Rien ne prouve que des validateurs Solana aient été compromis à cause de CVE-2026-98432.
-
Quelles protections temporaires Anza a-t-elle recommandées ?
Anza a conseillé aux opérateurs concernés de bloquer les paquets TCP entrants contenant des options IPv4, de désactiver Multipath TCP et de désactiver la migration des sockets de requête TCP.
-
Pourquoi l’état du correctif Ubuntu importe-t-il aux validateurs Solana ?
Au 2 novembre, le correctif de sécurité d’Ubuntu était toujours en attente. Les exigences de Solana pour les validateurs précisent Ubuntu 24.04, mais l’exposition dépend de la version du noyau et de la configuration réseau de chaque serveur.

 TheBlock
 WatcherGuru
 WuBlockchain