








La PDG de Bitget, Gracy Chen, a officiellement demandé à THORChain de rejeter les transactions provenant d’adresses liées au récent incident de sécurité de Bitget. Ces adresses ont été signalées publiquement et font toujours l’objet d’une surveillance active, a-t-elle indiqué.
Pourquoi c’est important
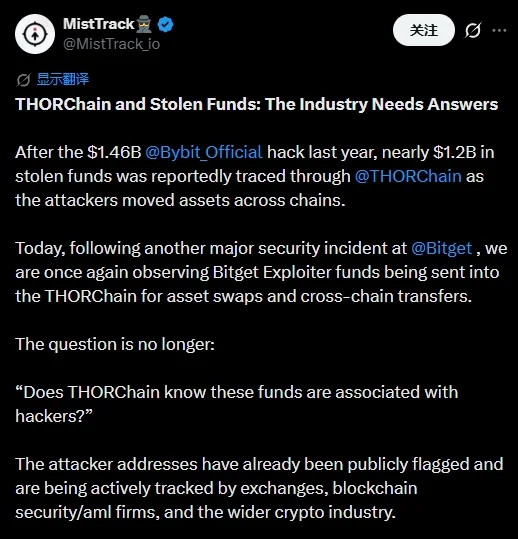
Cette demande fait suite à l’alerte de MistTrack, selon laquelle des fonds liés à l’incident de Bitget transitent par THORChain pour des swaps d’actifs et des transferts entre blockchains. MistTrack a également évoqué un précédent exploit visant Bybit, lors duquel près de 1,2 milliard de dollars de fonds volés avaient transité par le protocole.
Chen a fait valoir que la décentralisation est un principe de conception, et non un prétexte pour faciliter le déplacement de fonds dont on sait qu’ils ont été volés. MistTrack a également appelé le secteur à débattre de la responsabilité de THORChain lorsqu’il traite des actifs liés à des exploits identifiés publiquement.
Impact sur le marché
Le différend soulève une question de gouvernance et de sécurité pour les infrastructures inter-chaînes : un protocole devrait-il rejeter les transactions associées à des adresses signalées publiquement ? La source ne fait état d’aucune réponse de THORChain, et sa position sur la demande de Chen reste donc incertaine.
Questions fréquemment posées
-
Qu’a demandé Gracy Chen à THORChain ?
Chen a officiellement demandé à THORChain de rejeter les transactions provenant d’adresses liées au récent incident de sécurité de Bitget.
-
Pourquoi les adresses de l’attaquant sont-elles identifiables ?
Chen a indiqué que les adresses avaient été rendues publiques et faisaient toujours l’objet d’une surveillance active.
-
Comment les fonds liés à l’incident de Bitget circuleraient-ils ?
Selon MistTrack, les fonds transitent par THORChain pour des swaps d’actifs et des transferts entre blockchains.
-
Quel précédent exploit MistTrack a-t-il évoqué ?
MistTrack a cité l’exploit visant Bybit, lors duquel près de 1,2 milliard de dollars de fonds volés avaient transité par THORChain.
-
Quelle question de responsabilité le différend soulève-t-il ?
Il s’agit de savoir si les protocoles décentralisés devraient rejeter les transactions provenant d’adresses signalées publiquement et liées à des exploits connus.

 CryptoSlate
 Crypto News
 CoinDesk
 TheBlock
 CoinTelegraph