








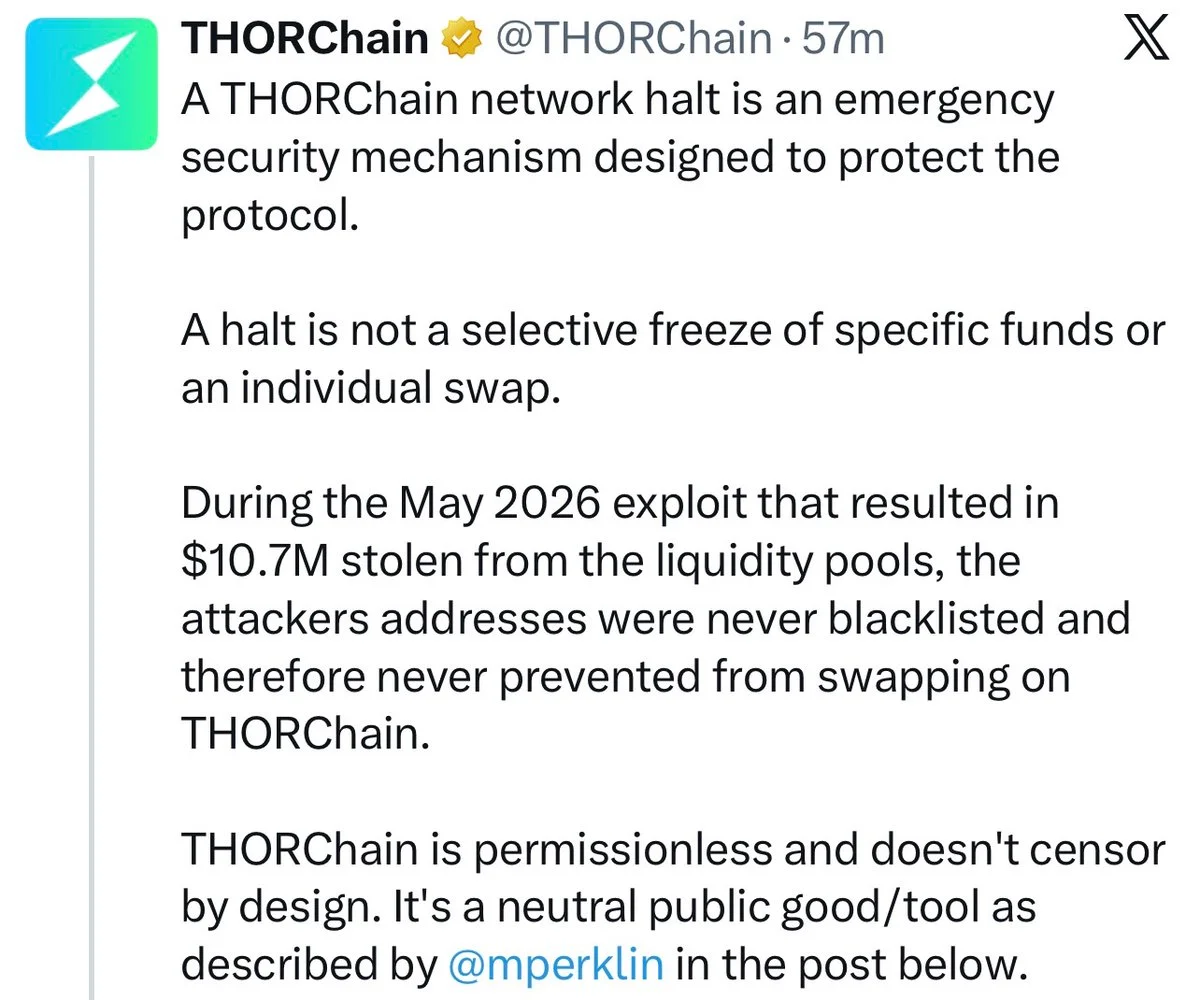
THORChain a rejeté l’appel de Gracy Chen, PDG de Bitget, à refuser tout service aux adresses liées aux attaquants lors de la faille de sécurité de Bitget, survenue le 24 septembre et ayant entraîné le vol d’environ 387,5 millions de dollars d’actifs. Le protocole a déclaré que son mécanisme d’arrêt du réseau protège l’ensemble du système, et non des adresses ou des swaps individuels.
Pourquoi c’est important
La réponse distingue l’arrêt d’une menace visant l’ensemble du réseau du blocage sélectif d’utilisateurs. THORChain a indiqué que son modèle sans permission ne prévoit pas le gel ciblé d’adresses.
Impact sur le marché
THORChain a également évoqué son propre exploit de 10,7 millions de dollars en mai, précisant que les adresses des attaquants n’avaient pas non plus été inscrites sur liste noire à l’époque. Les positions divergentes de la plateforme d’échange et du protocole mettent en lumière les compromis entre sécurité et contrôle auxquels sont confrontées les infrastructures sans permission.
Questions fréquemment posées
-
Qu’a demandé Gracy Chen, PDG de Bitget, à THORChain ?
Chen a appelé THORChain à refuser tout service aux adresses liées aux attaquants lors de la faille de sécurité de Bitget du 24 septembre.
-
Quel montant était en jeu dans la faille de sécurité de Bitget ?
La faille a entraîné le vol d’environ 387,5 millions de dollars d’actifs.
-
Pourquoi THORChain a-t-il refusé de bloquer certaines adresses ?
THORChain a expliqué que son mécanisme d’arrêt protège le protocole dans son ensemble et n’est pas conçu pour geler des adresses ou des swaps individuels.
-
Quel précédent THORChain a-t-il évoqué ?
Le protocole a indiqué que les adresses des attaquants n’avaient pas été inscrites sur liste noire après son propre exploit de 10,7 millions de dollars en mai.
-
Quel enjeu plus large ce différend soulève-t-il ?
Il met en évidence la tension entre une intervention ciblée après une faille et le maintien d’un accès sans permission aux infrastructures décentralisées.

 CryptoSlate
 Crypto News
 CoinDesk
 Crypto Rank News
 Lookonchain
 CoinTelegraph
 TheBlock