








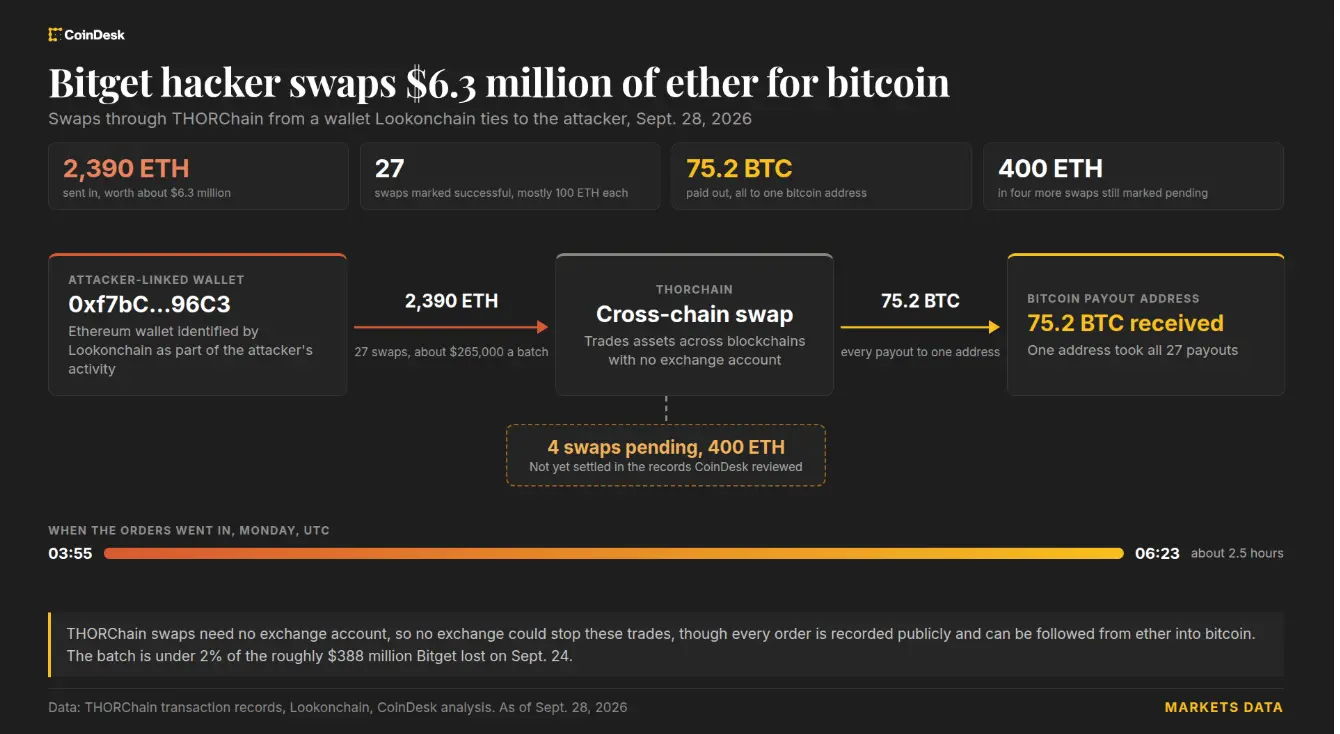


Lundi, un portefeuille lié au pirate de Bitget a échangé environ 2 390 ETH, d’une valeur de 6,3 millions de dollars, contre 75,2 BTC via THORChain. Les historiques de transactions recensent 27 swaps réussis, dont tous les versements en bitcoin ont été envoyés à une seule adresse. Quatre autres swaps portant sur 400 ETH étaient en attente.
Bitget, qui a perdu environ 388 millions de dollars lors d’une faille survenue le 24 septembre, a demandé à THORChain de refuser les transactions provenant des adresses de l’attaquant identifiées publiquement. Sa PDG, Gracy Chen, a soutenu que la décentralisation ne devrait pas protéger les services qui facilitent le transfert de fonds dont le vol est avéré. La plateforme a également proposé une prime de 5 % pour les démarches admissibles visant à geler ou à récupérer les actifs.
Pourquoi c’est important
THORChain permet d’échanger des actifs entre blockchains sans passer par un compte sur une plateforme d’échange centralisée. Les ETH volés peuvent ainsi être convertis en BTC sans transiter par un service susceptible de bloquer le transfert, même si les transactions restent visibles publiquement et peuvent être suivies d’un réseau à l’autre.
THORChain a rejeté le blocage sélectif, expliquant que ses mécanismes d’urgence peuvent interrompre les swaps sur l’ensemble du réseau ou restreindre l’activité sur une chaîne donnée, mais pas geler une adresse ou une transaction particulière. De telles mesures plus larges perturberaient aussi les autres utilisateurs.
Impact sur le marché
La plateforme a déclaré avoir identifié et corrigé la vulnérabilité à l’origine de la faille, sans toutefois expliquer publiquement comment l’attaquant a contourné les dispositifs de sécurité protégeant ses portefeuilles. Les derniers swaps montrent que les fonds continuent de circuler malgré la demande publique de Bitget. Deux ordres n’ont été exécutés que partiellement, faute d’atteindre leurs conditions de prix minimales, et environ 114 ETH ont été restitués.
THORChain avait déjà interrompu les échanges pendant environ cinq semaines après un exploit survenu en mai, qui avait impliqué quelque 10,7 millions de dollars provenant de ses propres coffres. Le protocole avait indiqué que cette intervention d’urgence visait à protéger le protocole et ne consistait pas à mettre sur liste noire les adresses de l’attaquant. Cette distinction souligne les limites des interventions dans les systèmes inter-chaînes : une suspension à l’échelle du réseau est possible, mais pas un gel ciblé.


Questions fréquemment posées
-
Combien d’ETH le portefeuille lié à Bitget a-t-il convertis via THORChain ?
Le portefeuille a échangé environ 2 390 ETH, d’une valeur de 6,3 millions de dollars, contre 75,2 BTC en 27 swaps réussis.
-
Pourquoi Bitget a-t-il demandé à THORChain de bloquer les adresses de l’attaquant ?
Bitget a demandé à THORChain de refuser les transactions provenant d’adresses identifiées publiquement comme liées à la faille, dans le but de geler ou de récupérer les fonds volés.
-
Pourquoi THORChain a-t-il refusé un gel ciblé ?
THORChain a expliqué que ses mécanismes d’urgence peuvent interrompre les swaps sur l’ensemble du réseau ou restreindre l’activité sur une chaîne, mais ne peuvent pas geler une adresse ou une transaction individuelle.
-
Pourquoi les swaps inter-chaînes compliquent-ils la récupération des fonds volés ?
THORChain permet d’échanger des actifs entre blockchains sans compte sur une plateforme d’échange centralisée. Des ETH volés peuvent donc être convertis en BTC sans passer par un service susceptible de bloquer le transfert.
-
Que s’est-il passé lorsque certains swaps de l’attaquant n’ont pas atteint leur prix minimum ?
Deux ordres n’ont été exécutés que partiellement, car une partie des ordres n’a pas atteint le prix minimum fixé. Environ 114 ETH ont ainsi été renvoyés au portefeuille expéditeur.

 CryptoSlate
 WuBlockchain
 Crypto News
 CoinTelegraph
 TheBlock