








 CoinDesk
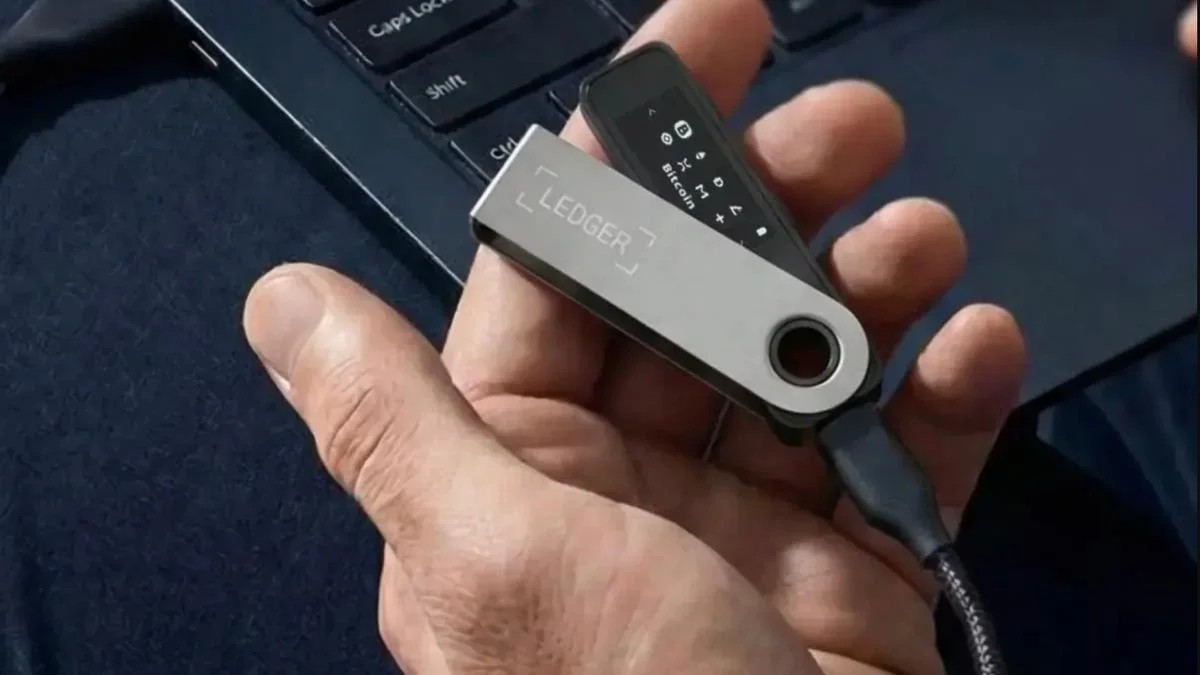



Empresas de análise de blockchain estimam que os atacantes desviaram entre $93.2 milhões e $94.5 milhões de centenas de carteiras associadas a dispositivos Ledger vendidos pela CryptoBilis, um revendedor autorizado do Sudeste Asiático. A Bitquery rastreou $93.2 milhões a partir de 315 carteiras em seis blockchains, enquanto a YFarmX reportou $94.5 milhões provenientes de 521 endereços em sete redes. A Ledger não confirmou o valor total das perdas.
A Ledger afirmou que todos os casos confirmados envolvem dispositivos vendidos pela CryptoBilis e confirmou a existência de um implante de hardware não autorizado em pelo menos um dispositivo afetado. A empresa não revelou se as carteiras roubadas foram comprometidas através do mesmo método, como os dispositivos foram adulterados ou se irá reembolsar os utilizadores afetados.
Porque é importante
O incidente levanta uma questão mais ampla sobre a cadeia de fornecimento, já que a CryptoBilis estava listada como revendedora autorizada da Ledger. A Ledger caracterizou os casos como limitados a esse canal, mas os críticos defendem que a autorização torna a supervisão parte da responsabilidade do fabricante de carteiras de hardware. O ataque também difere de uma campanha de phishing que envolveu uma aplicação Ledger Live falsa, uma vez que os investigadores afirmam que o roubo mais recente parece envolver chaves que esvaziaram diretamente as carteiras.
A Tether congelou $10 milhões em USDT associados ao roubo, enquanto a Bitquery afirmou que cerca de $81 milhões continuavam rastreáveis onchain em 11 de outubro. Alguns fundos passaram pelo Tornado Cash e pela Zcash. Os emissores de stablecoins podem bloquear tokens identificados como ligados a atividades criminosas, ao contrário do Bitcoin ou do Ether.
Impacto no mercado
A Ledger aconselhou os clientes da CryptoBilis a não configurarem dispositivos que ainda não tivessem sido utilizados. Os utilizadores que já tivessem ativado um dispositivo foram instruídos a transferir os ativos para um novo dispositivo, utilizando uma frase de recuperação gerada recentemente. Esta orientação torna a origem dos dispositivos e a gestão segura das frases de recuperação controlos de risco imediatos para os clientes afetados.
O valor final das perdas, o método utilizado para comprometer os dispositivos e qualquer eventual reembolso continuam por esclarecer. O caso também irá testar a forma como os fornecedores de carteiras de hardware gerem redes de distribuição autorizadas quando uma falha de segurança atinge os fundos dos clientes.




Perguntas frequentes
-
Quanto dinheiro em criptoativos foi roubado de carteiras associadas a dispositivos da CryptoBilis?
As estimativas variam entre os $93.2 milhões rastreados pela Bitquery e os $94.5 milhões reportados pela YFarmX. A Ledger não confirmou o valor total das perdas.
-
O que confirmou a Ledger sobre as carteiras de hardware afetadas?
A Ledger confirmou a existência de um implante de hardware não autorizado em pelo menos um dispositivo afetado. A empresa não revelou se as carteiras roubadas foram comprometidas através do mesmo método.
-
Quanto dos criptoativos roubados foi congelado pela Tether?
A Tether congelou $10 milhões em USDT associados ao roubo. A Bitquery afirmou que cerca de $81 milhões continuavam rastreáveis onchain em 11 de outubro.
-
Porque está a relação com a revendedora CryptoBilis sob escrutínio?
A CryptoBilis estava listada como revendedora autorizada da Ledger. Por isso, os críticos defendem que o incidente levanta questões sobre a supervisão do canal de vendas autorizado da Ledger.
-
O que devem fazer os clientes da CryptoBilis com os seus dispositivos Ledger?
A Ledger aconselhou os clientes a não configurarem dispositivos CryptoBilis que ainda não tivessem sido utilizados. Os utilizadores que já tivessem ativado um devem transferir os ativos para um novo dispositivo com uma frase de recuperação gerada recentemente.
 CryptoSlate
 WuBlockchain
 Crypto News
 TheBlock
 WatcherGuru
 Lookonchain
 Crypto Rank News