








 CryptoSlate

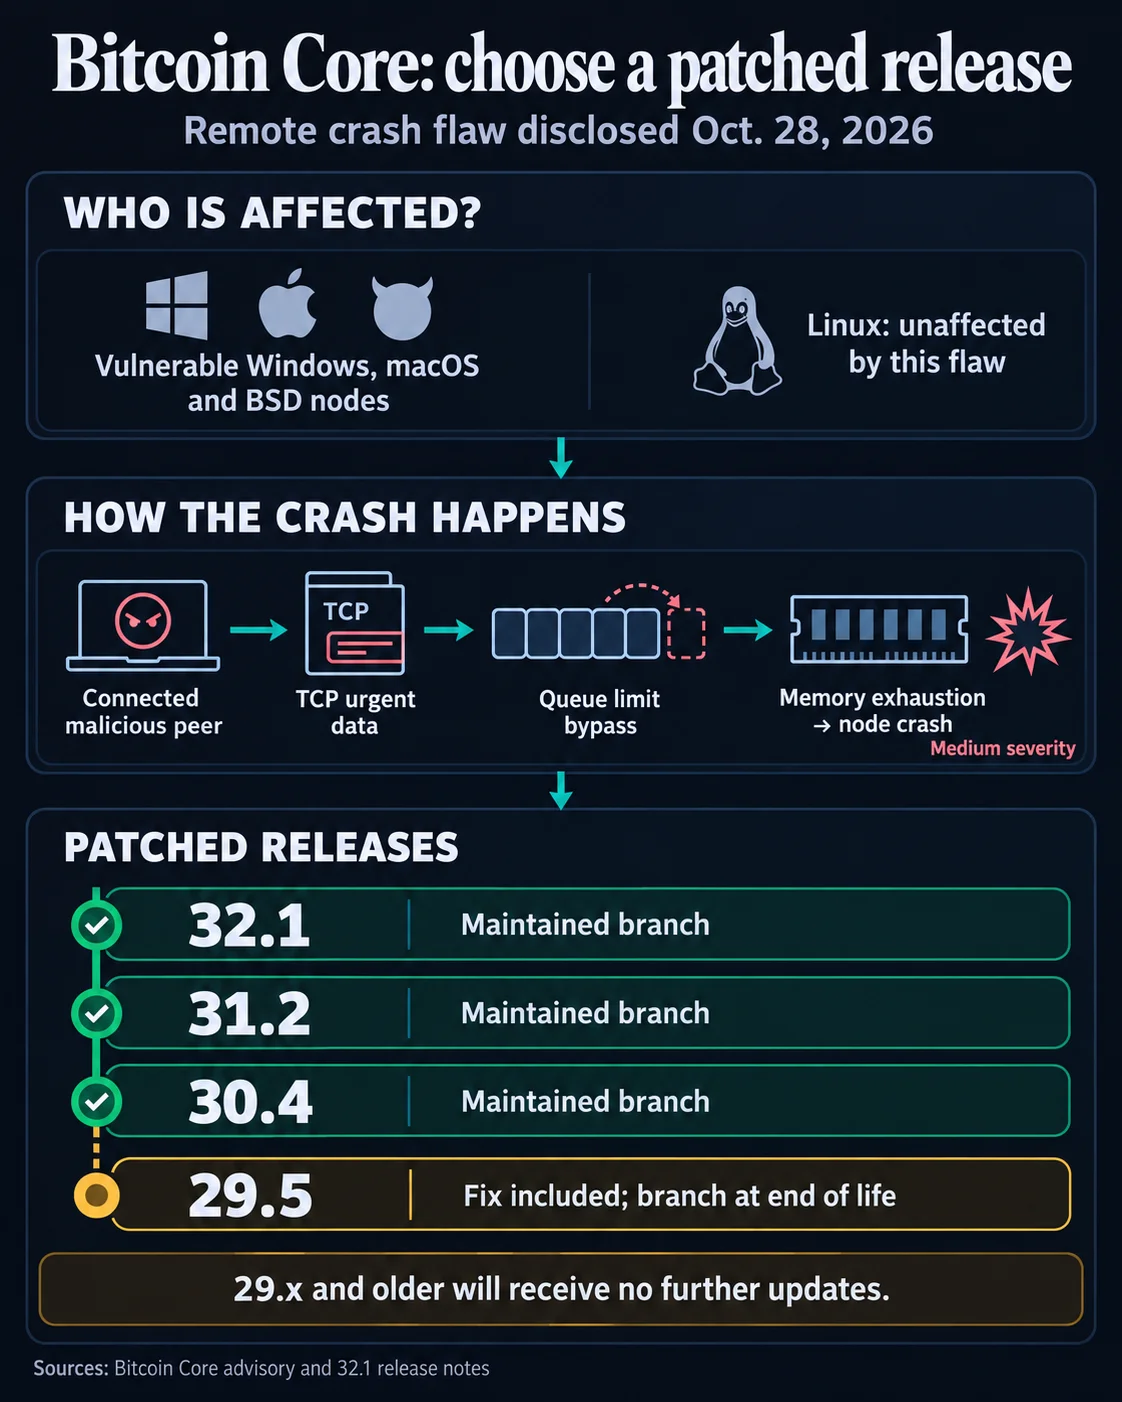

Bitcoin Core, yapay zekâ destekli otomatik taramayla tespit edilen üç güvenlik açığını açıkladı. Bunlardan ikisi belleği tüketerek node’ların çökmesine yol açabiliyor. Kötü niyetli bir eş, bazı Windows, macOS ve BSD sistemlerini uzaktan devre dışı bırakabilir. Ayrı bir güvenlik açığı ise eski eşlerle kurulan bağlantılar üzerinden belleğin zamanla tükenmesine neden olabilir.
Geliştiriciler 29.5, 30.4, 31.2 ve 32.1 sürümlerinde düzeltmeleri yayımladı. Üçüncü açık, blok zincirindeki yeniden düzenlemeler sırasında kullanılan dosyalarda taşmaya yol açabiliyor. Ancak Bitcoin Core, geleneksel 64 bit sistemlerde bu açığın istismar edilmesi için özel olarak hazırlanmış binlerce blok ve hassas biçimde tasarlanmış bir yeniden düzenleme gerektiğinden, riski düşük olarak değerlendirdi.
Neden önemli
Bitcoin node’ları işlemleri doğrular ve ağ bağlantılarının sürdürülmesine yardımcı olur. Bir node’un çökmesi veya belleğinin tükenmesi, bu işlevleri ilgili operatör için aksatabilir. Güvenlik duyurularında aktif istismara rastlandığı bildirilmedi. Ancak bulgular, otomatik yapay zekâ taramasının yaygın kullanılan kripto para altyapısındaki zayıflıkları nasıl ortaya çıkarabileceğini gösteriyor.
Güvenlik açıkları, Spiral bünyesinde Elias Rohrer tarafından geliştirilen, LLM tabanlı otomatik bir güvenlik tarama girişimi olan Project Loupe aracılığıyla bulundu. Gregory Sanders bulguları doğruladı ve Bitcoin Core’un güvenlik ekibini bilgilendirdi. Açıklar 8 Temmuz ile 23 Ekim arasında tespit edildi. Yamalar 26 Ekim’de tamamlandı ve sonraki iki gün içinde yayımlandı.
Piyasa etkisi
Duyurular, yazılım bakımını Bitcoin node operatörleri için pratik bir öncelik haline getiriyor. Bitcoin Core, 32 bit sistemlerin ve blok zinciri verilerini FAT32 üzerinde saklayan node’ların belirli koşullarda dosya taşması açığına karşı savunmasız kaldığını söyledi. Yamalar bu riskleri ortadan kaldırmıyor.
29.x ve daha eski sürüm dallarının destek süresi sona erdi; bu sürümler gelecekte güvenlik güncellemesi almayacak. 32.1 sürümünü kullanmayı düşünen operatörlerin ayrıca macOS 14 veya daha yenisine ya da Windows 10 sürüm 1903 veya daha yenisine ihtiyacı var. Bu açıklamalar, yapay zekâ destekli tarama yaygınlaşırken Bitcoin altyapısını güncel yamalarla korumanın önemini yeniden gündeme taşıyor.

Sıkça sorulan sorular
-
Bellek tüketimine yol açan iki açık Bitcoin node’larını nasıl etkileyebilir?
Kötü niyetli eşler, etkilenen sistemler çökene kadar node belleğini tüketebilir. Açıklardan biri bazı Windows, macOS ve BSD node’larını uzaktan devre dışı bırakabilir; bu özel açıktan Linux etkilenmiyor.
-
Açıklanan güvenlik açıklarına yönelik düzeltmeler hangi Bitcoin Core sürümlerinde yer alıyor?
Geliştiriciler Bitcoin Core’un 29.5, 30.4, 31.2 ve 32.1 sürümlerinde düzeltmeleri yayımladı.
-
Güvenlik açıkları aktif olarak istismar ediliyor mu?
Güvenlik duyurularında aktif istismara rastlandığı bildirilmedi.
-
Dosya taşması açığı hangi sistemleri hâlâ etkileyebilir?
Bitcoin Core, 32 bit sistemlerin ve blok zinciri verilerini FAT32 üzerinde saklayan node’ların belirli koşullarda hâlâ savunmasız olduğunu belirtti.
-
Bitcoin Core’un 29.x ve daha eski sürümleri operatörler için neden risk oluşturuyor?
Bu sürüm dallarının destek süresi sona erdi ve gelecekte güvenlik güncellemesi almayacaklar. 32.1 sürümüne geçmek isteyen operatörlerin desteklenen bir işletim sistemi de kullanması gerekiyor.
 CoinDesk
 WuBlockchain
 Crypto News
 CoinTelegraph
 WatcherGuru
 Crypto Rank News