








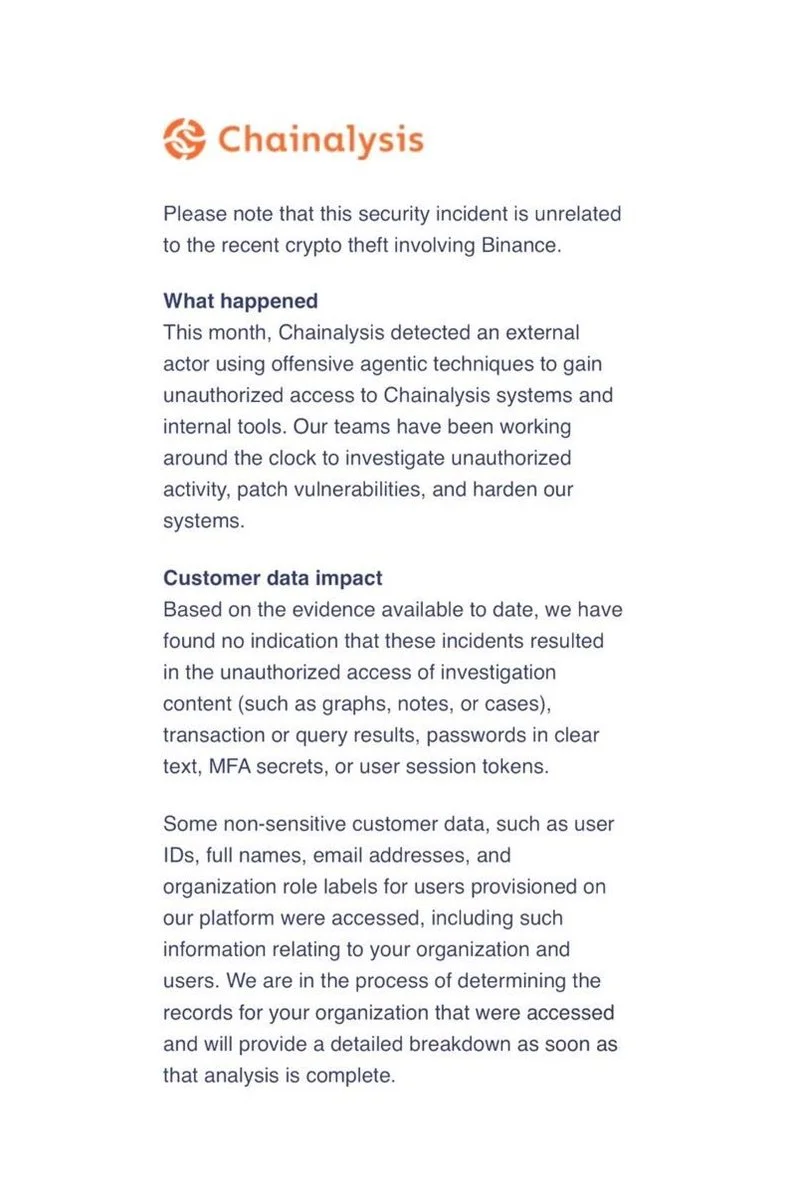
Chainalysis, harici bir hackerın iç sistemlere ve araçlara yetkisiz erişim sağlamak için “saldırgan ajan tabanlı teknikler” kullandığını ve hassas olmayan bazı müşteri verilerini açığa çıkardığını bildirdi. Etkilenen bilgiler arasında kullanıcı kimlikleri, ad soyadlar, e-posta adresleri ve kurumlardaki rol etiketleri bulunuyor.
Neden önemli
Chainalysis açığa çıkan verilerin hassas olmadığını söylese de olay, müşterilerin iletişim bilgilerinin kötüye kullanılma riskini doğuruyor. Şirket, ihlalin Binance’i ilgilendiren yakın tarihli bir kripto hırsızlığıyla bağlantılı olmadığını belirtti.
Piyasa etkisi
Chainalysis, soruşturmasında soruşturma içeriklerine, işlem veya sorgu sonuçlarına, açık metin parolalara, MFA sırlarına ya da kullanıcı oturum belirteçlerine erişildiğine dair bir bulguya rastlamadığını söyledi. Şirket, güvenlik açıklarını kapatıp güvenliği güçlendirirken etkilenen kayıtları belirlemeye çalışıyor.
Sıkça sorulan sorular
-
Chainalysis ihlalinde hangi müşteri bilgileri açığa çıktı?
Açığa çıkan bilgiler arasında kullanıcı kimlikleri, ad soyadlar, e-posta adresleri ve kurumlardaki rol etiketleri bulunuyor.
-
Hacker, Chainalysis'in soruşturma kayıtlarına erişti mi?
Chainalysis, grafikler, notlar veya dosyalar gibi soruşturma içeriklerine erişildiğine dair bir bulguya rastlamadığını söyledi.
-
Parolalar veya oturum belirteçleri ele geçirildi mi?
Şirket, açık metin parolalara, MFA sırlarına ya da kullanıcı oturum belirteçlerine erişildiğine dair bir bulgu olmadığını belirtti.
-
Chainalysis olayı Binance'deki kripto hırsızlığıyla bağlantılı mı?
Chainalysis, güvenlik olayının Binance’i ilgilendiren yakın tarihli bir kripto hırsızlığıyla bağlantılı olmadığını söyledi.
-
Siber saldırının ardından Chainalysis ne yapıyor?
Şirket, hangi kayıtların etkilendiğini belirliyor, güvenlik açıklarını kapatıyor ve sistem güvenliğini güçlendiriyor.

 Altcoin Daily
 CoinDesk
 CoinTelegraph
 Lookonchain
 TheBlock