








 CryptoSlate

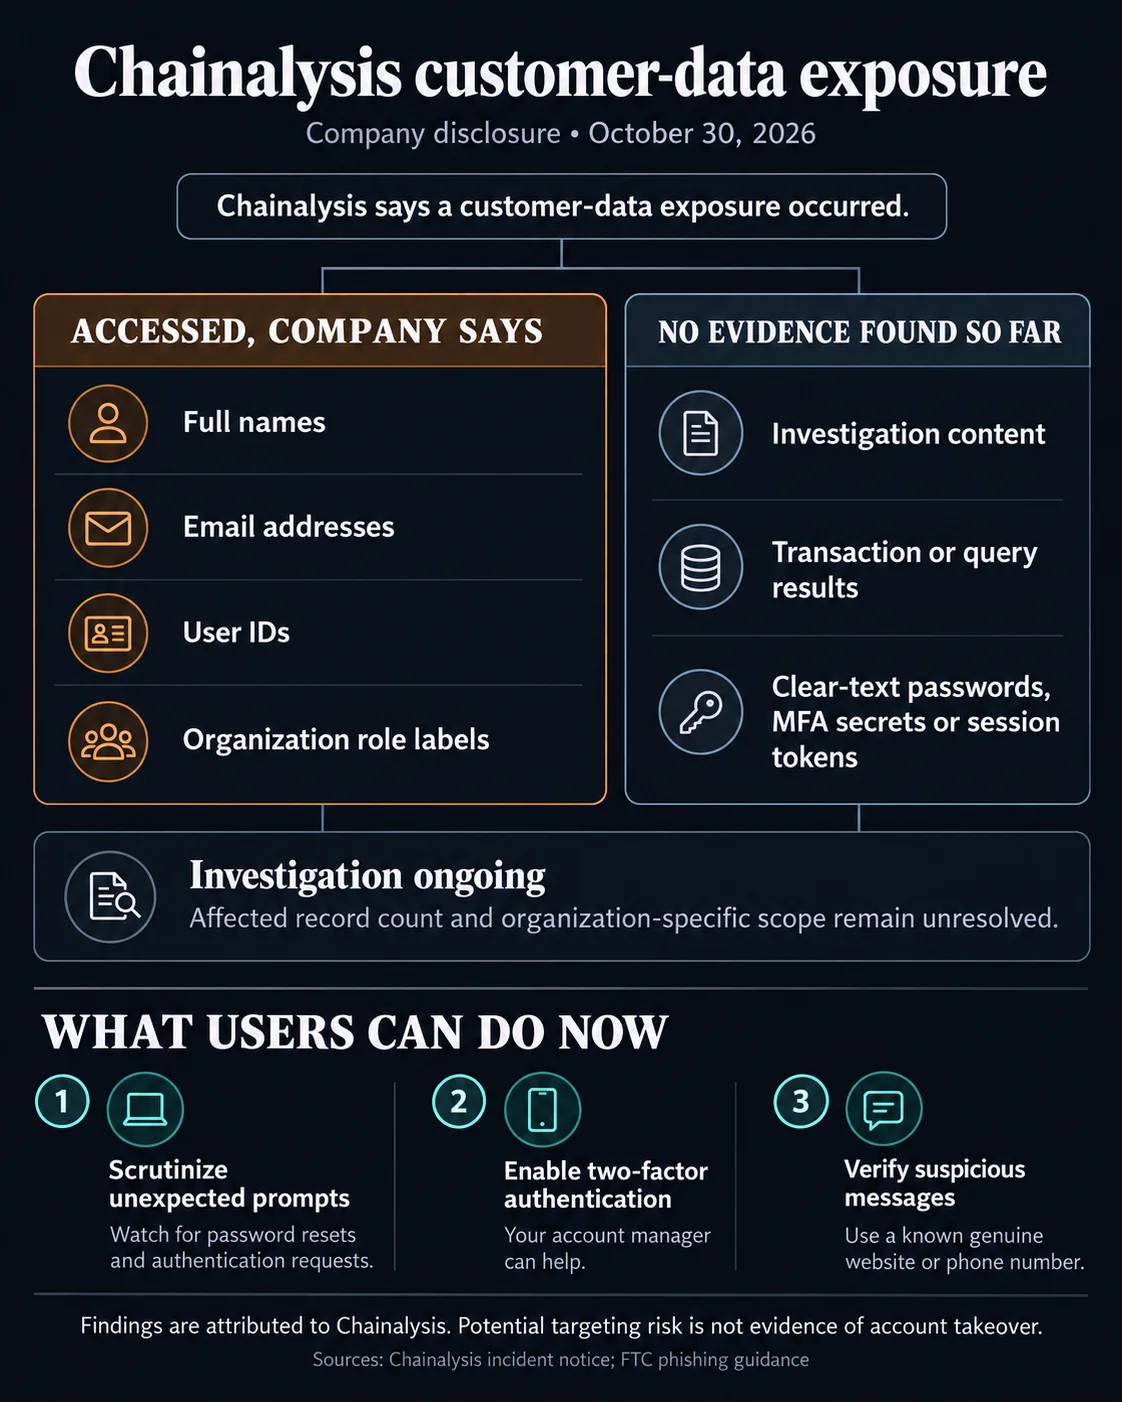

Chainalysis, ekim ayında harici bir kişinin sistemlerine ve dahili araçlarına eriştiğini, bunun sonucunda müşteri adlarının, e-posta adreslerinin, kullanıcı kimliklerinin ve kurum içi rol etiketlerinin açığa çıktığını bildirdi. Blockchain analiz şirketi, 30 Ekim tarihli açıklamasında her kurumdan hangi kayıtların alındığını hâlâ belirlemeye çalıştığını ve çalışma tamamlandığında müşterilere özel dökümler sunacağını söyledi. Etkilenen kayıtların toplam sayısını açıklamadı, izinsiz erişimi gerçekleştiren kişiyi belirlemedi veya hangi güvenlik açıklarından yararlanıldığını belirtmedi.
Neden önemli
Listelenen veri kategorileri, her kullanıcıya ait tüm alanlara erişildiği anlamına gelmiyor. Chainalysis, açıklama sırasında elindeki kanıtlara dayanarak izinsiz erişimi gerçekleştiren kişinin grafikler, notlar veya dosyalar gibi soruşturma içeriklerine, işlem ya da sorgu sonuçlarına, açık metin parolalara, çok faktörlü kimlik doğrulama sırlarına veya oturum belirteçlerine eriştiğine dair bir bulguya rastlamadığını söyledi. Soruşturma devam ettiği için bu değerlendirme geçici nitelikte.
Açığa çıkan adlar ve e-posta adresleri, saldırganların müşterileri ikna edici kimlik avı mesajlarıyla hedef almasına veya hesapları ele geçirmeye çalışmasına yine de yardımcı olabilir. Chainalysis, kullanıcılara beklenmedik parola sıfırlama taleplerini ve kimlik doğrulama istemlerini dikkatle incelemelerini, şüpheli iletişimleri ise resmi kanallardan doğrulamalarını önerdi. Henüz yapmamış olan kurumlara iki faktörlü kimlik doğrulamayı etkinleştirmelerini özellikle tavsiye etti.
Piyasa etkisi
Şirket, tüm müşterilere bildirimde bulunduğunu, üçüncü taraf siber güvenlik uzmanlarından destek aldığını, yetkisiz faaliyetleri araştırdığını, güvenlik açıklarını giderdiğini ve sistemlerini güçlendirdiğini söyledi. İzinsiz erişimi gerçekleştiren kişinin yöntemlerini “saldırgan ajan tabanlı teknikler” olarak tanımladı, ancak yapay zekânın nasıl kullanıldığını açıklamadı. Chainalysis ayrıca olayın Binance'i içeren yakın tarihli kripto hırsızlığıyla bağlantılı olmadığını belirtti.
Müşteriler açısından pratik kaygı, parolaların veya soruşturma kayıtlarının açığa çıktığının doğrulanmış olması değil, hedefli kimliğe bürünme girişimleri riski. Gelecek güncellemelerde her kurumda erişilen kayıtların dökümünün paylaşılması bekleniyor.
Sıkça sorulan sorular
-
Chainalysis ihlalinde hangi müşteri bilgileri açığa çıktı?
Chainalysis, müşteri adlarını, e-posta adreslerini, kullanıcı kimliklerini ve kurum içi rol etiketlerini sıraladı. Her kurumdan hangi kayıtların alındığını belirlemeye devam ediyor.
-
Parolalara veya soruşturma kayıtlarına erişildi mi?
Chainalysis, açık metin parolalara, oturum belirteçlerine, soruşturma içeriklerine ya da işlem ve sorgu sonuçlarına erişildiğine dair bir bulguya rastlamadığını söyledi. Bu değerlendirme geçici.
-
Açığa çıkan adlar ve e-posta adresleri neden risk yaratabilir?
Saldırganlar, parolalara erişildiğine dair bilinen bir durum olmasa bile kimlik bilgilerini hedefli kimlik avı mesajları hazırlamak veya hesapları ele geçirmeye çalışmak için kullanabilir.
-
Chainalysis müşterilere ne yapmalarını öneriyor?
Şirket müşterilere iki faktörlü kimlik doğrulamayı etkinleştirmelerini, beklenmedik parola sıfırlama taleplerini ve kimlik doğrulama istemlerini dikkatle incelemelerini önerdi. Şüpheli iletişimlerin resmi kanallardan doğrulanmasını da tavsiye ediyor.
-
Chainalysis ihlali Binance kripto hırsızlığıyla bağlantılı mıydı?
Hayır. Chainalysis, olayın Binance'i içeren yakın tarihli kripto hırsızlığıyla bağlantılı olmadığını söyledi.
 WatcherGuru
 WuBlockchain
 TheBlock
 CoinTelegraph
 CoinDesk