








 CryptoSlate


Cursor, macOS veya Windows'ta Claude Code pazaryerinin zararlı 2.1.312 ya da 2.1.313 sürümlerini yükleyen geliştiricilere, etkilenen makineleri temizlemelerini ve erişilebilir kimlik bilgileriyle oturumları güvenilir bir sistemden yenilemelerini öneriyor. Cursor'a göre paketler 29 Ekim 2026'da yaklaşık 11 saat boyunca erişilebilirdi. Cursor, paketleri Anthropic'in geliştirmediğini ve diğer sürümlerin ya da resmî dağıtımın etkilendiğine dair bir bulgu olmadığını belirtiyor.
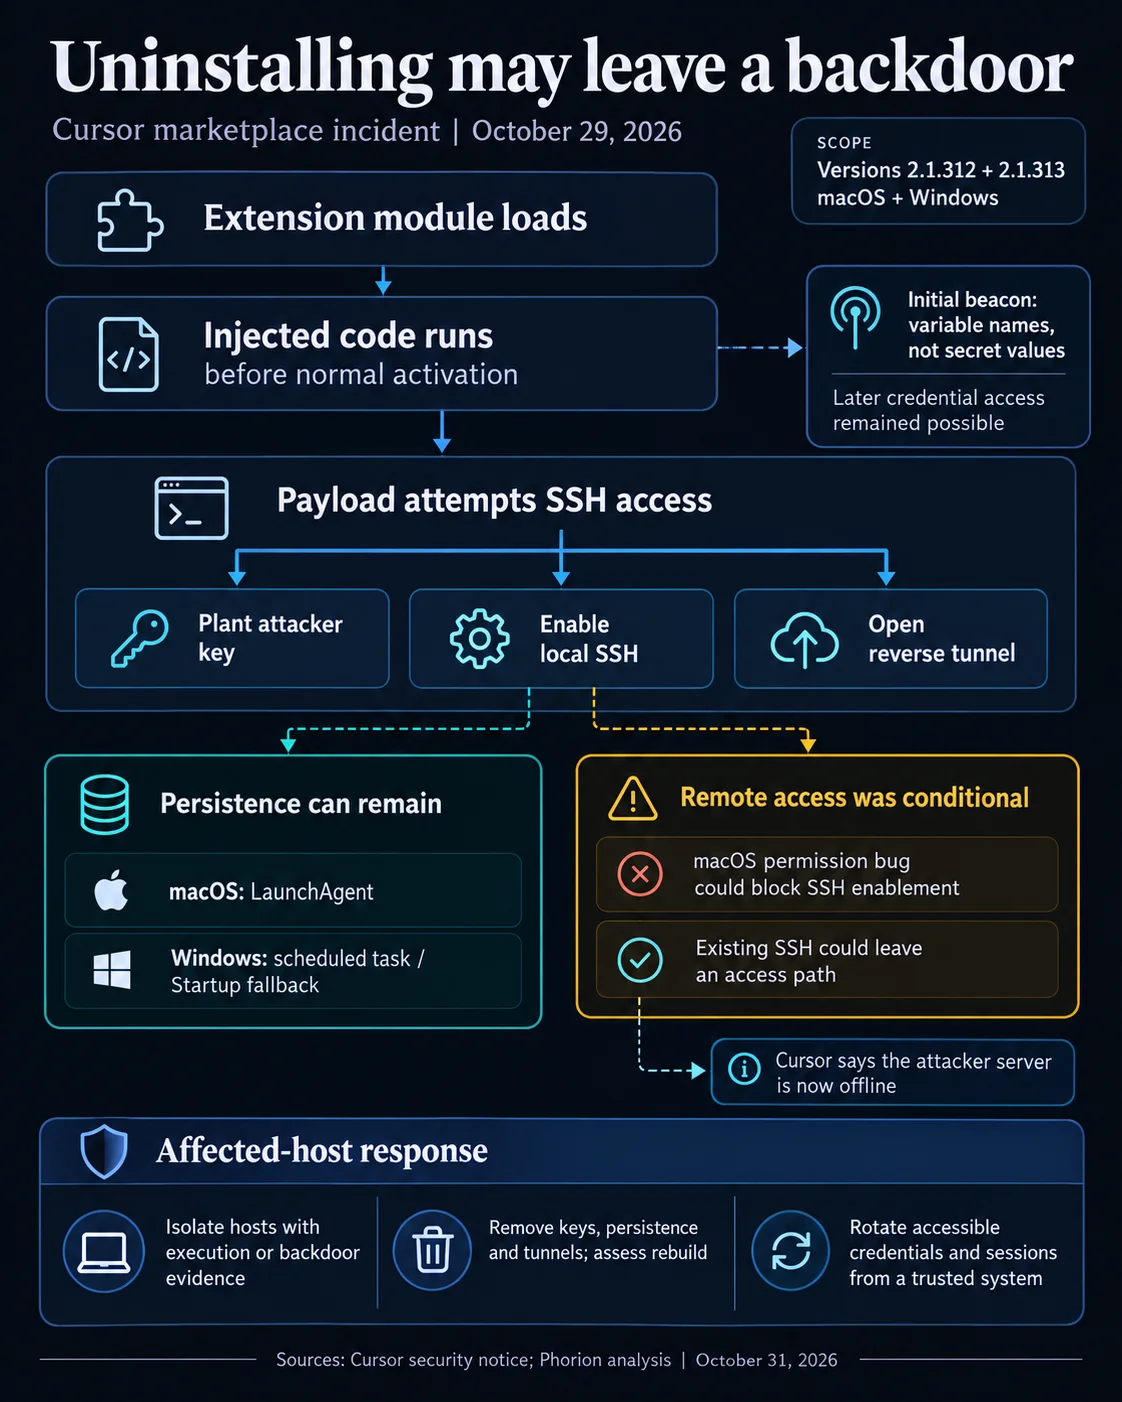
Uzantıyı kaldırmak, geride kalan bileşenleri silmeyebilir. Güvenlik araştırmacısı Phorion'un zararlı yazılım analizine göre yük, saldırganın kontrolündeki bir SSH anahtarı yerleştirebilir, uzaktan oturum açmayı etkinleştirebilir ve ters tünel oluşturabilir. Ayrıca macOS'ta LaunchAgent aracılığıyla kalıcılık sağlayabilir. Windows'ta ise zamanlanmış görev oluşturmayı deneyebilir, bu başarısız olursa Startup klasörünü kullanabilir.
Neden önemli
Uzantıya eklenen kod, Node modülünü yüklediğinde, normal etkinleştirme geri çağrısından önce çalışıyor. Dolayısıyla uzantıyla başka bir etkileşim gerekmiyor. Uzaktan erişimin başarılı olması, ana makinenin yapılandırmasına ve izinlere bağlıydı. Phorion, macOS'taki bir izin denetimi hatasının yükün standart bir kullanıcı için Uzaktan Girişi etkinleştirmesini engelleyebildiğini, ancak SSH hizmeti zaten açıksa yine de erişim yolu bırakabileceğini tespit etti.
İlk sinyalin, gizli değerleri değil, ana makine bilgilerini ve eşleşen en fazla 40 ortam değişkeninin adını gönderdiği bildirildi. Cursor, bunun arka kapı üzerinden daha sonra kimlik bilgilerine erişilmediğini kanıtlamadığını vurguladı. Olay, kripto para hırsızlığı ya da özellikle kriptoyu hedef alan bir saldırı olduğunu ortaya koymuyor. Ancak etkilenen yerel hesabın erişebildiği kimlik bilgileri, geliştirici araçlarına veya finansal hizmetlere erişim sağlayabilir.
Piyasa etkisi
Cursor, barındırma sağlayıcısıyla birlikte çalışarak saldırganın sunucusunu devre dışı bıraktığını, paketleri kaldırdığını, anahtarlarını yenilediğini ve pazaryerini yeniden oluşturup açtığını söylüyor. Bu adımlar, uzantıların önceden yüklendiği makineleri temizlemiyor.
Cursor; uç nokta, ağ ve uzantı kurulum kayıtlarının incelenmesini, yükün çalıştığı veya arka kapının kurulduğu görülen ana makinelerin ağdan yalıtılmasını, yetkisiz SSH anahtarlarının, kalıcılık mekanizmalarının ve tünellerin kaldırılmasını öneriyor.
Sıkça sorulan sorular
-
Cursor, Claude Code pazaryerinin hangi sürümlerini zararlı olarak belirledi?
Cursor, macOS ve Windows için Anthropic.claude-code paketinin 2.1.312 ve 2.1.313 sürümlerini belirledi.
-
Uzantıyı kaldırmak tehdidi neden ortadan kaldırmayabilir?
Yük, saldırganın kontrolündeki bir SSH anahtarını, ters tüneli ve macOS LaunchAgent ya da Windows başlangıç mekanizması gibi kalıcılık bileşenlerini geride bırakabilir.
-
Saldırganların bir makineye uzaktan erişebilmesini hangi koşullar etkiledi?
Erişim, ana makinenin yapılandırmasına ve izinlere bağlıydı. Phorion, macOS'taki bir izin denetimi hatasının standart bir kullanıcı için Uzaktan Giriş'in etkinleştirilmesini engelleyebildiğini, SSH hizmeti zaten açıksa erişimin yine de mümkün olabileceğini belirtti.
-
Zararlı yazılımın ilk sinyalinin hangi bilgileri gönderdiği bildirildi?
Phorion, ilk sinyalin gizli değerleri değil, ana makine bilgilerini ve eşleşen en fazla 40 ortam değişkeninin adını gönderdiğini belirtti. Bu, kimlik bilgilerine daha sonra erişilmediğini göstermez.
-
Olay, kripto para hırsızlığını veya özellikle kriptoyu hedef alan bir saldırıyı kanıtlıyor mu?
Hayır. Uyarıların hiçbiri kripto para hırsızlığını ya da özellikle kriptoyu hedef alan bir saldırıyı ortaya koymuyor. Ancak etkilenen yerel kullanıcının erişebildiği kimlik bilgileri, geliştirici araçlarına veya finansal hizmetlere erişim sağlayabilir.
 WuBlockchain
 TheBlock
 CoinDesk
 Lookonchain