








 CryptoSlate


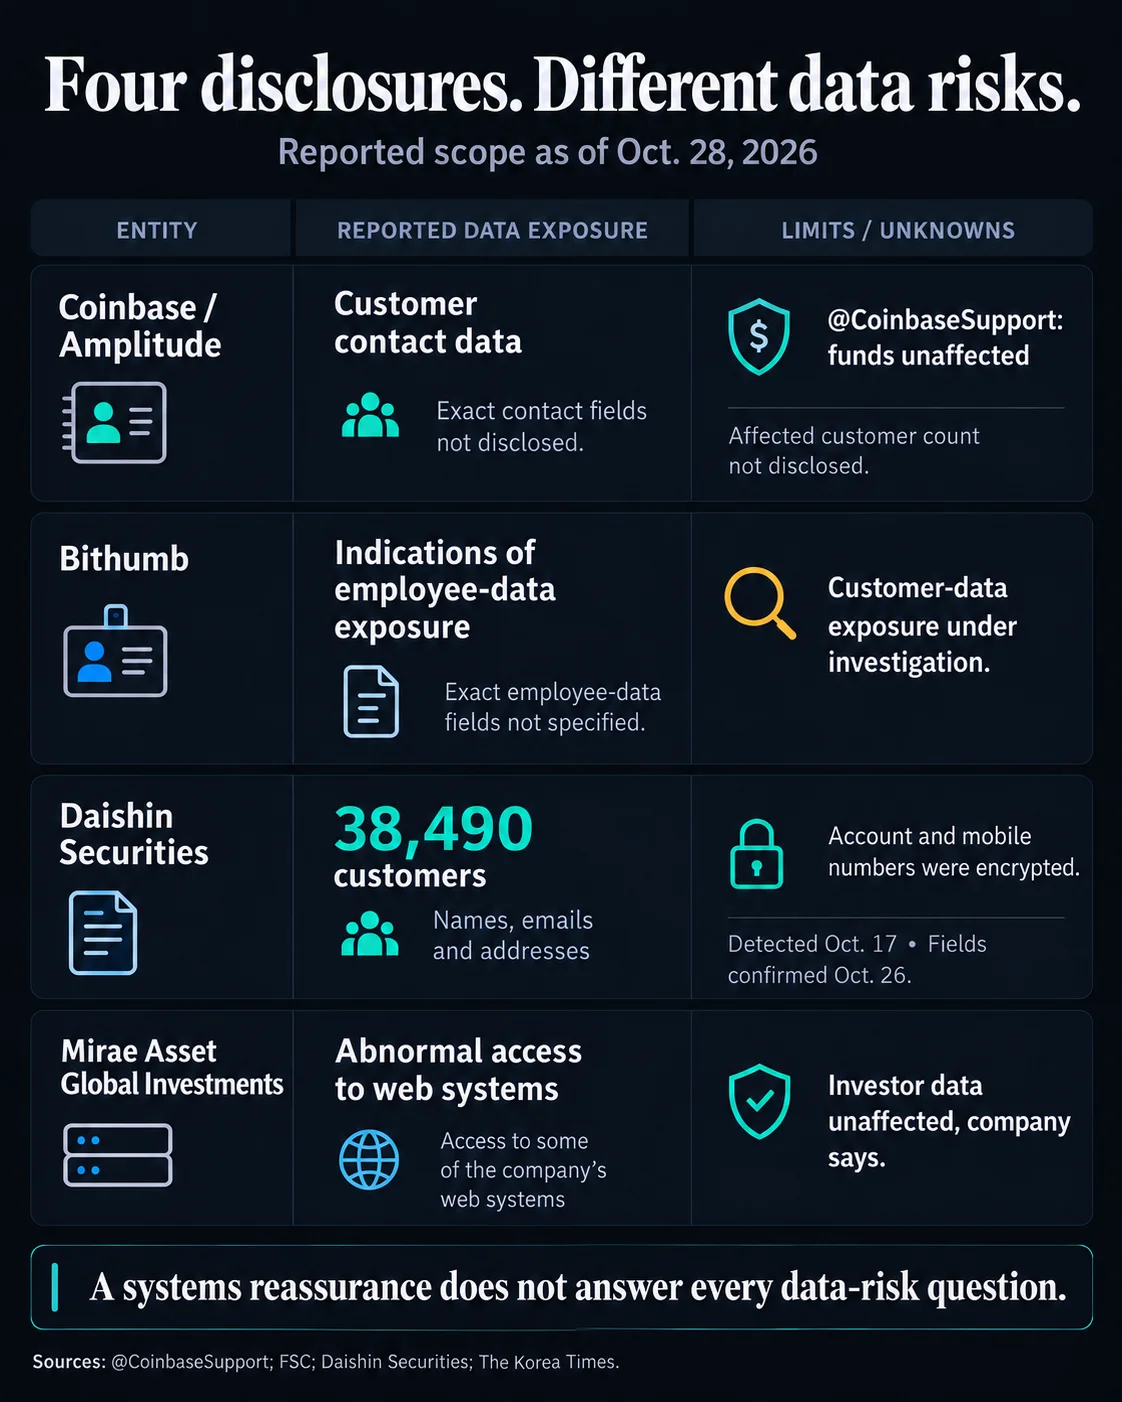
Coinbase, analiz sağlayıcısı Amplitude'daki bir olayın müşterilerinin küçük bir bölümüne ait iletişim bilgilerini açığa çıkardığını, ancak kendi sistemlerine erişildiğine veya müşteri fonlarının risk altına girdiğine dair bir kanıt bulmadığını açıkladı. Borsa çarşamba günü etkilenen müşterilere ve düzenleyici kurumlara bildirim yaptığını söyledi, ancak kaç kişinin etkilendiğini ya da hangi iletişim bilgilerinin açığa çıktığını açıklamadı.
Neden önemli?
Olay, Güney Kore'nin Bithumb, Daishin Securities ve Mirae Asset Global Investments şirketlerini ilgilendiren ayrı güvenlik açıklamalarıyla aynı dönemde yaşandı. Daishin, 38.490 müşteriye ait kişisel ve finansal bilgilerin açığa çıktığını bildirdi. Olayların ardından Güney Koreli düzenleyiciler soruşturma başlattı ve acil toplantı düzenledi.
Saldırganlar temel alım satım veya saklama sistemlerine ulaşmasa bile sızdırılan iletişim bilgileri oltalama, SIM kartı takası ve sosyal mühendislik saldırılarında kullanılabilir. Binance kurucusu Changpeng Zhao, suçluların sızdırılan adresleri kripto para varlıklarına ilişkin bilgilerle birleştirerek yatırımcıları çevrim içi ortamda veya yüz yüze hedef alabileceği uyarısında bulundu.
Piyasa etkisi
Bu açıklamalar, müşteriler ve finans şirketleri için güvenlik konusunun borsada tutulan fonları korumanın ötesine geçtiğini gösteriyor. Bithumb, müşteri kayıtlarına erişilip erişilmediğini araştırırken Güney Kore Finansal Hizmetler Komisyonu, cüzdan adreslerinin veya hileli transferlere imkân verebilecek bilgilerin açığa çıktığını doğrulamadığını söyledi.
Zhao, borsa hesaplarında ayrı e-posta takma adları ve telefon numaraları kullanılmasını, SMS doğrulaması yerine geçiş anahtarları veya donanım güvenlik anahtarlarının tercih edilmesini ve para çekme işlemlerine kısıtlama getirilmesini önerdi. Ayrıca müşterilere hesap oturumlarını ve API izinlerini gözden geçirmelerini, borsa desteğinden geldiğini iddia eden istenmeyen mesajlara güvenmemelerini tavsiye etti.
Sıkça sorulan sorular
-
Coinbase olayında hangi müşteri bilgileri açığa çıktı?
Coinbase, analiz sağlayıcısı Amplitude üzerinden müşterilerinin küçük bir bölümüne ait iletişim bilgilerinin açığa çıktığını söyledi. Borsa, hangi bilgilerin etkilendiğini veya kaç müşterinin etkilendiğini belirtmedi.
-
Coinbase sistemlerine yetkisiz erişim veya müşteri fonlarında kayıp olduğunu bildirdi mi?
Hayır. Coinbase, sistemlerine yetkisiz erişim olduğuna dair kanıt bulmadığını ve müşteri fonlarının güvende kaldığını söyledi.
-
Daishin Securities'te kaç müşteri etkilendi?
Daishin Securities, 38.490 müşteriye ait kişisel ve finansal bilgilerin açığa çıktığını bildirdi.
-
Fonlar güvende olsa bile sızdırılan iletişim bilgileri neden risk yaratabilir?
İletişim bilgileri, suçluların kişileri oltalama, SIM kartı takası ve sosyal mühendislik saldırılarıyla hedef almasına yardımcı olabilir. Sızdırılan adreslerin kripto varlıklara ilişkin bilgilerle birleştirilmesi fiziksel güvenlik risklerini de artırabilir.
-
Changpeng Zhao hangi hesap korumalarını önerdi?
Zhao ayrı e-posta takma adları ve telefon numaraları kullanılmasını, SMS doğrulaması yerine geçiş anahtarları veya donanım güvenlik anahtarlarının tercih edilmesini, para çekme kısıtlamaları uygulanmasını ve hesap oturumlarıyla API izinlerinin düzenli olarak gözden geçirilmesini önerdi.
 Crypto News
 CoinTelegraph
 WuBlockchain
 CoinDesk
 Crypto Rank News
 TheBlock