








 WuBlockchain
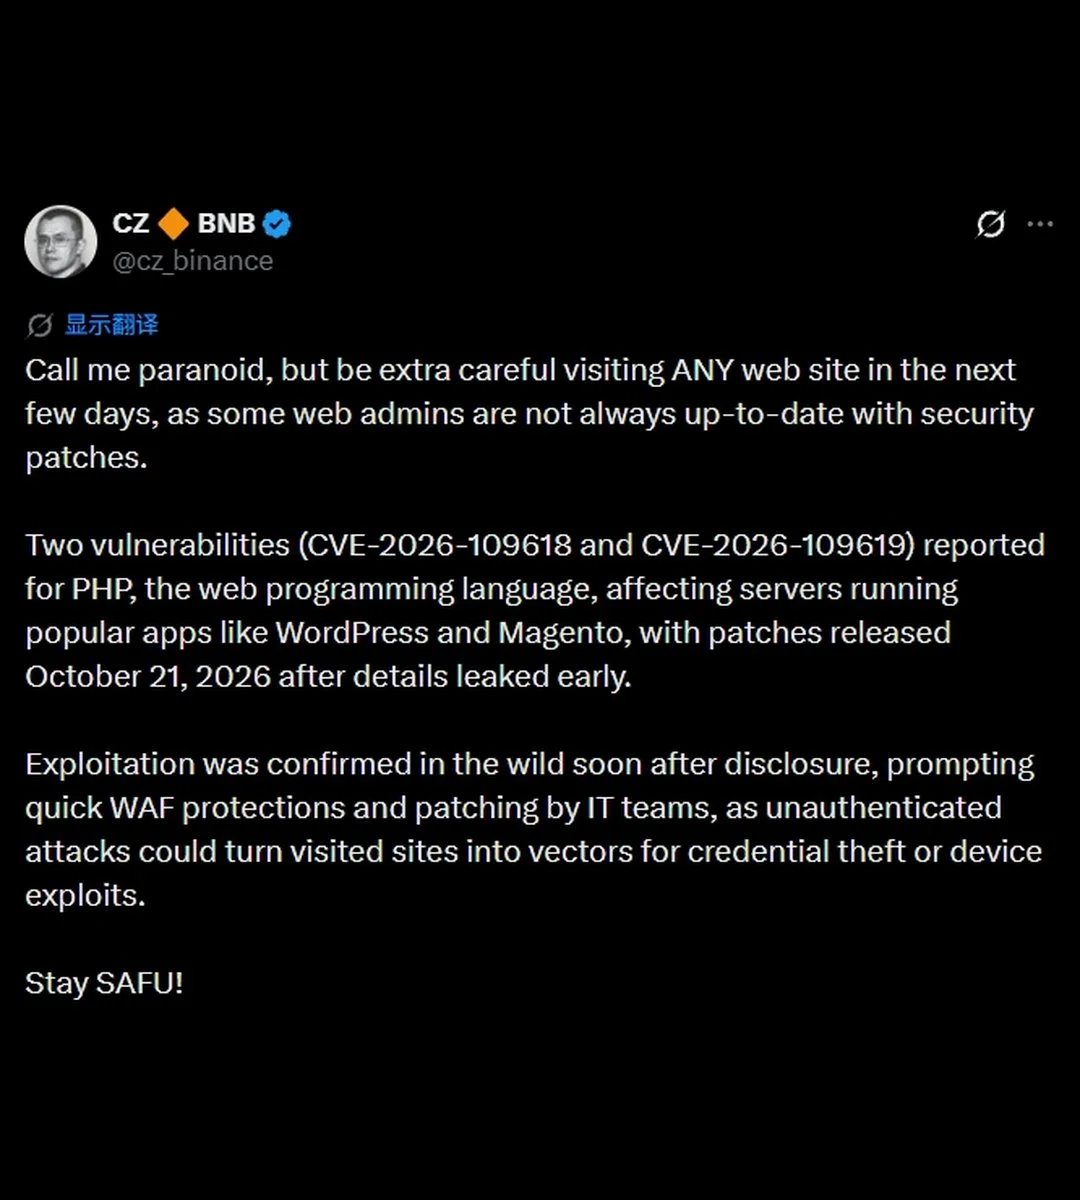
Binance kurucusu Changpeng Zhao (CZ), önümüzdeki günlerde web sitelerinde gezinirken daha dikkatli olunması çağrısında bulunan ve WordPress ile Magento gibi yaygın olarak kullanılan uygulamaları çalıştıran sunucuları etkileyen iki kritik PHP açığına, CVE-2026-109618 ve CVE-2026-109619'a işaret eden kamusal bir uyarı yayınladı. Açıklar, resmi açıklama penceresinden önce teknik detayların sızmasının ardından 21 Ekim'de yamalandı; bu durum operatörlerin yanıt vermesi için olan süreyi daralttı.
Bu neden önemli
Açıklar, kimliği doğrulanmamış saldırganların savunmasız sunucularda rastgele kod çalıştırmasına izin veriyor; bu da bir siteyi ele geçirmek için oturum açma veya önceden erişim gerekmediği anlamına geliyor. Yaması uygulanmamış sitelerin ziyaretçileri, enjekte edilen komut dosyaları veya yönlendirmeler aracılığıyla kimlik bilgisi hırsızlığına maruz kalabilir; bu da riski site operatörlerinin ötesine taşıyan bir tedarik zinciri tarzı tehdit oluşturuyor. Doğada istismar girişimleri çoktan tespit edildi ve WordPress ile Magento kurulumlarının önemli bir kısmının hâlâ yaması uygulanmamış sürümler çalıştırdığı tahmin ediliyor.
Piyasa etkisi
Özellikle kripto topluluğu için tehdit yüzeyi büyük: kimlik avı sayfaları, sahte cüzdan bağlantı istemleri ve oturum ele geçirme komut dosyaları, bu kitleyi hedefleyen web tabanlı istismarlarda yaygın yükler. Saldırı vektörünün pasif olması, ele geçirilmiş bir siteyi ziyaret eden bir kullanıcının şüpheli hiçbir şeye tıklamadan kimlik bilgilerinin çalınabileceği anlamına geldiğinden, CZ'nin uyarısı tam da bu nedenle ağırlık kazanıyor. Kullanıcılar, zorunlu olmayan hesaplara giriş yapmaktan kaçınmalı, mümkün olan yerlerde donanım cüzdanları kullanmalı ve etkileşime geçmeden önce ziyaret ettikleri kripto ile ilgili her sitenin 21 Ekim yamasını uyguladığından emin olmalı.
Sıkça sorulan sorular
-
CVE-2026-109618 ve CVE-2026-109619 nedir ve neden tehlikelidir?
WordPress veya Magento çalıştıran savunmasız sunucularda kimliği doğrulanmamış saldırganların rastgele kod çalıştırmasına izin veren kritik PHP açıklarıdır; bir siteyi ele geçirmek veya ziyaretçilerini kimlik bilgisi hırsızlığına maruz bırakmak için oturum açma bilgisi gerektirmez.
-
Bu PHP açıkları ne zaman yamalandı ve zamanlama neden önemli?
Açıklar 21 Ekim'de yamalandı, ancak teknik detaylar resmi açıklamadan önce sızdırıldı ve bu da saldırganlara bir başlangıç avantajı sağladı. Birçok site operatörü güncellemeyi uygulamadan önce istismar girişimleri çoktan tespit edilmişti.
-
Bir kripto kullanıcısı yalnızca bir web sitesini ziyaret ederek nasıl etkilenebilir?
Ele geçirilen sunucular, ziyaretçiden şüpheli bir şeye tıklamasını gerektirmeden oturum kimlik bilgilerini çalan veya sahte cüzdan bağlantı istemleri sunan kötü amaçlı komut dosyaları ya da yönlendirmeler enjekte edebilir; bu da pasif gezinmeyi gerçek bir saldırı vektörü haline getirir.
-
CZ neden kripto topluluğunu bu PHP istismarları konusunda özellikle uyardı?
Kripto kullanıcıları, kimlik bilgisi hırsızlığı ve kimlik avı için yüksek değerli bir hedeftir. Oturumları sessizce ele geçiren veya sahte cüzdan istemleri sunan web tabanlı istismarlar, bu kitleye karşı yaygın bir taktiktir ve bu özel açıkların riskini artırır.
-
Yamaların uygulanması sürerken kullanıcılar kendilerini korumak için hangi adımları atmalı?
Kullanıcılar, zorunlu olmayan hesaplara giriş yapmaktan kaçınmalı, mümkün olan yerlerde donanım cüzdanları kullanmalı ve etkileşime geçmeden önce ziyaret ettikleri kripto ile ilgili her sitenin 21 Ekim PHP güvenlik yamasını uyguladığından emin olmalı.
 Crypto News
 CoinDesk
 CryptoSlate
 Lookonchain
 CoinTelegraph