


 CryptoSlate
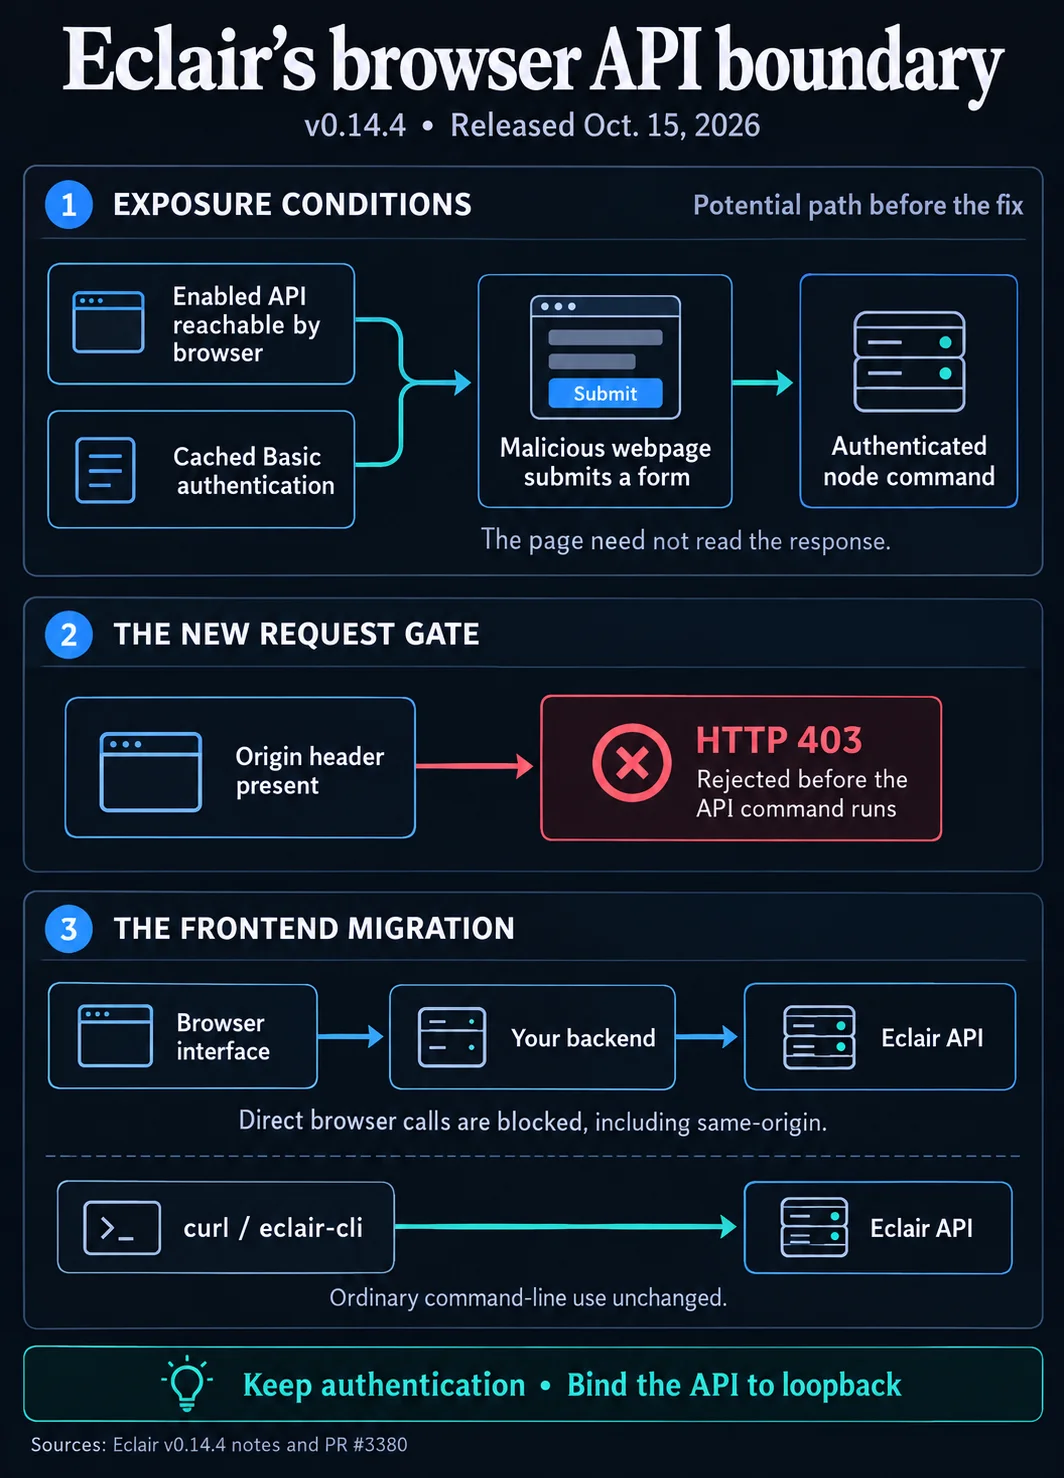
ACINQ'nin Eclair v0.14.4 sürümü, kötü amaçlı web sayfalarının operatörün tarayıcısı üzerinden bir Bitcoin Lightning düğümüne kimliği doğrulanmış komutlar göndermesini engelliyor. Açığın kullanılabilmesi için tarayıcının erişebildiği etkin bir Eclair API'si ve bu API için HTTP Basic kimlik bilgilerinin tarayıcıda önceden kaydedilmiş olması gerekiyordu. Sürüm 15 Ekim'de yayımlandı. Geliştiriciler, Lightning kanallarını kapatmadan düğümün yükseltilmesini ve yeniden başlatılmasını öneriyor.
Neden önemli
Kötü amaçlı bir web sayfası, Eclair API'sine basit bir HTML formu gönderebilir ve tarayıcı da kayıtlı kimlik bilgilerini otomatik olarak ekleyebilirdi. Saldırgan yanıtı okuyamasa da kimliği doğrulanmış komut yine de düğüme ulaşabilirdi. Eclair API'si düğüm durumunu açığa çıkarabilir, kanalları açıp kapatabilir ve ödeme gönderip alabilir. Bu nedenle tarayıcı üzerinden gelen istek yolu operasyonlar açısından ciddi bir risk oluşturuyordu.
0.14.4 sürümü, Origin başlığı taşıyan API isteklerini, başlığın değeri ne olursa olsun, API rotası çalışmadan önce HTTP 403 ile reddediyor. Değişiklik, aynı origin üzerinde barındırılan arayüzler de dahil olmak üzere meşru tarayıcı tabanlı arayüzleri de etkiliyor. Bu arayüzlerin artık tarayıcı ile Eclair arasında bir arka uç aracısına ihtiyacı var.
Piyasa etkisi
Yama, normal komut satırı erişimini kesintiye uğratmıyor. Geliştiriciler, curl ve eclair-cli araçlarının Origin başlığı göndermediğini, bu nedenle söz konusu araçlardan gelen normal isteklerin çalışmaya devam ettiğini belirtiyor. Yama, 15 Eylül'de #3380 numaralı pull request içinde birleştirildi ve finansman ücreti ile imzacı düzeltmeleriyle birlikte yayımlandı.
Origin kontrolü, kimlik doğrulamanın veya ağ kontrollerinin yerini tutmuyor. Tarayıcı olmayan bir istemci bu başlığı göndermeyebilir. Bu nedenle Eclair, API'nin loopback adresine bağlanmasını ve erişimin yerel makineyle sınırlandırılmasını öneriyor. Lightning düğümü operatörleri yükseltme yapmalı, bu kısıtlamaları korumalı ve tarayıcıya açık tüm araçları bir arka uç üzerinden yeniden bağlamadan önce gözden geçirmeli.
Sıkça sorulan sorular
-
Eclair v0.14.4, Lightning düğümü operatörleri için neyi düzeltti?
Origin başlığı taşıyan istekleri reddederek kötü amaçlı web sayfalarının operatörün tarayıcısı üzerinden bir Eclair Lightning düğümüne kimliği doğrulanmış komutlar göndermesini engelliyor.
-
Tarayıcı saldırısı için hangi koşullar gerekiyordu?
Eclair API'sinin etkin olması ve operatörün tarayıcısı tarafından erişilebilir durumda bulunması, ayrıca HTTP Basic kimlik bilgilerinin bu tarayıcıda önceden kaydedilmiş olması gerekiyordu.
-
Tarayıcı üzerinden hangi komutlara ulaşılabiliyordu?
Eclair API'si düğüm durumunu okuyabilir, kanalları açıp kapatabilir ve ödeme gönderip alabilir. Bu nedenle kimliği doğrulanmış komutlar önemli düğüm işlemlerini etkileyebilirdi.
-
Yamadan sonra curl ve eclair-cli çalışmayı durduruyor mu?
Hayır. Geliştiriciler, curl ve eclair-cli araçlarının Origin başlığı göndermediğini, bu nedenle normal API isteklerinin çalışmaya devam ettiğini belirtiyor.
-
Loopback bağlantısı ve kimlik doğrulama neden hâlâ gerekli?
Origin kontrolü bir yetkilendirme sistemi değil, çünkü tarayıcı olmayan istemciler bu başlığı göndermeyebilir. Eclair, API'nin loopback adresine bağlı tutulmasını ve kimlik doğrulama ile ağ kısıtlamalarının sürdürülmesini öneriyor.
 CoinDesk
 WuBlockchain
 CoinTelegraph
 WatcherGuru
 Glassnode
 Benjamin Cowen