








 CryptoSlate


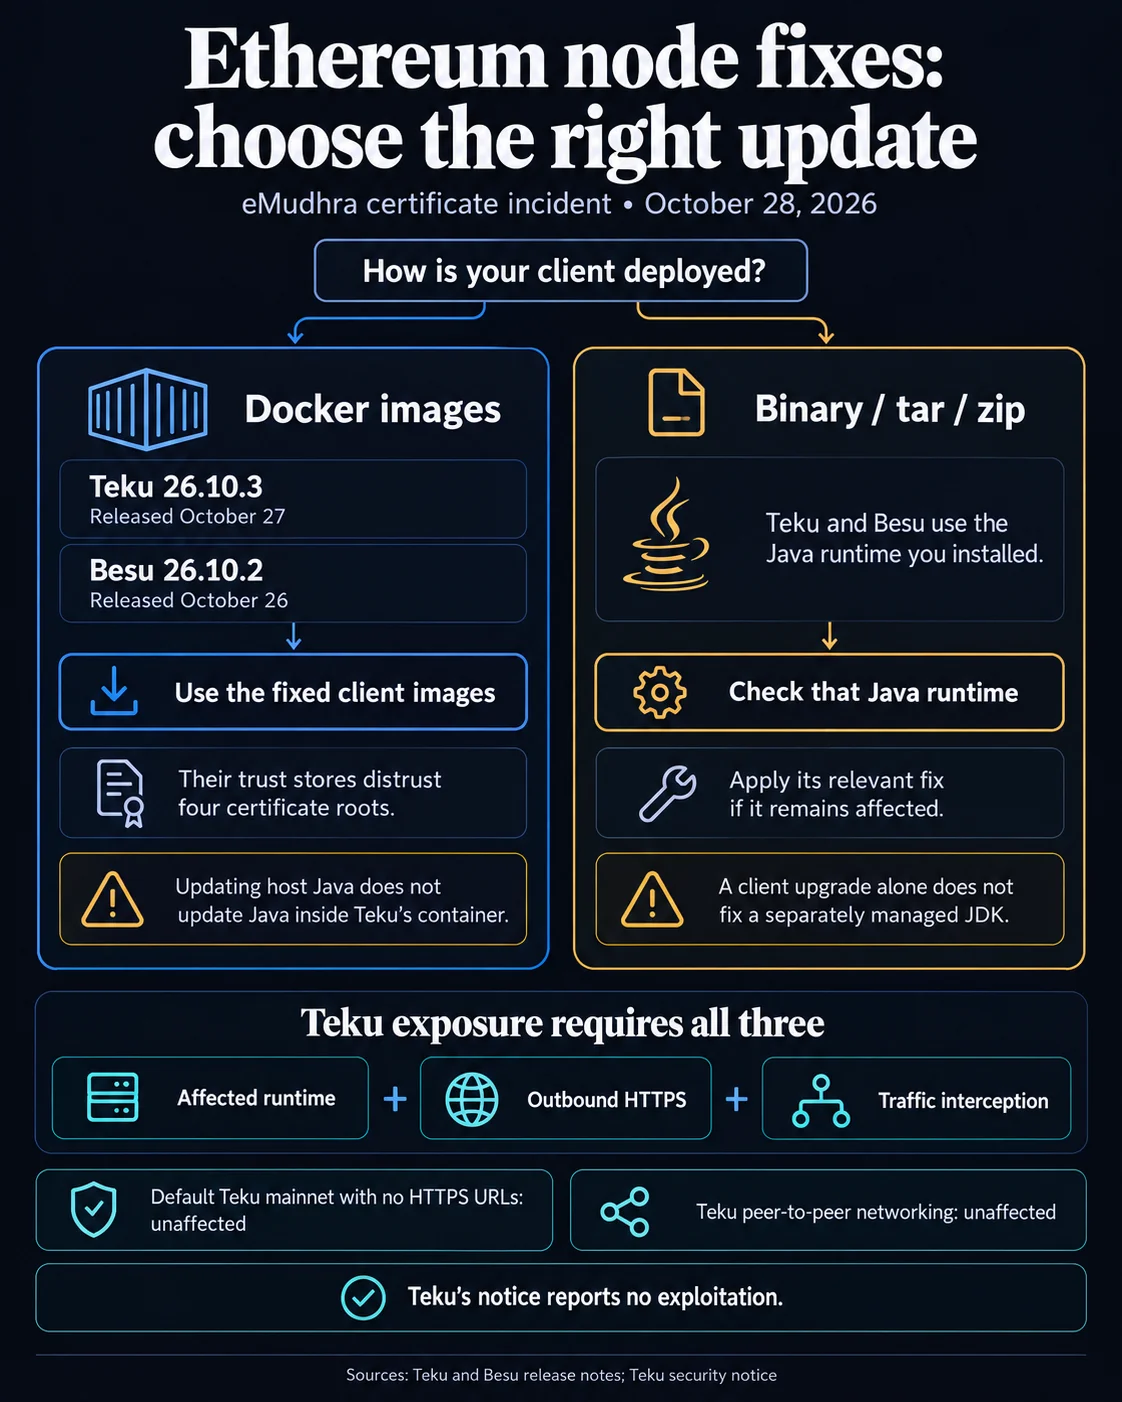
Teku 26.10.3 ve Besu 26.10.2, eMudhra sertifika otoritesi olayının ardından Docker imajlarından dört sertifika kökünü kaldırdı. Teku sürümü 27 Ekim'de, Besu sürümü ise 26 Ekim'de yayımlandı. İkili dosya kurulumlarını kullanan operatörlerin Java çalışma ortamlarını ayrıca kontrol etmesi gerekiyor.
Neden önemli
Olayda, sekiz emSign G3 ara sertifika otoritesine ait kurtarılabilir özel anahtarlar söz konusuydu. eMudhra, bir betik hatasının zayıf anahtarlar ürettiğini ve 17 Ekim'de yapılan bildirimin ardından ara sertifikaların iptal edildiğini açıkladı. Teku'nun güvenlik duyurusunda, Java'nın varsayılan olarak sertifika iptalini kontrol etmediği belirtiliyor. Bu nedenle yalnızca sertifikaları iptal etmek, etkilenen çalışma ortamlarını korumaya yetmeyebilir.
Teku, HTTPS URL'leri kullanmayan varsayılan Ethereum ana ağı düğümlerinin etkilenmediğini ve herhangi bir istismar bildirilmediğini söylüyor. Risk, yapılandırmaya bağlı: Bir saldırganın, uç noktayı taklit edebilmek için etkilenen bir HTTPS bağlantısını araya girerek kesmesi gerekir. Teku; uzak imzalayıcılar, beacon düğümleri, yürütme istemcileri, builder'lar, röleler ve doğrulayıcı hizmetlerini olası HTTPS bağımlılıkları arasında sıralıyor. libp2p ve discv5 sertifika otoritelerini kullanmadığından eşler arası ağ iletişimi bu sorundan etkilenmiyor.
Piyasa etkisi
Düzeltmeler, Docker imajlarından emSign ECC Root CA G3, emSign Root CA G1, emSign Root CA G2 ve AAA Certificate Services sertifikalarını kaldırıyor. Teku, -jdk25 ve -jdk26 varyantları da dahil olmak üzere 26.10.2 sürümüne kadarki Docker imajlarında etkilenen köklerden birinin bulunduğunu belirtiyor. Ana makinedeki Java'yı güncellemek, bu kapsayıcıların içindeki çalışma ortamını güncellemez.
Besu'daki değişiklik Docker imajlarını kapsıyor. Tar ve zip arşivlerini kullananların JDK'sı köklere hâlâ güveniyor olabilir. Teku'nun ikili dosya kullanıcıları da operatörün kurduğu Java çalışma ortamına bağlı. Etkilenen bir bağlantı araya girilerek kesilirse saldırgan uzak bir beacon düğümünü taklit edebilir; bu da öneri ücretlerini başka yere yönlendirebilir veya doğrulayıcı görevlerinin kaçırılmasına yol açabilir. Teku ayrıca, dışarıya açık bir imzalayıcının taklit edilmesinin doğrulayıcı çıkış imzalarının alınmasına imkân verebileceği konusunda uyarıyor. Karşılıklı TLS istemci kimlik doğrulaması, belirtilen etkiyi hizmet engellemeyle sınırlandırıyor.

Sıkça sorulan sorular
-
Hangi Ethereum istemcisi sürümleri etkilenen kökleri Docker imajlarından kaldırıyor?
Teku 26.10.3 ve Besu 26.10.2, Docker imajlarından dört sertifika kökünü kaldırıyor.
-
İkili dosya kurulumlarında Java'nın ayrıca kontrol edilmesi neden gerekiyor?
İkili dosya kurulumları, operatörün yönettiği ve etkilenen köklere hâlâ güvenebilecek bir Java çalışma ortamı kullanıyor. Ana makinedeki Java'yı güncellemek, kapsayıcının içindeki çalışma ortamını değiştirmez.
-
Teku'ya göre varsayılan Ethereum ana ağı düğümleri etkileniyor mu?
Teku, HTTPS URL'leri olmayan varsayılan ana ağ düğümlerinin bu sertifika sorunundan etkilenmediğini söylüyor. Ayrıca herhangi bir istismar bildirilmediğini belirtiyor.
-
Etkilenen bir HTTPS bağlantısı araya girilerek kesilirse ne olabilir?
Saldırgan uzak bir beacon düğümünü taklit edebilir; bu da öneri ücretlerinin başka yere yönlendirilmesine veya doğrulayıcı görevlerinin kaçırılmasına yol açabilir.
-
Sertifika sorunu Teku'nun eşler arası ağ iletişimini etkiliyor mu?
Hayır. Teku, libp2p ve discv5 eşler arası ağ iletişiminin sertifika otoritelerini kullanmadığını ve sorunun kapsamı dışında kaldığını söylüyor.
 TheBlock
 CoinTelegraph
 Glassnode
 WuBlockchain
 CoinDesk