


 CoinDesk
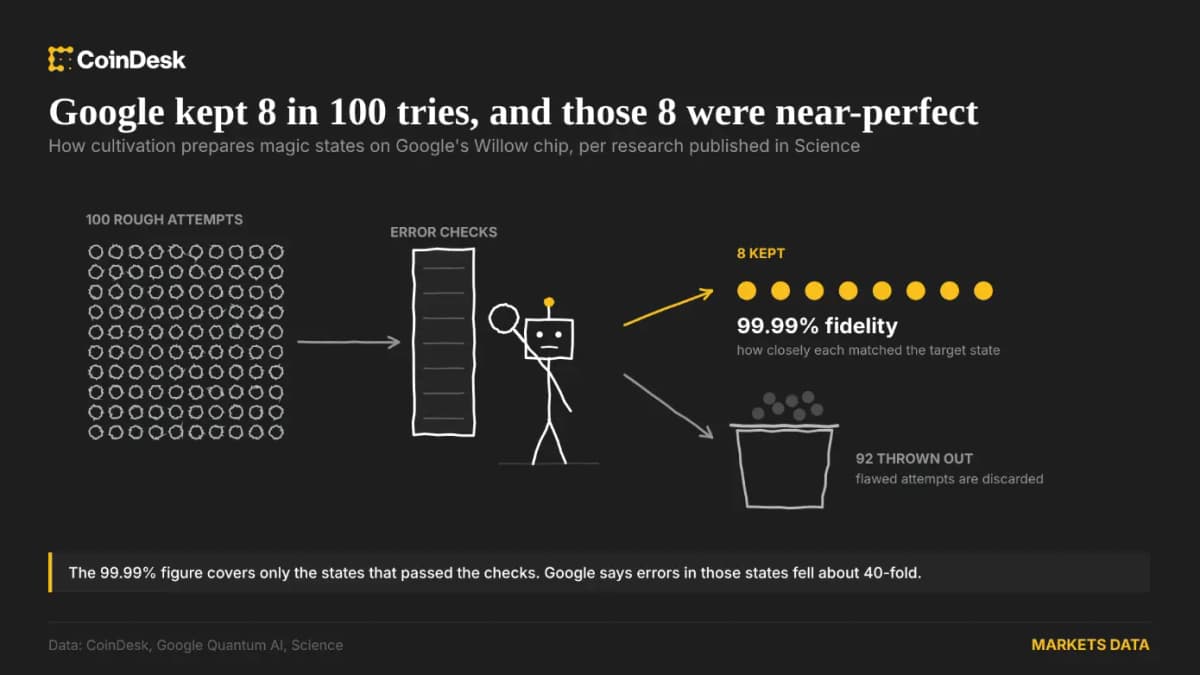
Google'ın Willow kuantum çipi, gelişmiş kuantum hesaplamaları için gereken özel durumları hazırlarken hataları yaklaşık 40 kat azalttı. Bu adım, ileride Bitcoin cüzdanlarını tehdit edebilir. Deneyde, incelemeyi geçen durumlarda yaklaşık %99,99 sadakat elde edildi, ancak hazırlama girişimlerinin yalnızca yaklaşık %8'i başarılı oldu. Sonuç, Bitcoin'e yönelik bir saldırıyı 40 kat ucuzlatmıyor.
Neden önemli
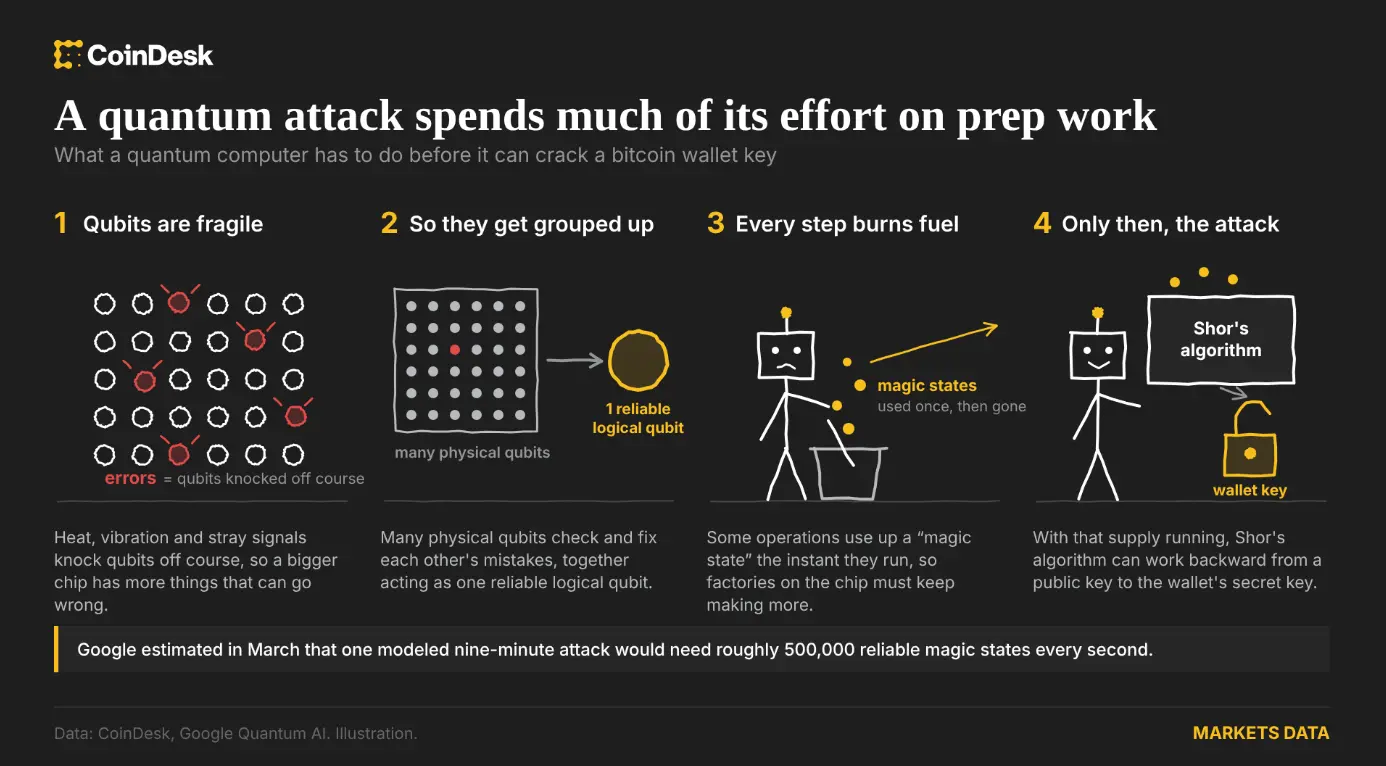
Bitcoin'in cüzdan güvenliği, bir açık anahtardan özel anahtar türetmenin zorluğuna dayanıyor. Shor algoritmasını çalıştıran yeterince güçlü bir kuantum bilgisayar, teorik olarak bu sırrı ele geçirip işlemleri sahibiymiş gibi imzalayabilir. Bazı ödeme formatları, coinler harcanana kadar açık anahtarları gizli tutuyor. Ancak Bitcoin'in en eski varlıklarının önemli bir bölümünde, madencilik dönemlerine uzanan ve açığa çıkmış anahtarlar bulunuyor.
Willow'un üretim yöntemi, belirli hesaplamalar sırasında tüketilen kuantum “sihirli durumlarının” oluşturulma maliyetini ele alıyor. Bu durumları üreten donanım, saldırının diğer bölümleri için kullanılamıyor. Bir modele göre, açık anahtar kullanılabilir hale geldikten sonra bir cüzdana saldırmak için bir kuantum bilgisayarın saniyede yaklaşık 500.000 güvenilir sihirli duruma ihtiyacı olacak. Modellenen hesaplamanın süresi ise yaklaşık dokuz dakika.
Piyasa etkisi
Willow, kanıtlanmış bir Bitcoin saldırısından hâlâ uzak olduğu için piyasa üzerindeki kısa vadeli etkisi sınırlı. Süreci ölçeklendirmek, gerçek zamanlı çalıştırmak ve daha güçlü hata düzeltme sistemleriyle entegre etmek önemli zorluklar olmaya devam ediyor. Google'ın daha önceki araştırması, belirli varsayımlar altında 500.000'den az fiziksel kübite sahip gelecekteki bir süperiletken kuantum bilgisayarın Bitcoin ve Ethereum cüzdanlarının şifrelemesini kırabileceğini öne sürmüştü. Ancak bu deney, söz konusu mühendislik yolunun yalnızca bir bölümünü test ediyor.
Sorun, anahtarları açığa çıkmış ve kullanılmayan coinler için en ciddi seviyede. 2010'dan beri dokunulmadan duran 100,02 BTC'lik bir varlık 16 yıldan uzun süre sonra hareket etti. Ayrıca 2011–2014 arasında hareketsiz kalan altı cüzdan, ağustos ayında 553,59 BTC taşıdı. Bu transferler kuantum riskine yanıt verildiğini kanıtlamıyor. Ancak eski açık anahtarların neden hâlâ güncel bir güvenlik endişesi olduğunu gösteriyor.
Sıkça sorulan sorular
-
Google'ın Willow atılımı Bitcoin güvenliğiyle nasıl bağlantılı?
Willow, açığa çıkmış açık anahtarlardan Bitcoin özel anahtarlarını türetmeyi mümkün kılabilecek hesaplamalar için gereken kuantum sihirli durumlarının hazırlanması sırasında hataları azalttı.
-
Willow, Bitcoin cüzdanına yönelik saldırıyı 40 kat ucuzlatıyor mu?
Hayır. 40 katlık iyileşme, Bitcoin cüzdanlarına saldırının toplam maliyetini değil, tek bir hazırlama adımındaki hata azalmasını ifade ediyor.
-
Satoshi döneminden kalan Bitcoin varlıkları neden özellikle risk altında?
İlk dönem Bitcoin varlıklarının çoğunda açık anahtarlar blokzincirinde görünür durumda. Yeterince güçlü bir kuantum bilgisayara sahip saldırgan, teorik olarak bu bilgiyi kullanarak ilgili özel anahtarları ele geçirebilir.
-
Google'ın deneyindeki %8 başarı oranı ne anlama geliyor?
Hazırlama girişimlerinin yaklaşık %8'i inceleme ve ölçüm sonrasında kaldı. Bildirilen %99,99'luk sadakat yalnızca bu kontrolleri geçen durumlar için geçerli.
-
Modellenen bir Bitcoin saldırısı ne kadar kuantum kapasitesi gerektirir?
Bir model, saldırının saniyede yaklaşık 500.000 güvenilir sihirli durum gerektireceğini ve açık anahtar kullanılabilir hale geldikten sonra yaklaşık dokuz dakika sürebileceğini öngördü.
 WuBlockchain
 TheBlock
 Crypto News
 CoinTelegraph
 CryptoSlate
 WatcherGuru