


 CryptoSlate

Vitalik Buterin, gizlilik protokolleri üzerinden yaptığı birçok ödeme için bir komut satırı cüzdanı olan kohaku-cli’yi kullandığını söylüyor. 31 Ekim tarihli yazısında, ENS yani Ethereum’un adlandırma sistemi üzerindeki içerik karmalarını güncellemek için yapay zekâyla yazılmış ayrı bir araç kullandığını da anlattı. Cüzdanın belgelerinde yazılımın denetlenmediği ve geliştirilme aşamasında olduğu belirtiliyor. Kullanıcılar riskleri anlamadıkları sürece ana ağda kullanmamaları konusunda uyarılıyor.
Neden önemli
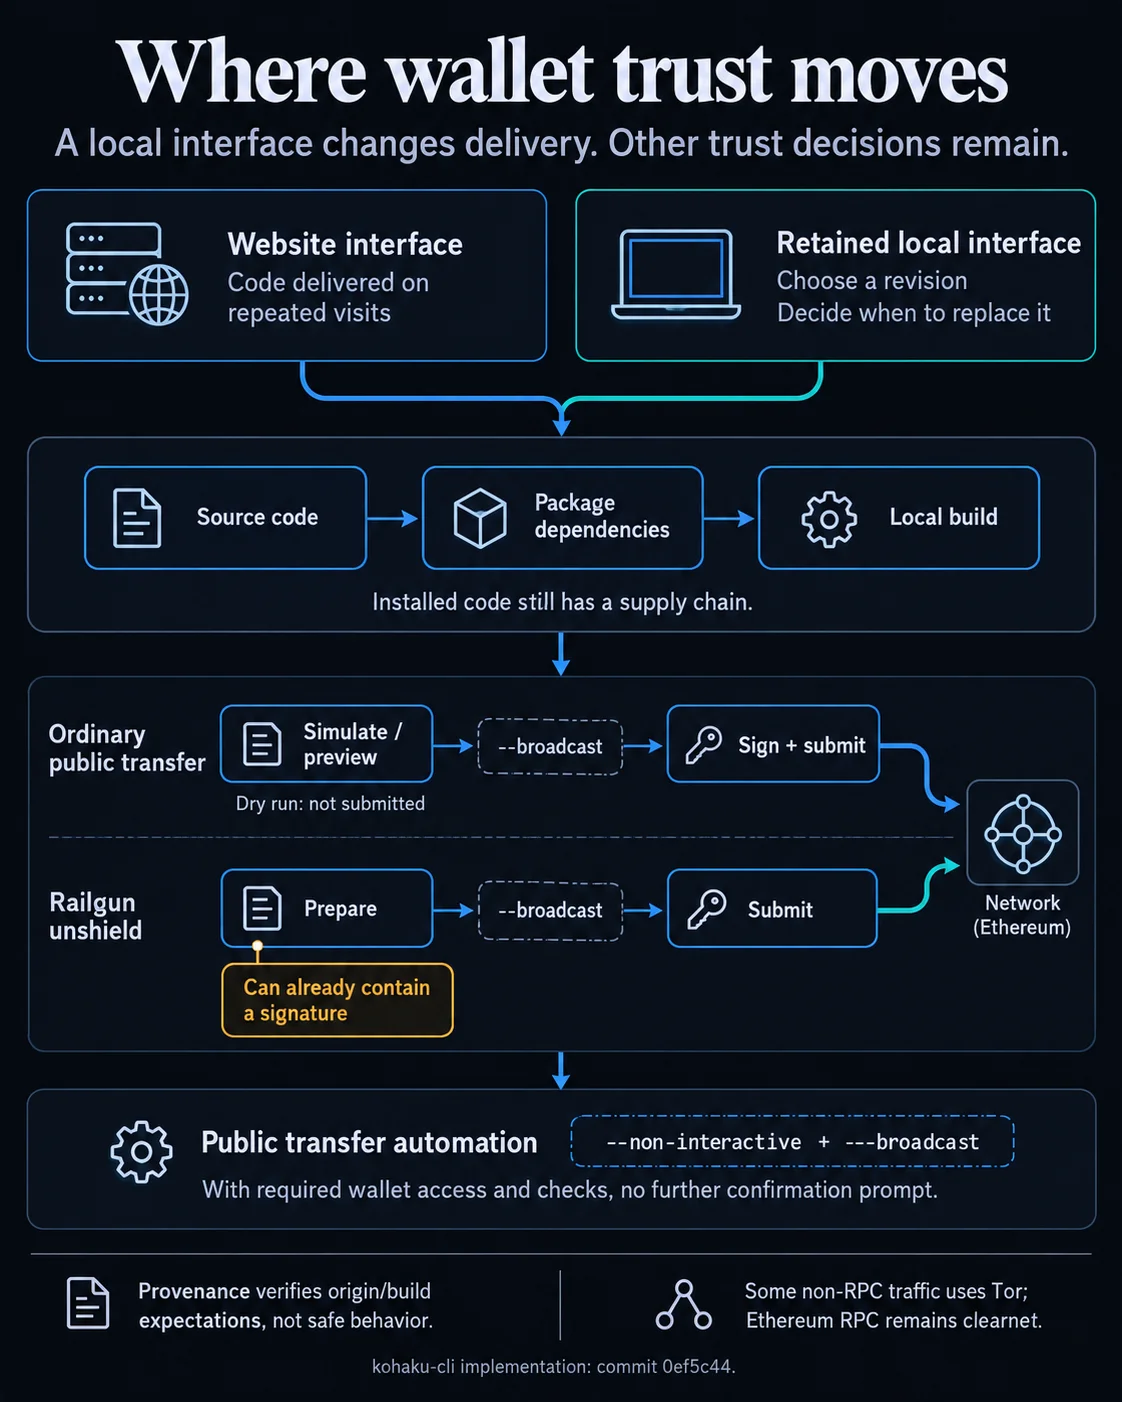
Bir web sitesi, kullanıcı her ziyaret ettiğinde uygulama kodunu yeniden sunabilir. Yerel bir uygulama çalıştırmak, kullanıcıların seçtikleri sürümü saklamasına olanak tanır. Ancak hangi sürümün ve bağımlılıkların yükleneceğine karar verme sorumluluğunu da onlara bırakır. kohaku-cli’nin kurulum talimatlarında npm bağımlılıkları ve kaynak koddan derleme yer alıyor. Dolayısıyla yerel bir arayüzde bile değerlendirilmesi gereken bir yazılım tedarik zinciri var.
İmzalama sınırı da önemli. Standart bir herkese açık transferin kuru çalıştırması işlem göndermezken, hazırlanmış bir Railgun unshield işlemi zaten imza içerebilir. Bu nedenle işlemi yayımlamamak, her zaman yetki verilmediği anlamına gelmez. Bir işlemi oluşturan, imzalayan ve gönderen yazılımlar farklı yetki kaynaklarını temsil edebilir.
Piyasa etkisi
Bu örnek, kendi saklama sorumluluğunu üstlenen kullanıcılar için bir ödünleşimi ortaya koyuyor: Uygulamanın sunulması üzerinde kontrol sahibi olmak, her ziyarette web sitesine yeniden güvenme ihtiyacını azaltabilir. Ancak bu, yüklenen kodun veya bağımlılıklarının imzalama erişimiyle neler yapabileceğini açıklığa kavuşturmaz. Kaynak ve köken kontrolleri, bir yazılım paketinin nereden geldiğini ve nasıl derlendiğini doğrulamaya yardımcı olabilir. Ancak bunlar güvenilir derleyicilere dayanır ve uygulamanın davranışının kabul edilebilir olduğunu göstermez.
Yazılımı yerel olarak çalıştırmak, ağ üzerinden yapılan her etkileşimi de gizli hâle getirmez. CLI belgelerine göre Tor, RPC dışındaki bazı trafik türlerinde varsayılan olarak kullanılıyor; Ethereum RPC ise sıradan bir ağ bağlantısından geçiyor. Buterin’in anlatımı araçları nasıl kullandığıyla ilgili; otomatik ödemeler kullandığını göstermiyor.

Sıkça sorulan sorular
-
Buterin kohaku-cli’yi ne için kullanıyor?
Gizlilik protokolleri üzerinden yaptığı birçok ödeme için bu komut satırı cüzdanını kullandığını söylüyor. ENS içerik karmalarını güncellemek için yapay zekâyla yazılmış ayrı bir araçtan da söz etti.
-
Yerel uygulama sürümünü saklamak hangi riski ele alıyor?
Kullanıcıların her ziyarette web sitesinden uygulama kodunu yeniden almak yerine seçtikleri sürümü saklamasını sağlar. Yine de kullanıcıların güncellemeleri ve bağımlılıkları değerlendirmesi gerekir.
-
Railgun unshield işlemini yayımlamamak, imza olmadığı anlamına mı gelir?
Şart değil. Hazırlanmış bir Railgun unshield işlemi henüz yayımlanmamış olsa bile imza içerebilir.
-
kohaku-cli kullanıcıları hangi konuda uyarıyor?
Belgelerinde CLI’nin denetlenmediği, geliştirilme aşamasında olduğu ve yapay zekâ yardımıyla yazıldığı belirtiliyor. Riskleri anlamadıkları sürece kullanıcıların ana ağdan kaçınması isteniyor.
-
kohaku-cli’yi yerel çalıştırmak tüm ağ etkinliklerini gizli hâle getirir mi?
Hayır. Belgelerde RPC dışındaki bazı trafik türleri için Tor’dan söz edilirken Ethereum RPC’nin sıradan bir ağ bağlantısı kullandığı belirtiliyor.
 Lookonchain
 WuBlockchain
 Crypto Rank News
 Crypto News
 CoinDesk
 CoinTelegraph
 TheBlock