


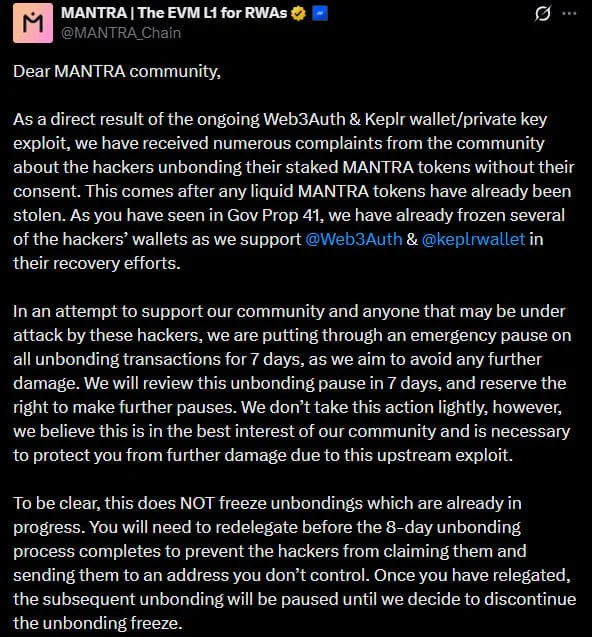
MANTRA, bir Web3Auth-Keplr cüzdan açığının ele geçirilen anahtarları işe koşmasının ardından hackerların kullanıcı tokenlarını unstaking yapmaya başladığını açıkladı; ekip, drenajı durdurmak için tüm unbonding işlemlerine yedi günlük acil durum durdurması uyguladı.
Neden önemli
Durdurma iki yönlü kesiyor. Saldırganın çalınan OM'yi ağdan çıkarabilme yeteneğini donduruyor, ancak aynı zamanda her meşru delegatorü kendi çekim penceresinden tam bir hafta boyunca mahrum bırakıyor. Belirli bir takvime göre likiditeye ihtiyaç duyan herkesin artık açığa verilen yanıtla birlikte dondurmayı beklemesi gerekiyor.
Saldırı vektörü, Web3 UX'inin en yumuşak noktası: Keplr cüzdanlarına Web3Auth entegrasyonu. Fonlar protokol mantığından değil, anahtar yönetiminden sızdı; bu da yükü MANTRA'nın zincirinin kendisine değil, cüzdan altyapısına bindiriyor. Yine de geri tepme staking katmanına vuruyor ve ağ müdahale etmek zorunda kaldığı nokta tam olarak burasıydı.
Piyasa etkisi
Bu şekildeki güvenlik olayları, etkilenen zincirde tipik olarak staking katılımını sıkıştırır. İlk sorun belirtisinde unbonding'in askıya alındığını gören kullanıcılar, bu operasyonel riski gelecekteki delegation kararlarına fiyatlandırma eğilimindedir ve OM izleyicileri, MANTRA ele geçirmenin kapsamını ayrıntılarıyla açıklayana kadar staking programı çevresindeki duyarlılığın savunmacı kalmasını beklemelidir.
Sırada izlenecekler: saldırganların durdurma yürürlüğe girmeden önce kaç tokenı unstaking yapabildiği, MANTRA'nın çıkan staki geri alıp alamayacağı veya engelleyip engelleyemeyeceği ve Web3Auth yoluyla kaç cüzdanın etkilendiğine dair herhangi bir açıklama.
Sıkça sorulan sorular
-
MANTRA staking olayına ne neden oldu?
Bir Web3Auth-Keplr cüzdan açığı kullanıcı anahtarlarını ele geçirdi ve hackerlar bu erişimi kullanarak etkilenen cüzdanlardan tokenları unstaking yaptı. Güvenlik açığı cüzdan anahtar yönetimindeydi, MANTRA'nın zincir mantığında değil.
-
MANTRA neden unbonding'i yedi gün durdurdu?
MANTRA, saldırganların unstaking işlemlerini tamamlamasını ve çalınan OM'yi ağdan çıkarmasını engellemek için yedi günlük acil durum durdurması uyguladı. Dondurma, bu süre boyunca tüm delegatorlerin çekim işlemlerini engelliyor.
-
Unbonding durdurması hacklenmemiş kullanıcıları etkiliyor mu?
Evet. Acil durum dondurması ağ geneli için geçerlidir, dolayısıyla her delegator yedi gün boyunca çekim işleminden mahrum kalır; buna açıktan etkilenmeyen cüzdanlar da dahildir.
-
OM tokenının kendisi savunmasız mı?
MANTRA saldırı vektörünü, anahtar yönetimini yöneten Keplr cüzdanlarına Web3Auth entegrasyonu olarak tanımladı. Zincirin staking protokolü arıza noktası olarak gösterilmedi.
-
MANTRA stakerleri bundan sonra neye dikkat etmeli?
Önemli kalemler şunlar: MANTRA'nın kaç cüzdanın etkilendiğine dair açıklaması, saldırganların durdurma yürürlüğe girmeden önce kaç token unstaking yaptığı ve ağın çıkan staki engelleyip geri alıp alamayacağı.

 TheBlock
 CryptoSlate
 WuBlockchain
 WatcherGuru
 CoinDesk
 Crypto News