








 CryptoSlate


Polymarket, üçüncü taraf bir sağlayıcının ele geçirilerek uluslararası tahmin piyasasını aksatmasının ardından 29 Ekim'de işlemleri yeniden başlattı. Blokzincir analiz şirketi Bubblemaps, 700'den fazla kullanıcının etkilendiğini ve yaklaşık 3,46 milyon dolarlık varlığın ele geçirildiğini tahmin etti. Polymarket sorunu giderdiğini, konuyu kolluk kuvvetlerine ilettiğini ve etkilenen kullanıcıların zararını karşılayacağını söyledi; ancak resmî açıklamasında toplam kaybı belirtmedi.
Neden önemli
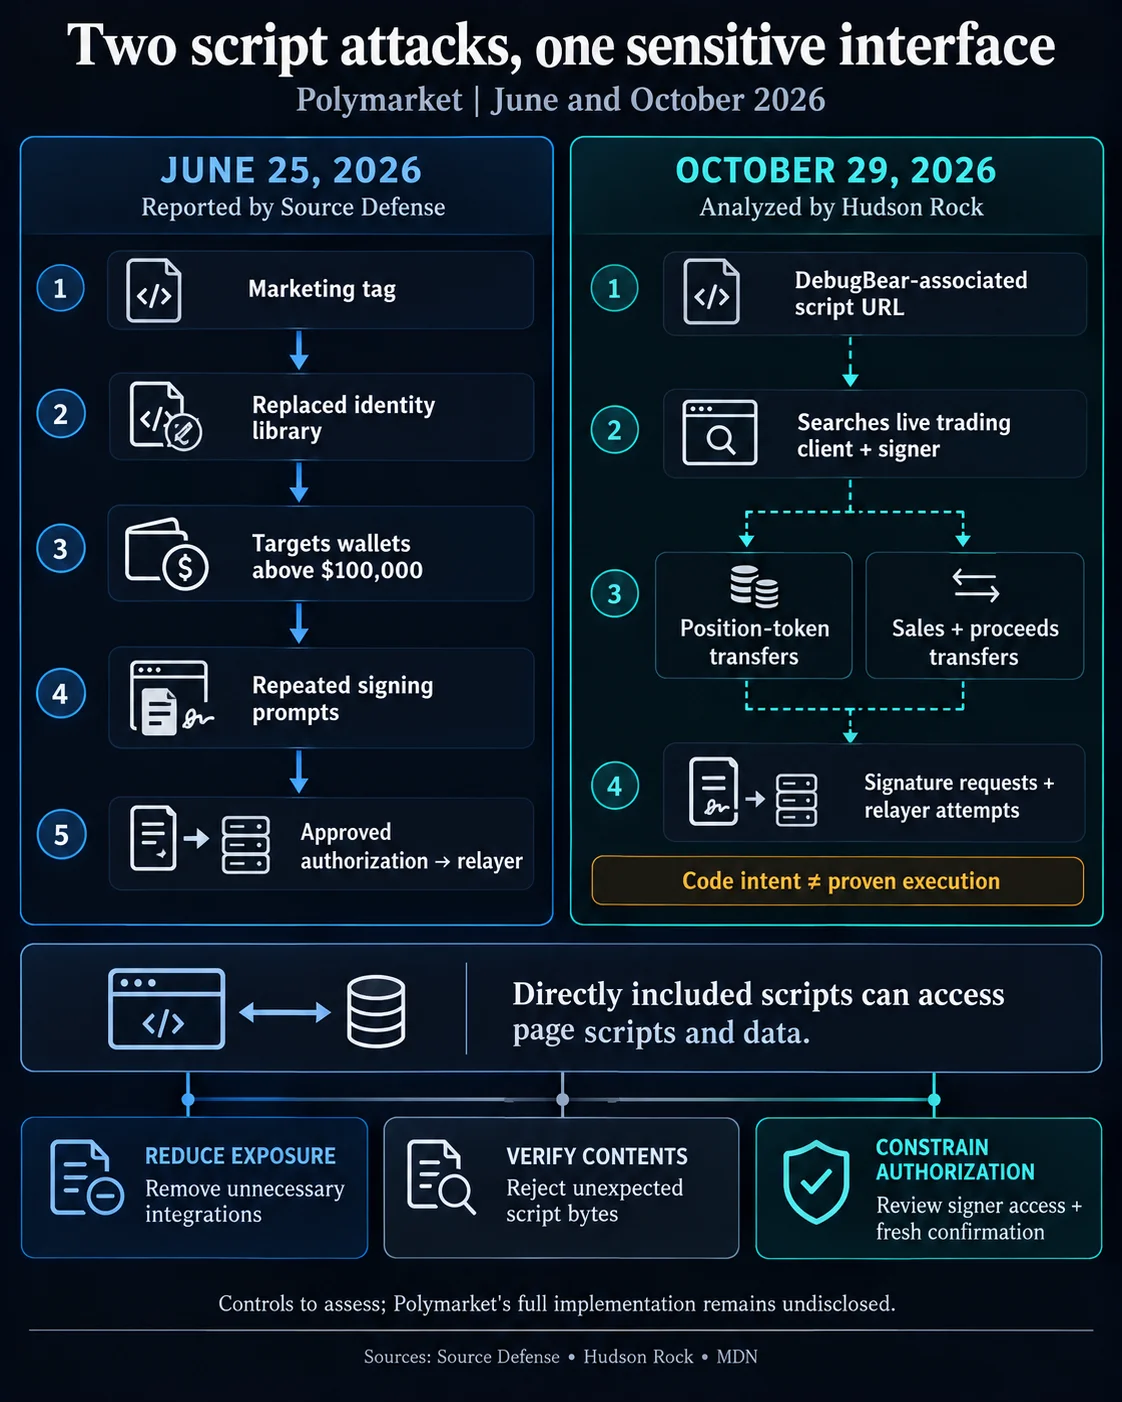
Ekim ayındaki olay, 25 Haziran'da web sitesi komut dosyalarına yönelik ve yaklaşık 3 milyon doları hedef aldığı bildirilen saldırının ardından yaşandı. Araştırmacılar iki olayda farklı yöntemler kullanıldığını belirtiyor: Haziran'daki kötü amaçlı komut dosyası cüzdan yetkileri almaya çalışırken, Ekim olayından kurtarılan kod, işlem araçlarını ve kriptografik yetkilendirme talep edebilen bir imzalayıcıyı bulmak için oturum açılmış bir oturumu tarıyordu.
Hudson Rock'ın statik analizi, kodun bir hesap türünde pozisyon tokenlarının transferini, diğerinde ise satışları ve elde edilen tutarların transferini talep edecek şekilde programlandığını ortaya koydu. Araştırmacılar kodun çalıştırıldığını, kullanıcı fark etmeden imza aldığını veya özel anahtarları çaldığını doğrulamadı. Mağdurlardan alıcılara uzanan tüm transfer zinciri de kanıtlanamadı; kaldırma verileri, açığın tam olarak ne zaman kapandığını göstermedi.
Piyasa etkisi
Bubblemaps, saldırganların yaklaşık 2,7 milyon doları POL'a çevirip platform dışına aktardığını, değerlendirme sırasında ise yaklaşık 750.000 doların Polymarket'te kaldığını tahmin etti. Bu rakamlar, analiz şirketinin tahminleri; Polymarket'in olay açıklamasında belirtilen toplam kayıp tutarı değil.
Olayların tekrarlanması, işlem arayüzlerinin güvenliğini gündeme taşıyor. Bir web sayfasına doğrudan eklenen üçüncü taraf komut dosyaları, sayfadaki diğer komut dosyalarına ve verilere erişebilir; dosyayı başka bir yerde barındırmak bu erişimi tek başına ortadan kaldırmaz. Dış kodu sınırlamak, imzalayıcı izinlerini daraltmak ve hassas işlemler için kullanıcıdan yeniden onay almak, risk zincirinin farklı noktalarına yönelik önlemlerdir. Açığın ne zaman ortaya çıktığı, hangi hesapların etkilendiği ve yetkilendirme yolları hakkında ayrıntılı bir olay sonrası inceleme, kullanıcıların güvenlik önlemlerinde nelerin değiştiğini değerlendirmesine yardımcı olur.
Sıkça sorulan sorular
-
Bubblemaps, Ekim ayındaki Polymarket ihlalinde ne kadar varlığın ele geçirildiğini tahmin etti?
Bubblemaps, yaklaşık 3,46 milyon dolarlık varlığın ele geçirildiğini ve 700'den fazla kullanıcının etkilendiğini tahmin etti. Polymarket'in resmî açıklamasında toplam kayıp belirtilmedi.
-
Polymarket etkilenen kullanıcılar için ne yapacağını söyledi?
Polymarket sorunu giderdiğini, konuyu kolluk kuvvetlerine ilettiğini ve etkilenen kullanıcıların zararını karşılayacağını söyledi.
-
Ekim ayındaki kod, Haziran'daki saldırıdan nasıl farklıydı?
Haziran'daki saldırıda kötü amaçlı kodun cüzdan yetkileri almaya çalıştığı bildirildi. Ekim olayından kurtarılan kod ise oturum açılmış oturumlarda işlem araçlarını ve kriptografik yetkilendirme talep edebilen bir imzalayıcıyı arıyordu.
-
Araştırmacılara göre Ekim ayındaki kodla ilgili neler kanıtlanamadı?
Hudson Rock'ın statik analizi, kodun çalıştırıldığını, kullanıcı fark etmeden imza aldığını veya özel anahtarları çaldığını ortaya koymadı. Mağdurlardan alıcılara uzanan eksiksiz bir transfer zinciri de kanıtlanamadı.
-
Olaylarda anlatılan riskleri hangi güvenlik önlemleri azaltabilir?
İşlem sayfalarındaki üçüncü taraf kodlarını sınırlamak, imzalayıcı izinlerini daraltmak ve hassas işlemler için kullanıcıdan yeniden onay almak, risk zincirinin farklı noktalarına yönelik önlemlerdir.
 CoinDesk
 WuBlockchain
 CoinTelegraph
 Crypto Rank News
 TheBlock