








 CryptoSlate


Bitquery’nin bildirdiğine göre, Bloom ile bağlantılı 48 cüzdan 26 Ekim’de cüzdanların kendi anahtarlarıyla imzalanan transferlerde 9.408 SOL kaybetti. Bloom, özel anahtarların ele geçirilmediğini savundu, olayı üçüncü taraf bir modüldeki uzaktan kod çalıştırma açığına bağladı ve daha sonra etkilenen dokuz kullanıcının zararlarını tamamen karşıladığını açıkladı.
Neden önemli
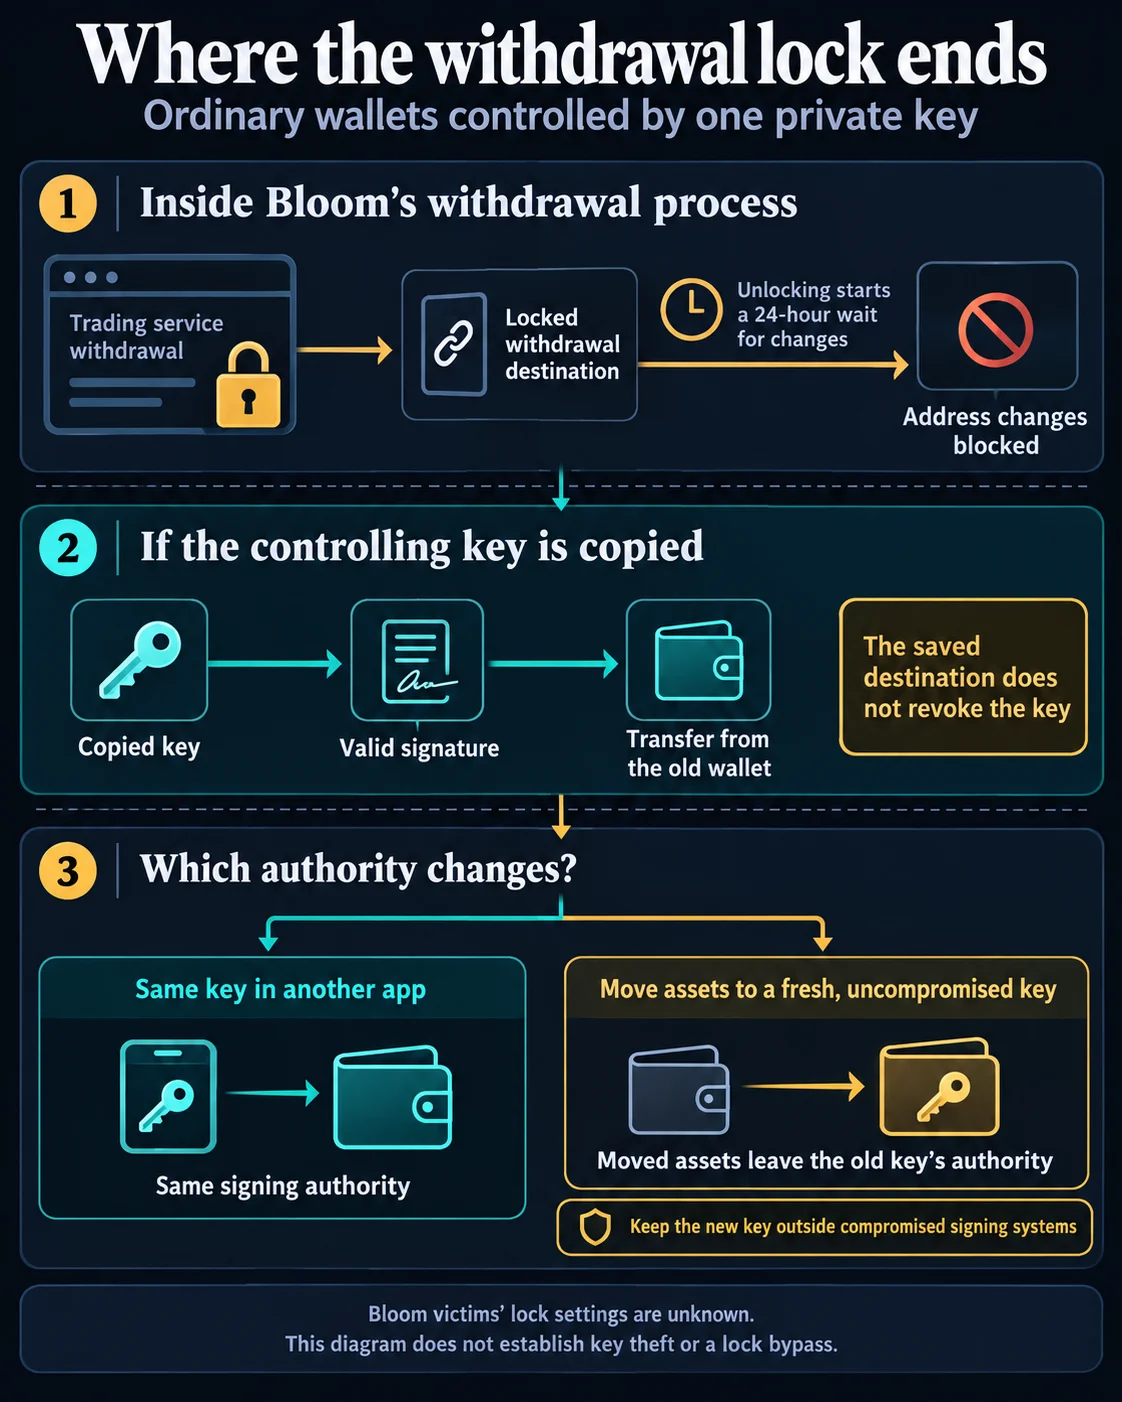
Para çekme adresi kilidi, Bloom’un para çekme sürecinde kullanılan alıcı adresini korur; ancak başka bir yöntemle transfer imzalama yetkisini cüzdan anahtarından kaldırmaz. Bitquery’ye göre boşaltılan varlıklar, ikinci bir imzalayan ya da token onayı olmaksızın yapılan doğrudan SOL transferleriydi. Sahip anahtarıyla atılan imzalar, transferlere cüzdanların izin verdiğini gösteriyor; ancak tek başına bir saldırganın anahtar verilerini kopyalayıp kopyalamadığını veya bir imzalama yolunu kötüye kullanıp kullanmadığını ortaya koymuyor.
Etkilenen cüzdanların hepsi aktif olarak işlem yapmıyordu. Bitquery, bunlardan 24’ünün önceki ay Bloom’da işlem ücreti ödemediğini, beşinin ise son olarak Ocak-Mayıs 2025 arasında ücret ödediğini belirledi. Kontrol anahtarı kopyalanmışsa, kullanılmayan bir cüzdanda bırakılan varlıklar risk altında kalabilir.
Piyasa etkisi
Bloom, etkilenen dokuz kullanıcıya toplam 9.408 SOL tutarında geri ödeme yapıldığını söylüyor. Bu, bildirilen kayıpları karşılıyor; ancak geri ödeme, imzalama yetkisinin nasıl elde edildiğini ya da temel riskin ortadan kaldırılıp kaldırılmadığını açıklığa kavuşturmuyor.
Kullanıcılar açısından önemli olan, bir hizmete erişimi değiştirmekle varlıklar üzerindeki kontrolü değiştirmenin aynı şey olmaması. Ele geçirilmemiş bir anahtarla kontrol edilen yeni bir cüzdan, varlıkları eski anahtarın yetki alanından çıkarabilir; aynı gizli anahtarı başka bir uygulamaya aktarmak bunu sağlamaz. Bloom olayında transferlerin hangi imzalama yöntemiyle yapıldığı hâlâ belirsiz.
Sıkça sorulan sorular
-
Bitquery, Bloom ile bağlantılı cüzdanlardan ne kadar SOL çekildiğini bildirdi?
Bitquery’ye göre, Bloom ile bağlantılı 48 cüzdan 26 Ekim’de 9.408 SOL kaybetti.
-
Bloom, olaya neyin yol açtığını söyledi?
Bloom, özel anahtarların ele geçirildiğini reddetti ve olayı üçüncü taraf bir modüldeki uzaktan kod çalıştırma açığına bağladı.
-
Bloom’un para çekme adresi kilidi neyi koruyor?
Kilit, bu süreçte kullanılan para çekme adresinin değiştirilmesini önler. Cüzdan anahtarının başka bir yöntemle transfer imzalamasını engellemez.
-
Cüzdan imzaları, özel anahtarların kopyalandığını kanıtlıyor mu?
Hayır. İmzalar, transferlere cüzdanların izin verdiğini gösteriyor; ancak anahtar verilerinin kopyalanıp kopyalanmadığını ya da bir imzalama yolunun kötüye kullanılıp kullanılmadığını ortaya koymuyor.
-
Kullanılmayan bir Bloom bağlantılı cüzdan neden hâlâ risk altında olabilir?
Bitquery, etkilenen cüzdanların 24’ünün önceki ay Bloom’da işlem ücreti ödemediğini belirledi. Kontrol anahtarı kopyalanmışsa, cüzdanda kalan varlıklar risk altında olabilir.
 CoinDesk
 CoinTelegraph
 WatcherGuru
 Lookonchain
 TheBlock
 WuBlockchain