


 CryptoSlate

Anza, Solana mainnet-beta doğrulayıcılarını CVE-2026-98432 adlı, 10 üzerinden 9,8 puan alan Linux açığına karşı derhal önlem almaya çağırdı. Araştırmacılar, etkilenen sunucularda kimlik bilgisi veya kullanıcı etkileşimi olmadan kök erişimi sağlayabilen bir saldırı gösterdi. 2 Kasım itibarıyla Ubuntu'nun güvenlik yaması hâlâ beklemedeydi.
Neden önemli
Açık, IPv4 TCP bağlantıları işlenirken belleğin ele alınış biçimiyle ilgili. Anthropic, 27 Ekim'de yayımlanmamış bir Claude araştırma modelinin MPTCP dinleyicisi çalıştıran Linux sunucuları için bir istismar geliştirdiğini açıkladı. Gösterimde uzaktan komut çalıştırma yaklaşık 53 dakika sürdü.
Gösterilen saldırı, belirli bir MPTCP yapılandırmasına dayanıyor. Açık nedeniyle Solana doğrulayıcılarının ele geçirildiğine dair kanıt yok ve araştırma, tüm doğrulayıcıların savunmasız olduğunu göstermiyor. Gerçek risk, her sunucunun çekirdek sürümüne ve ağ yapılandırmasına bağlı.
Piyasa etkisi
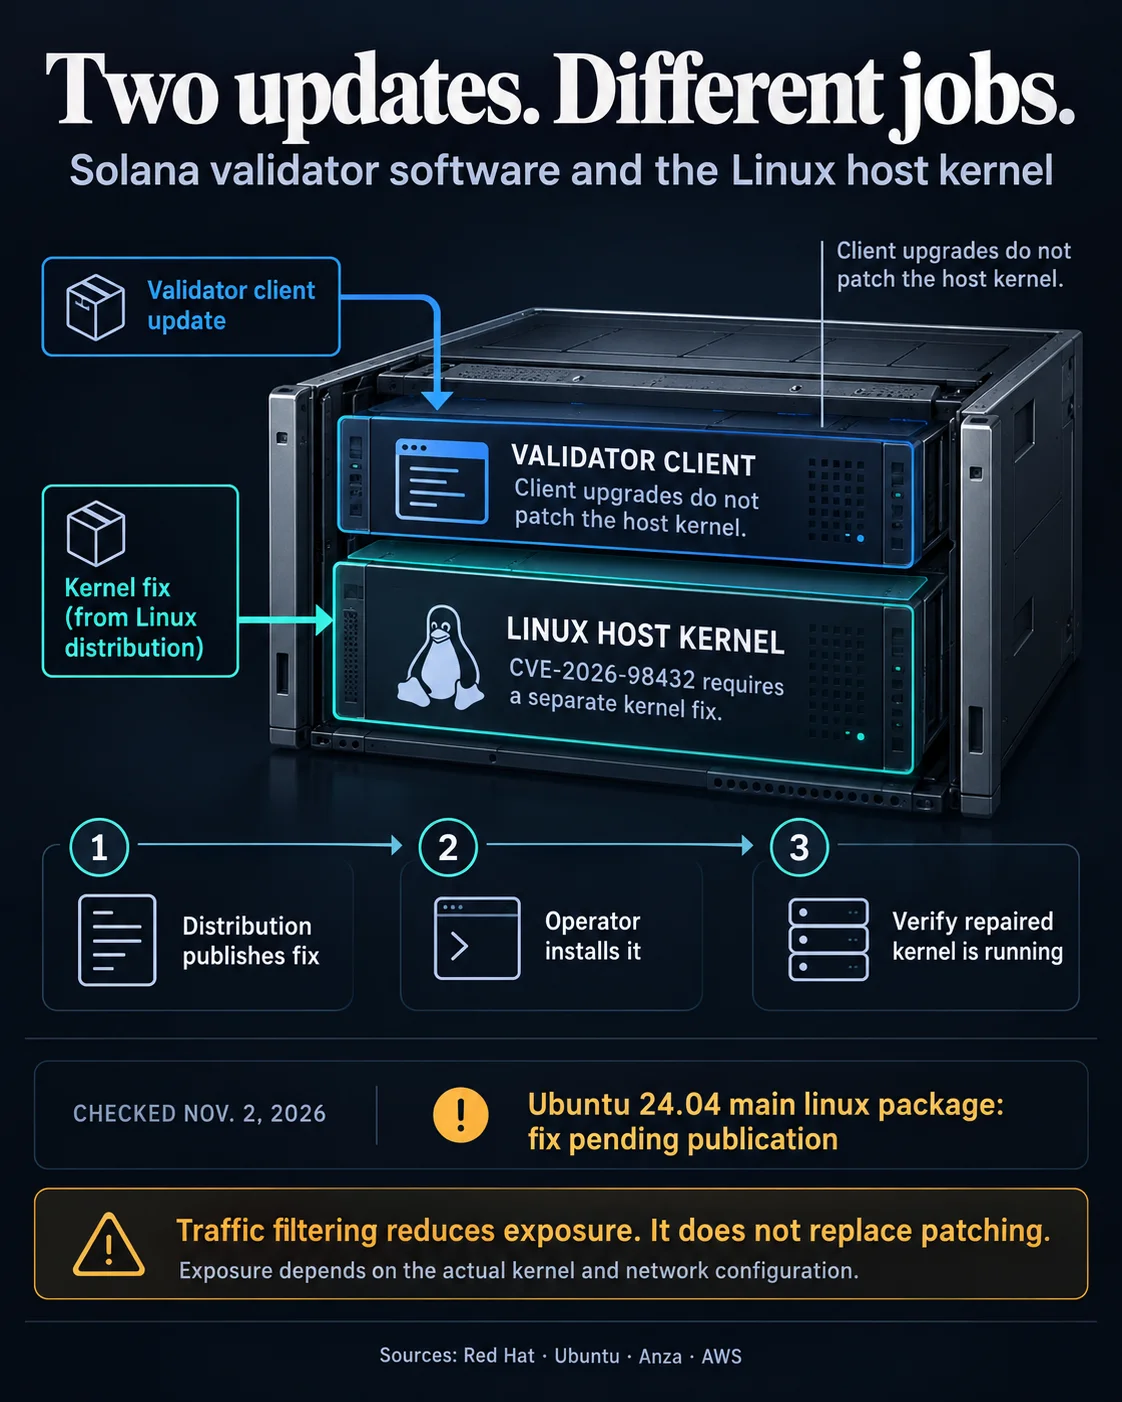
Anza, etkilenen operatörlere güvenlik güncellemesi çıkana kadar IPv4 seçenekleri içeren gelen TCP paketlerini engellemelerini, Multipath TCP'yi devre dışı bırakmalarını ve TCP istek soketi geçişini kapatmalarını önerdi. Red Hat, kötü amaçlı IPv4 trafiğini engellemenin riski tamamen ortadan kaldıramayacağı ve bazı iş yüklerini aksatabileceği uyarısında bulundu.
Ubuntu'nun takip sayfasında, Ubuntu 24.04 için ana Linux çekirdek paketi “Vulnerable work in progress” olarak listelendi; planlanan düzeltme sürümü 6.8.0-149.149 olarak belirtildi. AWS, Amazon Linux 2 ve Amazon Linux 2023 için düzeltilmiş paketlerin mevcut olduğunu bildirdi ve operatörlere güncelleme yapıp sistemi yeniden başlatmalarını söyledi. Solana'nın doğrulayıcı gereksinimleri Ubuntu 24.04 ve herkese açık IPv4 bağlantısı öngörüyor. Ancak etkilenen yapılandırmaları kullanan doğrulayıcıların sayısı belirsizliğini koruyor.
Sıkça sorulan sorular
-
Bazı Solana doğrulayıcı yapılandırmalarını etkileyen Linux açığı ne kadar ciddi?
CVE-2026-98432, 10 üzerinden 9,8 puan aldı. Araştırmacılar, kimlik bilgisi veya kullanıcı etkileşimi olmadan uzaktan kök erişimini gösterdi.
-
Gösterilen istismar hangi yapılandırmayı hedef aldı?
Gösterilen saldırı, MPTCP dinleyicisi çalıştıran Linux sunucularını hedef aldı. Araştırma, tüm Solana doğrulayıcılarının savunmasız olduğunu ortaya koymuyor.
-
Solana doğrulayıcılarının bu açık nedeniyle ele geçirildiği doğrulandı mı?
Hayır. CVE-2026-98432 nedeniyle Solana doğrulayıcılarının ele geçirildiğine dair kanıt yok.
-
Anza hangi geçici korumaları önerdi?
Anza, etkilenen operatörlere IPv4 seçenekleri içeren gelen TCP paketlerini engellemelerini, Multipath TCP'yi devre dışı bırakmalarını ve TCP istek soketi geçişini kapatmalarını önerdi.
-
Ubuntu yamasının durumu Solana doğrulayıcıları için neden önemli?
Ubuntu'nun güvenlik yaması 2 Kasım itibarıyla hâlâ beklemedeydi. Solana'nın doğrulayıcı gereksinimleri Ubuntu 24.04'ü şart koşuyor, ancak risk her sunucunun çekirdek sürümüne ve ağ yapılandırmasına bağlı.
 CoinDesk
 WuBlockchain