


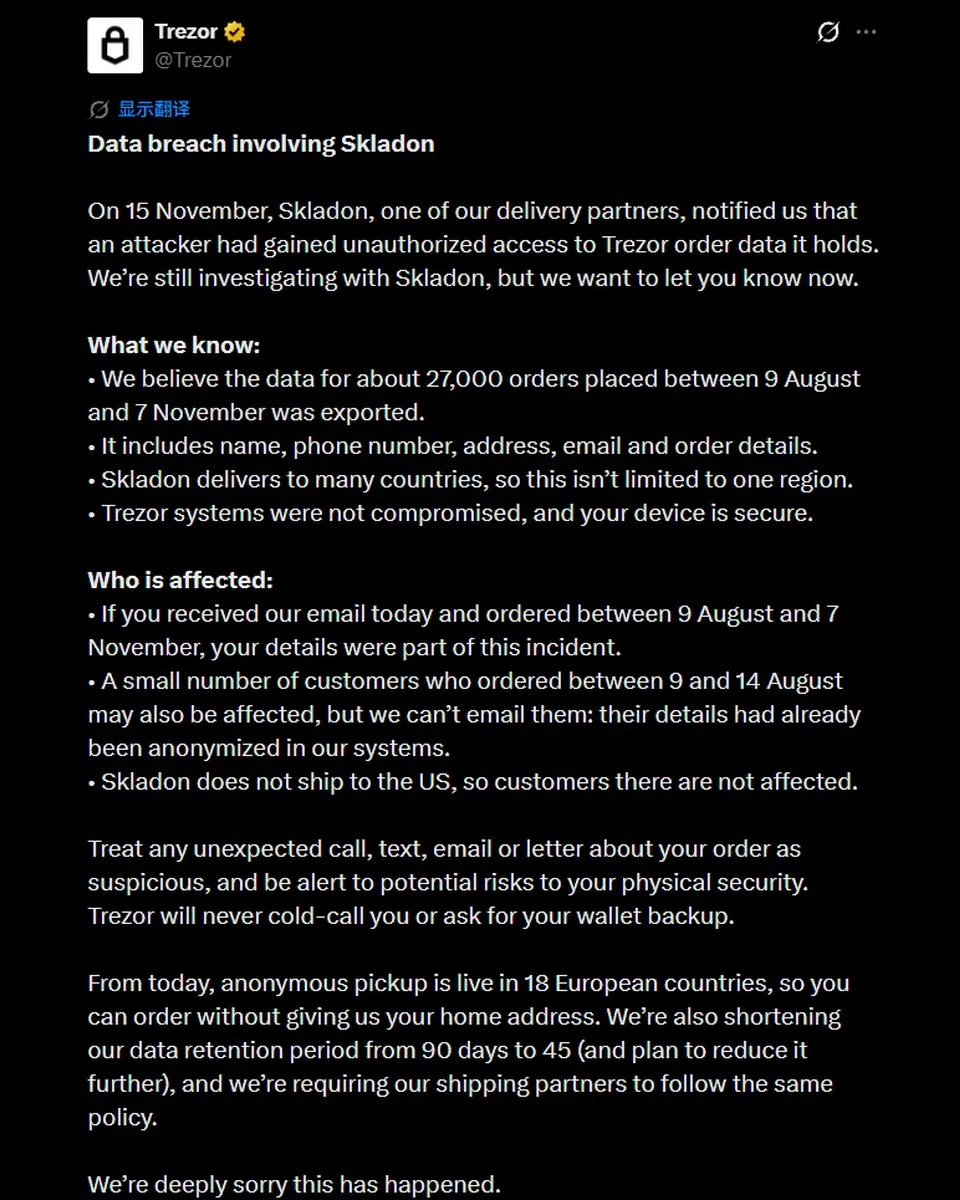
Trezor, lojistik ortağı Skladon'daki bir veri ihlalinin, 9 Ağustos ile 7 Kasım arasında verilen yaklaşık 27.000 siparişe ilişkin kişisel bilgileri açığa çıkardığını duyurdu. Dışa aktarılan verilerin adlar, telefon numaraları, adresler, e-posta adresleri ve sipariş ayrıntılarını içerdiği düşünülüyor. Trezor ise kendi sistemlerinin ve donanım cüzdanlarının güvende kaldığını açıkladı.
Neden önemli
Olay, donanım cüzdan müşterilerinin karşı karşıya olduğu siber güvenlik riskini cihazın ötesine taşıyarak daha geniş bir tedarikçi ekosistemi etkiliyor. Skladon, saldırganların sistemlerine eriştiğini ve müşteri bilgilerini dışa aktardığının düşünüldüğünü belirtti. İhlal birden fazla ülkeyi etkiledi, ancak ABD'deki müşteriler etkilenmedi.
Açığa çıkan iletişim ve teslimat bilgileri, saldırganlara hedefli kimlik avı, kimlik taklidi veya müşterileri cüzdan bilgilerini açıklamaya zorlamak için malzeme sağlayabilir. Trezor, etkilenen müşterileri dolandırıcı mesajlara ve olası fiziksel güvenlik risklerine karşı uyarmaya davet etti.
Piyasa etkisi
Temel ayrım şudur: İhlal, Trezor cüzdanlarının veya şirketin iç sistemlerinin ele geçirilmesiyle değil, lojistik kayıtlarıyla ilgilidir. Tohum ifadeleri, özel anahtarlar veya cüzdan varlıklarına yönelik doğrulanmış bir kayıp bulunmuyor. Etkilenen müşteriler, özellikle açığa çıkan adların, adreslerin veya sipariş ayrıntılarının dolandırıcılıkta kullanılıp kullanılmadığını kontrol etmemiş olanlar açısından pratik etki, gizlilik ve operasyonel güvenlik sorunudur.
Sıkça sorulan sorular
-
Trezor'un lojistik ortağındaki veri ihlalinde hangi bilgiler açığa çıktı?
Dışa aktarılan verilerin, yaklaşık 27.000 siparişe bağlı adlar, telefon numaraları, adresler, e-postalar ve sipariş ayrıntılarını içerdiği düşünülüyor.
-
Trezor'un donanım cüzdanları veya müşteri varlıkları ele geçirildi mi?
Trezor, kendi sistemlerinin ve donanım cüzdanlarının güvende kaldığını açıkladı. Bildirim, tohum ifadeleri, özel anahtarlar veya cüzdan varlıklarının ele geçirildiğini belirtmedi.
-
ABD'deki müşteriler Skladon ihlalinden etkilendi mi?
İhlal, birden fazla ülkedeki müşterileri etkiledi, ancak Trezor açıklamasına göre ABD'deki müşteriler etkilenmedi.
-
Etkilenen Trezor siparişleri ne zaman verildi?
Etkilenen siparişler 9 Ağustos ile 7 Kasım arasında verildi. Skladon, sisteme müdahaleyi 15 Kasım'da Trezor'a bildirdi.
-
Açığa çıkan veriler nedeniyle Trezor müşterileri hangi risklerle karşı karşıya?
Trezor, kimlik avı dolandırıcılıkları ve olası fiziksel güvenlik riskleri konusunda uyarıda bulundu. Müşteriler, olağandışı talepleri güvenilir kanallardan doğrulamalı ve şüpheli bağlantılardan kaçınmalı.

 CryptoSlate
 CoinDesk
 TheBlock
 CoinTelegraph
 Lookonchain
 WatcherGuru