


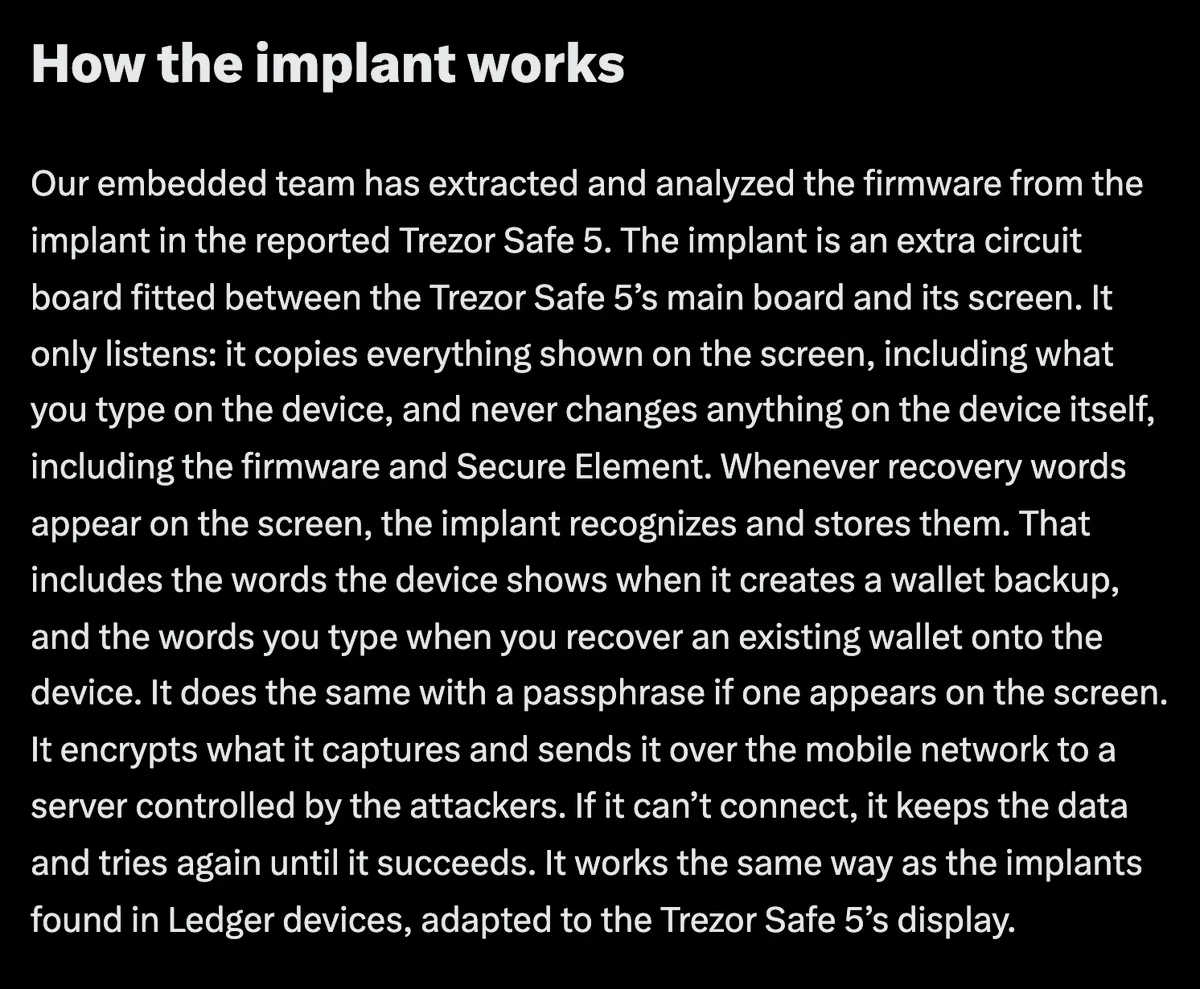
Trezor, etkilenen 48 kullanıcıdan incelenen 3 Trezor Safe 5 cüzdanın kötücül devre kartları içerdiğini doğruladı. Güvenlik açığına uğramış cihazlar, 20 Ağustos ile 23 Eylül 2026 arasında CryptoBilis ile Tokopedia ve Shopee mağazaları üzerinden satıldı.
Neden önemli
İmplantlar, anakart ile ekran arasına gizlenerek ekranda gösterilen kurtarma tohumlarını ve parolaları yakalayabiliyor, verileri hücresel ağlar üzerinden saldırganlara aktarabiliyordu. Bu durum, güvenilir bir cüzdandan beklenen güvenliği atlatabilen donanım düzeyinde bir tehdit oluşturuyor. Trezor, çalınan herhangi bir kullanıcı fonu bildirmedi.
Piyasa etkisi
Trezor, tespit edilen implantların veri yakalamasını engellemek için 11 Kasım'da 2.13.1 sürümlü yazılımı yayımladı. Şirket ayrıca bayi ağını yaklaşık yüzde 80 azalttı, tedarik ve depolama kontrollerini sıkılaştırdı ve Mart 2026'dan bu yana CryptoBilis'den cihaz satın alan müşterilere ücretsiz değişim veya iade seçenekleri sundu.
Sıkça sorulan sorular
-
Kötücül kart içerdiği doğrulanan kaç Trezor Safe 5 cüzdan var?
Trezor, etkilenen kullanıcılar şirketle iletişime geçtikten sonra incelenen 48 cihazdan 3'ünün kötücül devre kartları içerdiğini doğruladı.
-
Güvenlik açığına uğramış Trezor Safe 5 cüzlantarı nerelerde satıldı?
Cihazlar, 20 Ağustos ile 23 Eylül 2026 arasında CryptoBilis ile Tokopedia ve Shopee mağazaları üzerinden satıldı.
-
Kötücül devre kartları neleri yakalayabiliyordu?
İmplantlar, ekranda gösterilen kurtarma tohumlarını ve parolaları yakalayıp hücresel ağlar üzerinden saldırganlara aktarabiliyordu.
-
Güvenlik açığına uğramış cüzlardan herhangi bir kullanıcı fonu çalındı mı?
Trezor, soruşturma kapsamında çalınan herhangi bir kullanıcı fonu bildirmedi.
-
Etkilenen Safe 5 müşterileri için hangi koruma seçenekleri mevcut?
2.13.1 sürümlü yazılım, tespit edilen implantların veri yakalamasını engelliyor. Mart 2026'dan bu yana CryptoBilis'den satın alan müşteriler ücretsiz değişim veya iade almaya hak kazanıyor.

 CoinTelegraph
 WatcherGuru
 TheBlock
 CryptoSlate
 Lookonchain
 Crypto Rank News