


 CryptoSlate
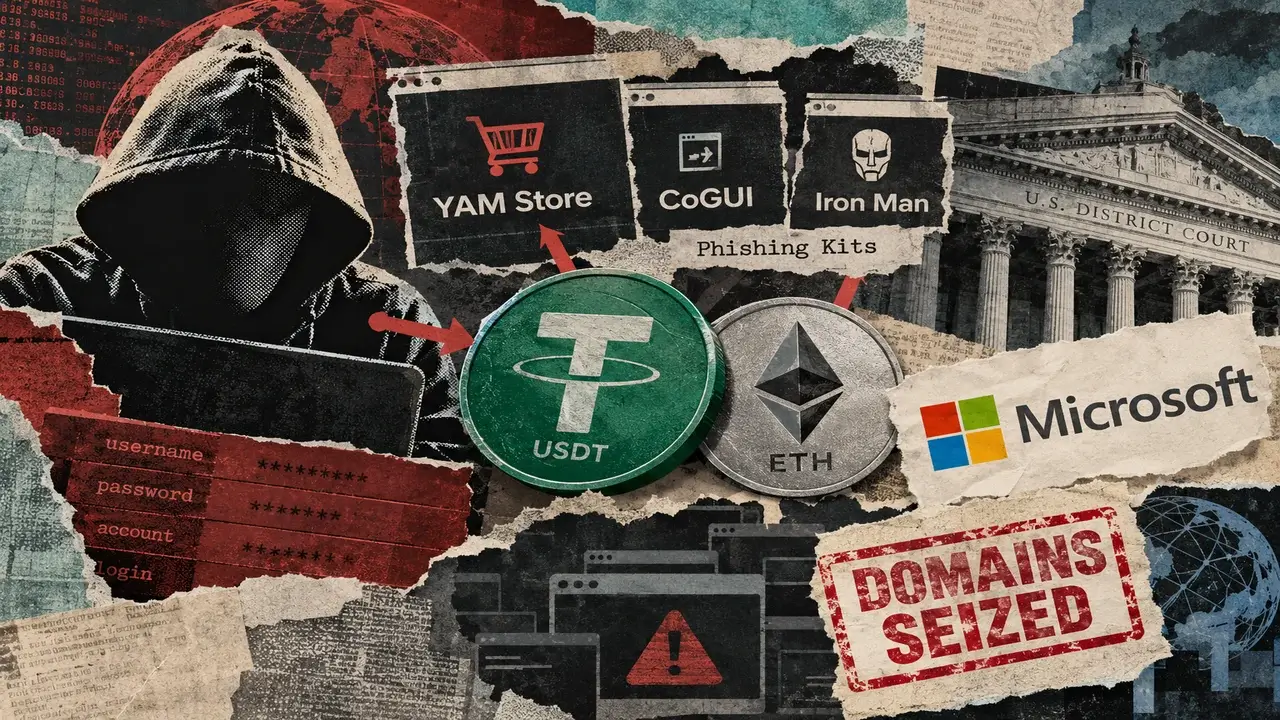
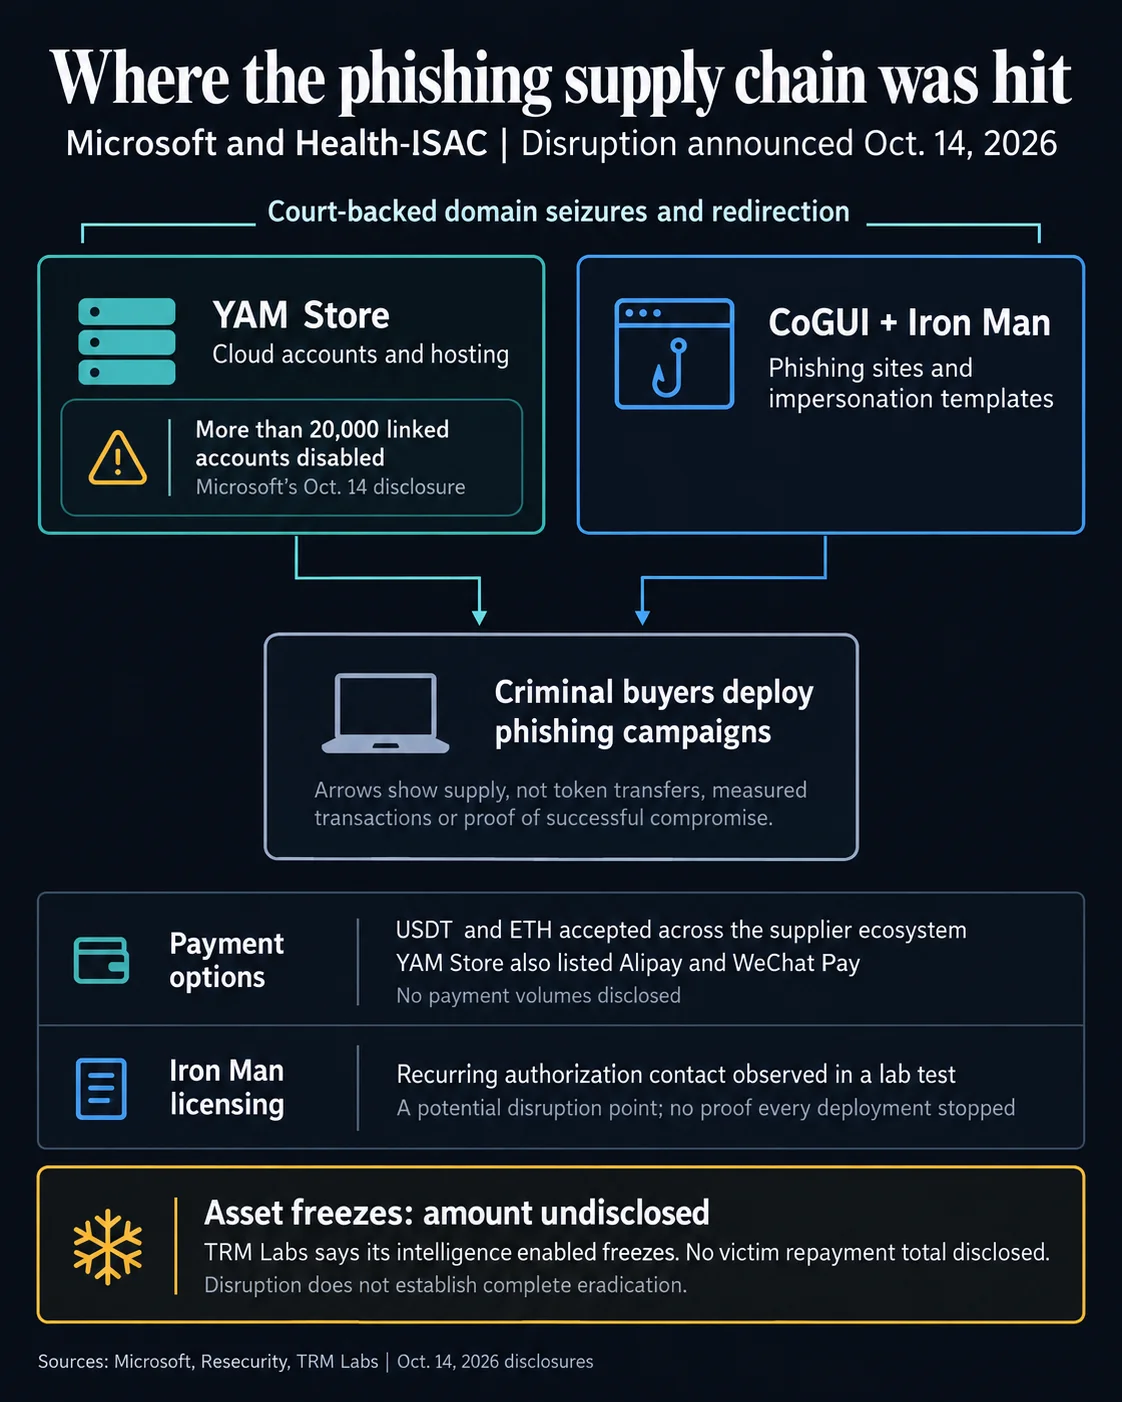
Microsoft ve Health-ISAC, YAM Store, CoGUI ve Iron Man'ın arkasındaki alan adlarını ele geçirmek ve yönlendirmek için bir ABD mahkeme kararı aldı; bu üç phishing-as-a-service satıcısı, ocak ayından bu yana suçluların bir milyardan fazla kötü amaçlı mesaj göndermesine yardımcı olmuştu. Operasyon 20.000'den fazla hesabı devre dışı bıraktı ve 150 ülkedeki 75.000 kuruluşu hedef almak için kullanılan 100.000'den fazla kimlik taklidi ve dolandırıcılık alan adını engelliyor. YAM Store'un vitrini, Alipay ve WeChat Pay'in yanı sıra Tron ağında USDT kabul ediyordu; Cloudflare ve blockchain firması TRM Labs ise tedarikçilere bağlı kripto ödemeleri izlemek ve dondurmak için yardımcı oldu.
Neden önemli
Bu operasyon, finansal altyapının mahkeme dosyasında adının geçtiği nadir bir kimlik avı davası. YAM Store, CoGUI ve Iron Man fırsatçı operatörler değil, çalıntı Microsoft ve Google hesapları, bulut kaynakları, barındırma hizmetleri ve hazır kimlik avı şablonları için kademeli yeniden satış pazarları işleten hizmet sağlayıcılarıydı. Resecurity, birden fazla ülkedeki bankaları, perakendecileri, ulaştırma otoritelerini ve devlet kurumlarını hedef alan 2.300'den fazla Iron Man şablonu tespit etti.
Japonya Ulusal Polis Teşkilatı'nın 2025 sonlarında dolandırıcılıkları bildirmesinin ardından başlayan soruşturma, operasyonu suç gruplarının altyapıyı kendileri kurmadan satın alabildiği Çince bir pazaryerine kadar izledi. Cloudflare, alıcıların bazı pazaryeri teklifleri için USDC ile de ödeme yapabildiğini söyledi; bu da sahte kimlikli, sınır ötesi takasa ihtiyaç duyan phishing-as-a-service satıcıları için stablecoin raylarının artık varsayılan bir giriş noktası olarak hizmet ettiğini gösteriyor.
Piyasa etkisi
Microsoft, adı geçen satıcıların ilgili altyapısı hâlâ sökülmekte olan daha büyük bir suç ağının parçası olduğunu söyledi. Finansal hasar açıklanmadı. TRM Labs, dondurulmak üzere varlıkların yerini tespit etmeye yardımcı oldu ancak ele geçirilen değeri belirtmedi; dolayısıyla operatörlerin uğradığı acil gelir kaybı belirsizliğini koruyor. Cloudflare, bazı alan adı kayıt şirketlerinin yasal ele geçirmelerin zor olduğu yargı bölgelerinde faaliyet gösterdiğini ekledi; bu da adı geçen satıcılar çevrimdışına çıksa bile yedek altyapının ortaya çıkabileceği anlamına geliyor.
Kripto sektörü için okuma karışık.
Sıkça sorulan sorular
-
Microsoft bu kimlik avı operasyonunda neyi devre dışı bıraktı?
Microsoft ve Health-ISAC, ocak ayından bu yana suçluların bir milyardan fazla kötü amaçlı mesaj göndermesine yardımcı olan üç phishing-as-a-service satıcısı YAM Store, CoGUI ve Iron Man'ın arkasındaki alan adlarını ele geçirmek ve yönlendirmek için bir ABD mahkeme kararı aldı.
-
Kimlik avı satıcıları hangi kripto varlıklarını kabul ediyordu?
YAM Store'un vitrini, Alipay ve WeChat Pay'in yanı sıra Tron ağında USDT kabul ediyordu; Cloudflare, alıcıların bazı pazaryeri teklifleri için USDC ile de ödeme yapabildiğini söyledi ve hizmetler daha geniş ölçüde Ethereum da kabul ediyordu.
-
Bu kimlik avı kampanyaları kaç kuruluşu hedef aldı?
Ocak ayından bu yana üç hizmet, suçluların 150'den fazla ülkedeki 75.000'den fazla kuruluşu hedeflemesine yardımcı olarak operatörlerine on milyonlarca dolar gelir sağladı.
-
Kripto para finansmanı nasıl izlendi?
Blockchain analiz firması TRM Labs, soruşturmacıların gruba bağlı varlıkları tespit etmesine ve dondurmasına yardımcı olan istihbarat sağladı, ancak şirket dondurulan varlıkların değerini açıklamadı.
-
Operasyon kapsamında hangi altyapı devre dışı bırakıldı?
Microsoft, YAM Store'a bağlı 20.000'den fazla hesabı devre dışı bıraktı, 100.000'den fazla kimlik taklidi ve dolandırıcılık alan adını engelliyor ve kimlik avı sayfalarını destekleyen Workers projelerini devre dışı bırakmak ile hesapları askıya almak için Cloudflare ile çalıştı.
 CoinDesk
 CoinTelegraph
 TheBlock
 Crypto Rank News
 Lookonchain