








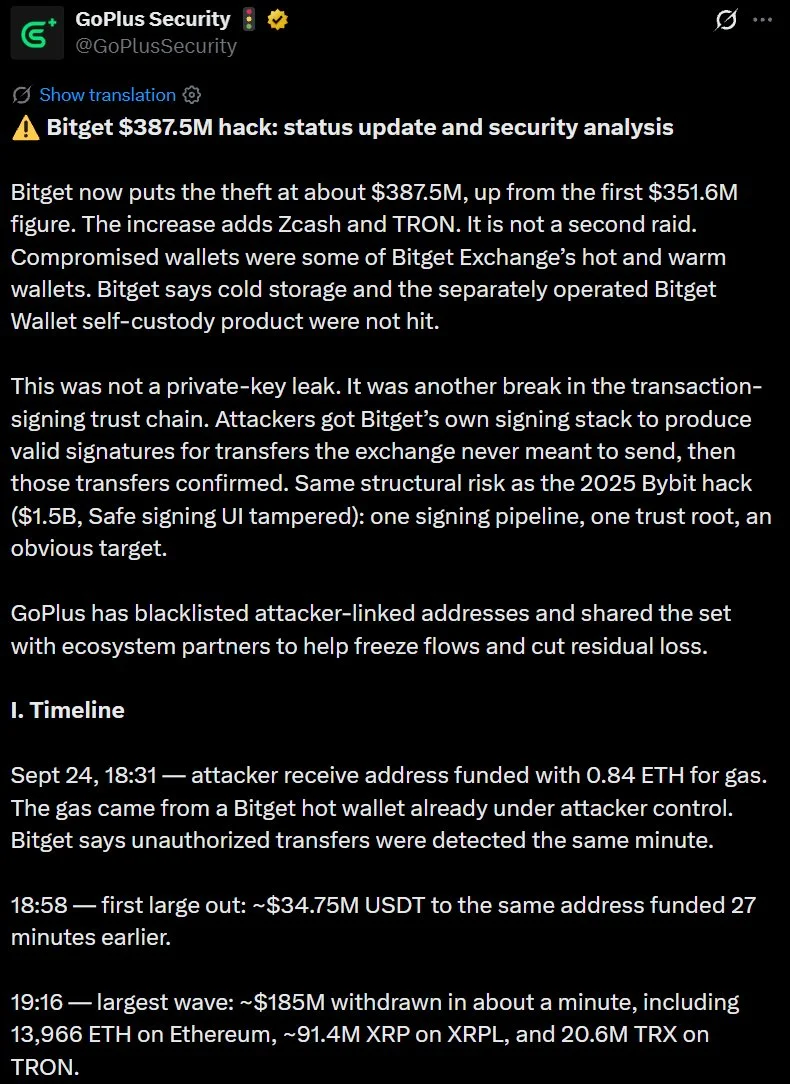
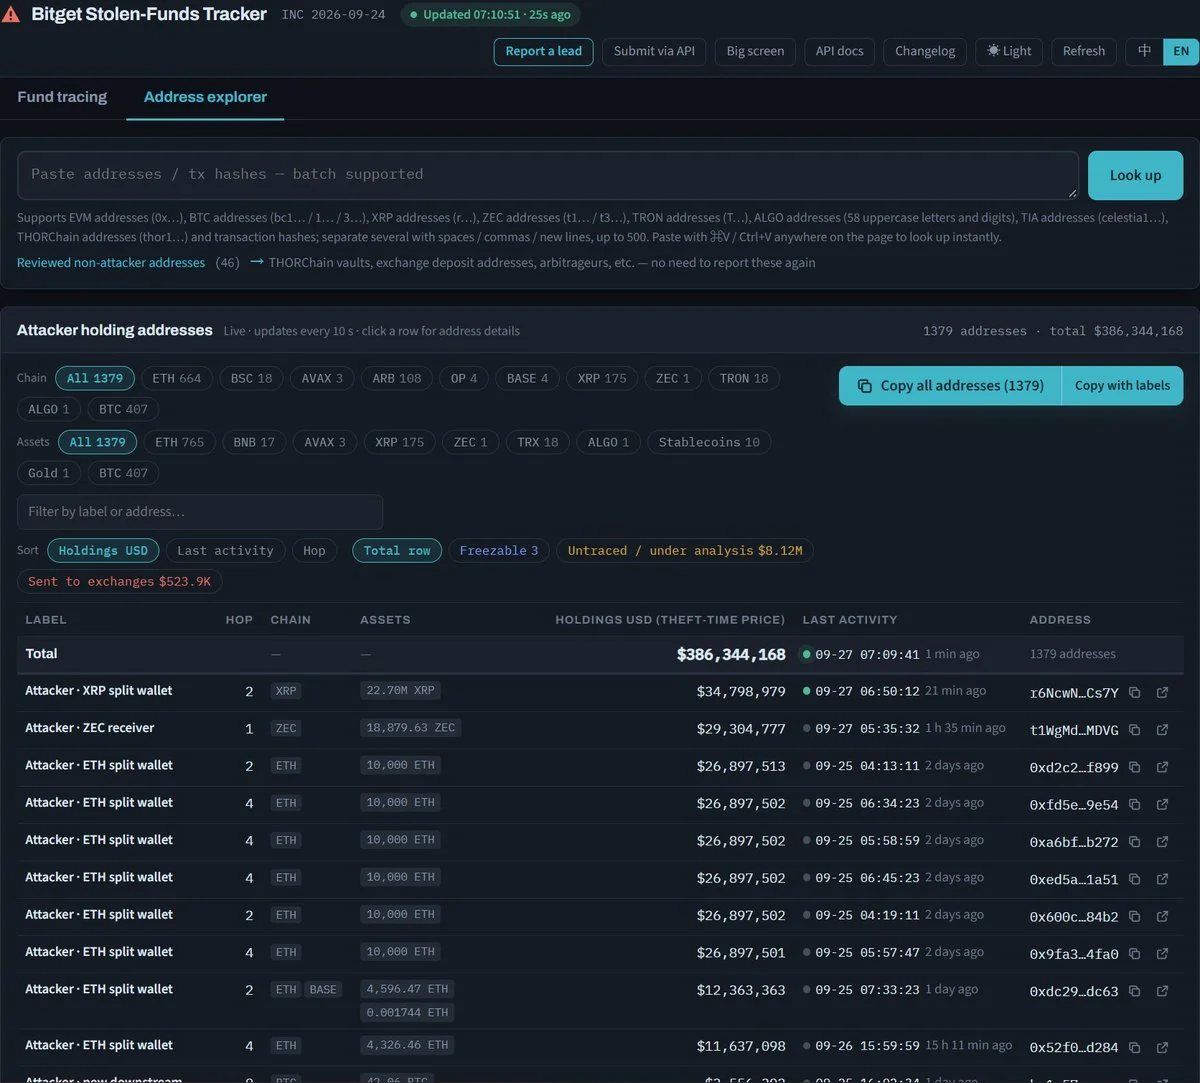
GoPlus Security kommt bei seiner Untersuchung des Bitget-Hacks von 387,5 Millionen USD zu dem Ergebnis, dass kein Leak privater Schlüssel vorlag. Stattdessen drangen die Angreifer in ein kritisches Wallet-Backend-System ein, fälschten Transaktionsdaten und brachten Bitgets autorisierten Signierflow dazu, gültige Signaturen für Transfers zu erzeugen, die die Börse nie beabsichtigt hatte.
Das Zeitfenster des Abflusses betrug rund 2 Stunden und 25 Minuten, wobei die größte einzelne Welle in etwa einer Minute rund 185 Millionen Dollar bewegte. GoPlus hat mit den Angreifern in Verbindung stehende Adressen auf die Blacklist gesetzt und sie mit Ökosystem-Partnern geteilt.
Warum das wichtig ist
Der Befund verschiebt das Bedrohungsmodell: Selbst Börsen, die private Schlüssel niemals preisgeben, können geleert werden, wenn die Vertrauenskette der Transaktionssignierung kompromittiert wird. GoPlus wies auf strukturelle Ähnlichkeiten zum Bybit-Hack 2025 hin, was darauf schließen lässt, dass Supply-Chain-Angriffe auf Wallet-Infrastruktur zu einem wiederholbaren Muster werden.
Bitget hat bislang keinen vollständigen technischen Bericht veröffentlicht, und die anfängliche Einbruchsmethode bleibt unbestätigt.
Marktauswirkungen
Die Aufmerksamkeit richtet sich nun darauf, ob andere Handelsplätze ihre Signierungs-Backends prüfen und wie Bitget die Lücke deckt. Die schnellste Welle von 185 Millionen Dollar in nur einer Minute zeigt, wie wenig Reaktionszeit Sicherheitsteams bleiben, sobald die Signierungsinfrastruktur kompromittiert ist.

Häufig gestellte Fragen
-
Wie konnten Hacker 387,5 Mio. USD von Bitget abziehen, ohne private Schlüssel zu leaks?
GoPlus fand heraus, dass die Angreifer ein Wallet-Backend-System kompromittierten und Transaktionsdaten fälschten, wodurch Bitgets autorisierter Signierflow gültige Signaturen für nicht beabsichtigte Transfers erzeugte.
-
Wie lange dauerte der Abfluss beim Bitget-Hack?
Das Abflussfenster dauerte etwa 2 Stunden und 25 Minuten, wobei die größte Welle rund 185 Mio. USD in etwa einer Minute bewegte.
-
Ähnelt der Bitget-Hack dem Bybit-Hack?
GoPlus sagte, der Vorfall zeige strukturelle Ähnlichkeiten zum Bybit-Hack 2025, wobei Bitget bislang keinen vollständigen technischen Bericht veröffentlicht hat und die anfängliche Einbruchsmethode unbestätigt bleibt.
-
Was ist ein Angriff auf die Vertrauenskette der Transaktionssignierung?
Dabei werden die Systeme kompromittiert, die Transaktionen vorbereiten und autorisieren, nicht die privaten Schlüssel selbst. Der legitime Signierflow wird getäuscht, bösartige Transfers wie gültige zu genehmigen.
-
Was wurde gegen die Angreifer-Adressen unternommen?
GoPlus hat die mit den Angreifern verbundenen Adressen auf die Blacklist gesetzt und mit Ökosystem-Partnern geteilt, um die gestohlenen Gelder einzufrieren oder nachzuverfolgen.

 Crypto News
 CoinDesk
 CryptoSlate
 TheBlock