










Hacken verzeichnete im dritten Quartal Krypto-Diebstähle in Höhe von 1,18 Milliarden $ bei 107 Vorfällen, ein Anstieg von 55% gegenüber 763,9 Millionen $ bei 67 Vorfällen im zweiten Quartal. Smart-Contract-Verluste machten 48% des Q3-Gesamtvolumens aus, gegenüber etwa 11% in Hackens ursprünglicher Q2-Zusammenfassung. Gleichzeitig gingen die durch die Kategorien Zugriffskontrolle und Betrieb implizierten Verluste um etwa 30% zurück.
Warum das wichtig ist
Die Zahlen stellen eine Sicherheits-Hierarchie infrage, die Custody-Betrieb als das dominierende Risiko behandelt. Wendet man den operativen Verlustanteil von 88,3% aus Q2 auf 763,9 Millionen $ an, ergibt sich grob 675 Millionen $, während der Q3-Anteil von 40% auf 1,18 Milliarden $ etwa 472 Millionen $ impliziert. Der Vergleich ist durch gerundete Werte und Kategorieänderungen eingeschränkt, deutet aber auf einen höheren Anteil an Contract-Verlusten im Q3 hin.
Auch die Häufigkeit der Vorfälle veränderte das Bild. Der durchschnittliche erfasste Verlust sank leicht von rund 11,4 Millionen $ in Q2 auf etwa 11 Millionen $ in Q3, während die Zahl der Vorfälle von 67 auf 107 stieg. Eine geringere durchschnittliche Schwere kann daher mit einem deutlich höheren Gesamtverlust einhergehen.
Marktauswirkungen
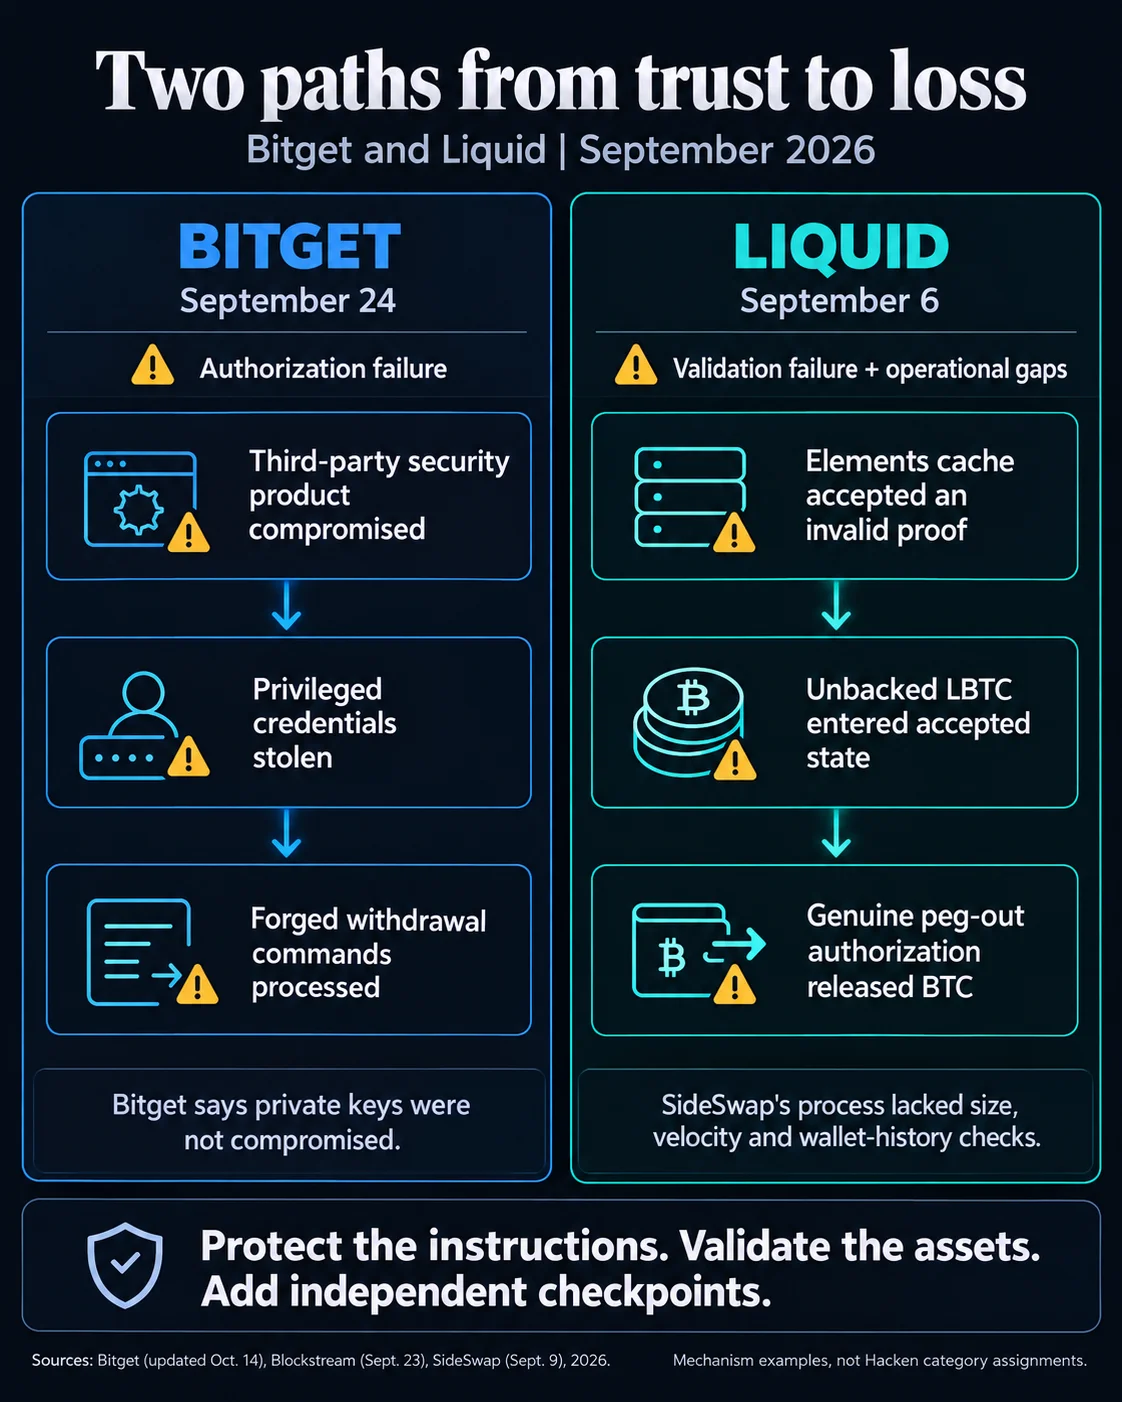
Die Vorfälle bei Bitget und Liquid zeigen, warum Schutzmaßnahmen mehr als nur private Schlüssel abdecken müssen. Bitget teilte mit, dass kompromittierte Sicherheitsprodukte von Drittanbietern es ermöglichten, mit hochprivilegierten Zugangsdaten gefälschte Auszahlungsbefehle einzuschleusen, während Cold Wallets und private Schlüssel nicht kompromittiert wurden. Der geschätzte betroffene Betrag stieg von etwa 351,6 Millionen $ auf rund 388 Millionen $, als die Bilanzierung erweitert wurde.
Der Vorfall bei Liquid betraf rund 4.000 ungedeckte LBTC, die einen Validierungsdefekt passierten, bevor SideSwap das Peg-out in BTC automatisch verarbeitete. Blockstream erfasste zum Berichtsdatum 3.400 BTC als zurückerhalten und etwa 602 BTC als noch ausstehend. Die gemeinsame Lehre ist operativ: Unabhängige Limits, Pausen, Wallet-Historie-Prüfungen und manuelle Überprüfung können eine Übertragung unterbrechen, wenn eine frühere Validierungs- oder Autorisierungskontrolle versagt.

Häufig gestellte Fragen
-
Um wie viel stiegen die Krypto-Diebstähle in Hackens drittem Quartal?
Hacken verzeichnete im Q3 1,18 Milliarden $ bei 107 Vorfällen, ein Anstieg von 55% gegenüber 763,9 Millionen $ bei 67 Vorfällen in Q2.
-
Was veränderte sich in der Verteilung der Krypto-Verluste zwischen Q2 und Q3?
Smart-Contract-Verluste machten 48% der Q3-Verluste aus, gegenüber etwa 11% in Hackens ursprünglicher Q2-Zusammenfassung. Die aus den veröffentlichten Anteilen implizierten Verluste durch Zugriffskontrolle und Betrieb fielen um etwa 30%.
-
Wie konnte der Bitget-Vorfall ohne Kompromittierung eines privaten Schlüssels geschehen?
Bitget teilte mit, dass kompromittierte Sicherheitsprodukte von Drittanbietern hochprivilegierte Zugangsdaten offenlegten, mit denen Angreifer gefälschte Auszahlungsbefehle einschleusten. Die Börse erklärte, private Schlüssel seien nicht kompromittiert und Cold Wallets unberührt geblieben.
-
Was verursachte den Verlust bei Liquid und SideSwap?
Ein Validierungsdefekt ließ rund 4.000 ungedeckte LBTC passieren, wonach SideSwap das Peg-out in BTC automatisch verarbeitete. Der Autorisierungsschlüssel wurde weder gestohlen noch gefälscht.
-
Welche Sicherheitskontrollen könnten ähnliche Auszahlungen unterbrechen?
Unabhängige Limits, Pausen, Wallet-Historie-Prüfungen und manuelle Überprüfung könnten Kontrollpunkte nach Asset-Validierung oder Autorisierung ergänzen. Diese Kontrollen können eine Übertragung unterbrechen, wenn eine frühere Sicherung versagt.

 WuBlockchain
 Crypto News
 CoinDesk
 TheBlock