








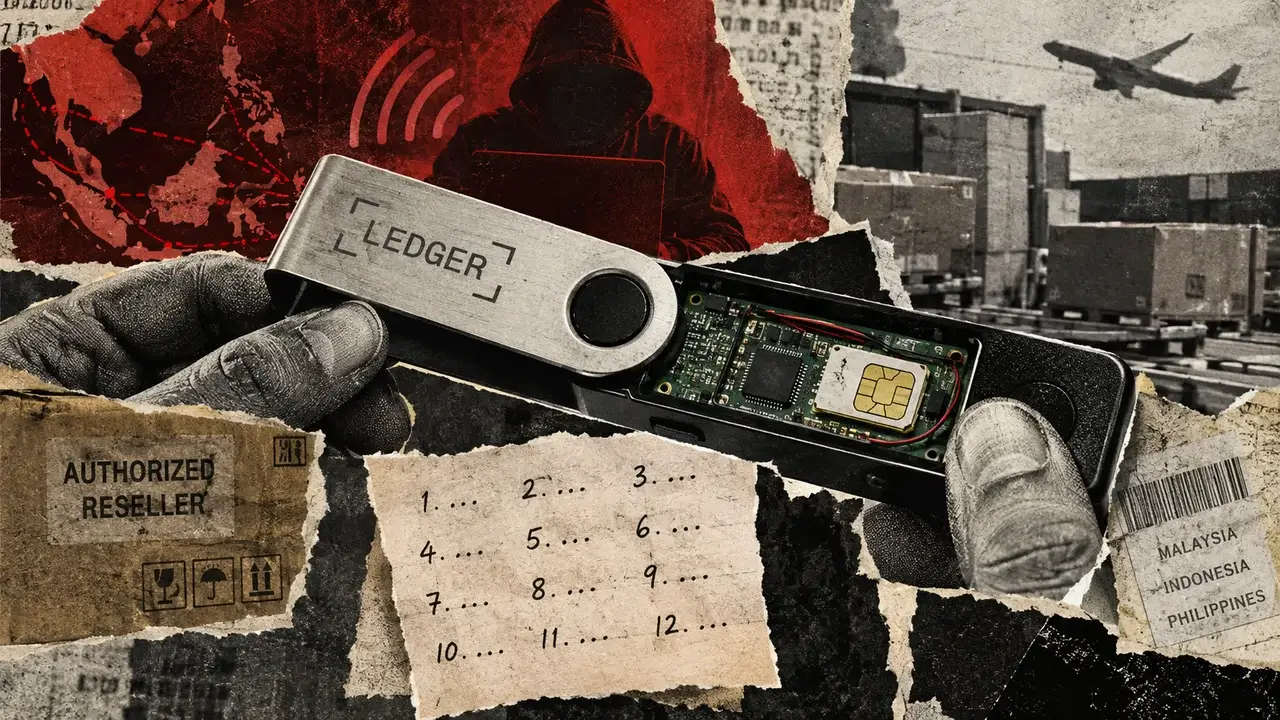


Ledger bestätigte ein unbefugtes Hardware-Implantat in einer echten Wallet, nachdem Kunden in Südostasien das Fehlen von Kryptowährungen gemeldet hatten. Die hinzugefügte Elektronik erfasste bei der Einrichtung die 24 Wörter umfassenden Wiederherstellungsphrasen und übertrug sie über LTE mithilfe einer eingebetteten SIM-Karte. Bitquery schätzt, dass die Angreifer aus 324 Wallets in sechs Netzwerken $102 million erbeuteten. Ledger hat diese Gesamtsumme jedoch nicht bestätigt und nicht jeden Verlust mit einem implantierten Gerät in Verbindung gebracht.
Warum das wichtig ist
Hardware-Wallets halten private Schlüssel von Geräten mit Internetverbindung isoliert. Die Einrichtung schafft jedoch einen kritischen Angriffspunkt. Mit der Wiederherstellungsphrase lassen sich die Wallet und ihre Schlüssel auf einem anderen Gerät wiederherstellen. Eine PIN kann die Gelder daher nicht mehr schützen, sobald jemand anderes die Wörter kopiert hat.
Das Implantat fing Berichten zufolge Informationen ab, die vom Secure Element an das Display gesendet wurden, setzte daraus die Phrase zusammen und übertrug sie, ohne den geschützten Chip zu manipulieren oder Transaktionssignaturen zu verändern. Besitzer konnten die Einrichtung abschließen und die Wallet normal verwenden, während der Angreifer weiterhin denselben Zugang zu den Geldern hatte.
Ledgers Genuine Check überprüft, ob ein authentisches Secure Element vorhanden ist, kann aber nicht jede Komponente im Gehäuse kontrollieren. Diese Lücke ermöglichte es einem veränderten Gerät, echt zu wirken, obwohl es zusätzliche Schaltkreise enthielt. Der Fall betraf CryptoBilis, einen autorisierten Händler in Malaysia, Indonesien und den Philippinen. Damit war die Vertriebskette das zentrale Risiko, nicht ein anonymer Markt für Fälschungen.
Auswirkungen auf den Markt
Ledger riet CryptoBilis-Kunden, unbenutzte Geräte nicht zu initialisieren. Nutzer, die sie bereits eingerichtet hatten, sollten ihre Gelder auf einen neuen Signierer mit einer neuen Wiederherstellungsphrase übertragen. Ein Austausch der Hardware bei gleichzeitiger Verwendung der alten 24 Wörter hätte die Kompromittierung aufrechterhalten.
Der Vorfall erhöht den operativen Aufwand der Selbstverwahrung. Das Vertrauen erstreckt sich nun über den Secure Chip hinaus auf Gehäuse, Display, Verpackung, Rückgabeprozesse, Händler und Distributoren. Ledger setzte den Verkauf über betroffene südostasiatische Kanäle aus. MediaMarktSaturn pausierte den Ledger-Verkauf in Deutschland, während Trezor sein Händlernetz verkleinern will, obwohl das Unternehmen keine Hinweise auf eine Kompromittierung seiner Produkte gefunden hat.
Häufig gestellte Fragen
-
Wie stahl das Ledger-Implantat die Wiederherstellungsphrasen?
Das Implantat fing Informationen ab, die vom Secure Element an das Display gesendet wurden, setzte daraus während der Einrichtung die 24-Wort-Phrase zusammen und übertrug sie über LTE per eingebetteter SIM-Karte.
-
Wie viel Kryptowährung wurde in dem Ledger-Fall Berichten zufolge gestohlen?
Bitquery schätzt, dass die Angreifer $102 million aus 324 Wallets in sechs Netzwerken stahlen. Ledger hat diese Summe nicht bestätigt und nicht jeden Verlust mit einem implantierten Gerät verknüpft.
-
Warum erkannte Ledgers Genuine Check die veränderten Wallets nicht?
Genuine Check überprüft, ob ein Gerät ein authentisches Secure Element enthält. Der Prozess kontrolliert jedoch nicht jede Komponente im Gehäuse und kann nicht beweisen, dass nichts hinzugefügt wurde.
-
Schützt ein Austausch des Ledger-Geräts eine offengelegte Wiederherstellungsphrase?
Nein. Die Verwendung der alten 24 Wörter auf einem neuen Gerät stellt dieselbe Wallet wieder her und erhält die Kompromittierung aufrecht. Betroffenen Nutzern wurde geraten, die Gelder auf Konten mit einer neuen Phrase zu übertragen.
-
Welcher Teil der Lieferkette war in den Vorfall verwickelt?
Der Fall betraf CryptoBilis, einen autorisierten Händler in Malaysia, Indonesien und den Philippinen. Ledger erklärte, dass echte Geräte geöffnet, verändert und anschließend wieder in den Vertrieb gebracht wurden.

 WuBlockchain
 Crypto News
 CoinDesk
 TheBlock