










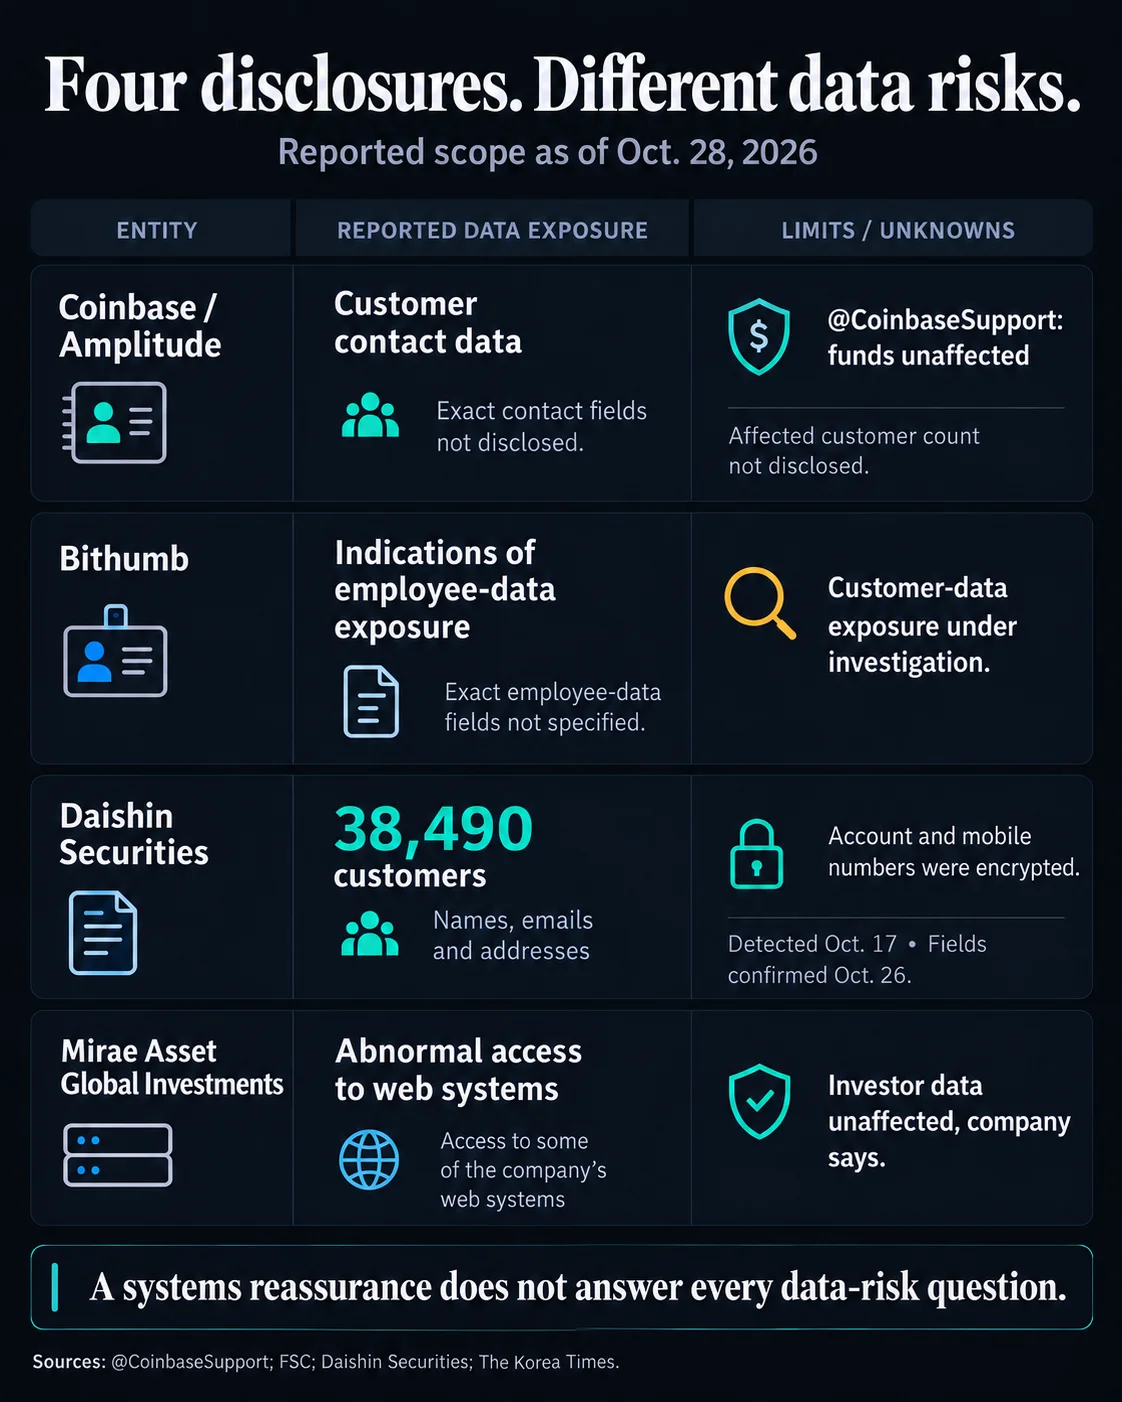
Coinbase afirmó que un incidente en Amplitude, proveedor de análisis, expuso datos de contacto de un pequeño grupo de sus clientes, pero que no encontró indicios de que se hubiera accedido a sus propios sistemas ni de que los fondos de los clientes estuvieran en riesgo. El exchange dijo el miércoles que estaba avisando a los clientes afectados y a los reguladores, pero no reveló cuántas personas se habían visto afectadas ni qué datos de contacto quedaron expuestos.
Por qué importa
El incidente coincidió con otras revelaciones de seguridad relacionadas con Bithumb, Daishin Securities y Mirae Asset Global Investments, de Corea del Sur. Daishin dijo que habían quedado expuestos datos personales y financieros de 38.490 clientes. Los reguladores surcoreanos abrieron investigaciones y celebraron una reunión de emergencia tras los incidentes.
Los datos de contacto filtrados pueden facilitar ataques de phishing, el intercambio de tarjetas SIM y la ingeniería social, aunque los atacantes no accedan a los sistemas centrales de negociación o custodia. Changpeng Zhao, fundador de Binance, advirtió de que los delincuentes pueden combinar direcciones filtradas con información sobre las tenencias de criptomonedas para atacar a los inversores en internet o en persona.
Impacto en el mercado
Estas revelaciones elevan las exigencias de seguridad para clientes y entidades financieras, más allá de la protección de los fondos depositados en un exchange. Bithumb está investigando si se accedió a registros de clientes, mientras que la Comisión de Servicios Financieros de Corea del Sur dijo que no había confirmado la exposición de direcciones de monederos ni de información que pudiera permitir transferencias fraudulentas.
Zhao recomendó usar alias de correo electrónico y números de teléfono distintos para las cuentas de los exchanges, claves de acceso o llaves de seguridad físicas en lugar de la autenticación por SMS, y restricciones de retirada. También instó a los clientes a revisar las sesiones abiertas y los permisos de API de sus cuentas, y a desconfiar de mensajes no solicitados que afirmen proceder del servicio de asistencia de un exchange.
Preguntas frecuentes
-
¿Qué información de los clientes quedó expuesta en el incidente de Coinbase?
Coinbase dijo que el incidente en Amplitude, proveedor de análisis, expuso datos de contacto de un pequeño grupo de clientes. El exchange no especificó qué datos ni cuántos clientes se vieron afectados.
-
¿Informó Coinbase de accesos no autorizados a sus sistemas o de pérdidas de fondos de clientes?
No. Coinbase dijo que no encontró indicios de accesos no autorizados a sus sistemas y que los fondos de los clientes seguían seguros.
-
¿Cuántos clientes de Daishin Securities se vieron afectados?
Daishin Securities dijo que habían quedado expuestos datos personales y financieros de 38.490 clientes.
-
¿Por qué pueden entrañar riesgos los datos de contacto filtrados aunque los fondos sigan seguros?
Los datos de contacto pueden ayudar a los delincuentes a atacar a personas mediante phishing, intercambio de tarjetas SIM e ingeniería social. Las direcciones filtradas, combinadas con información sobre las tenencias de criptomonedas, también pueden elevar los riesgos para la seguridad física.
-
¿Qué medidas de protección de cuentas recomendó Changpeng Zhao?
Zhao recomendó usar alias de correo electrónico y números de teléfono distintos, claves de acceso o llaves de seguridad físicas en lugar de la autenticación por SMS, restricciones de retirada y revisar periódicamente las sesiones abiertas y los permisos de API.

 Crypto News
 WuBlockchain
 CoinDesk
 CoinTelegraph
 Lookonchain