


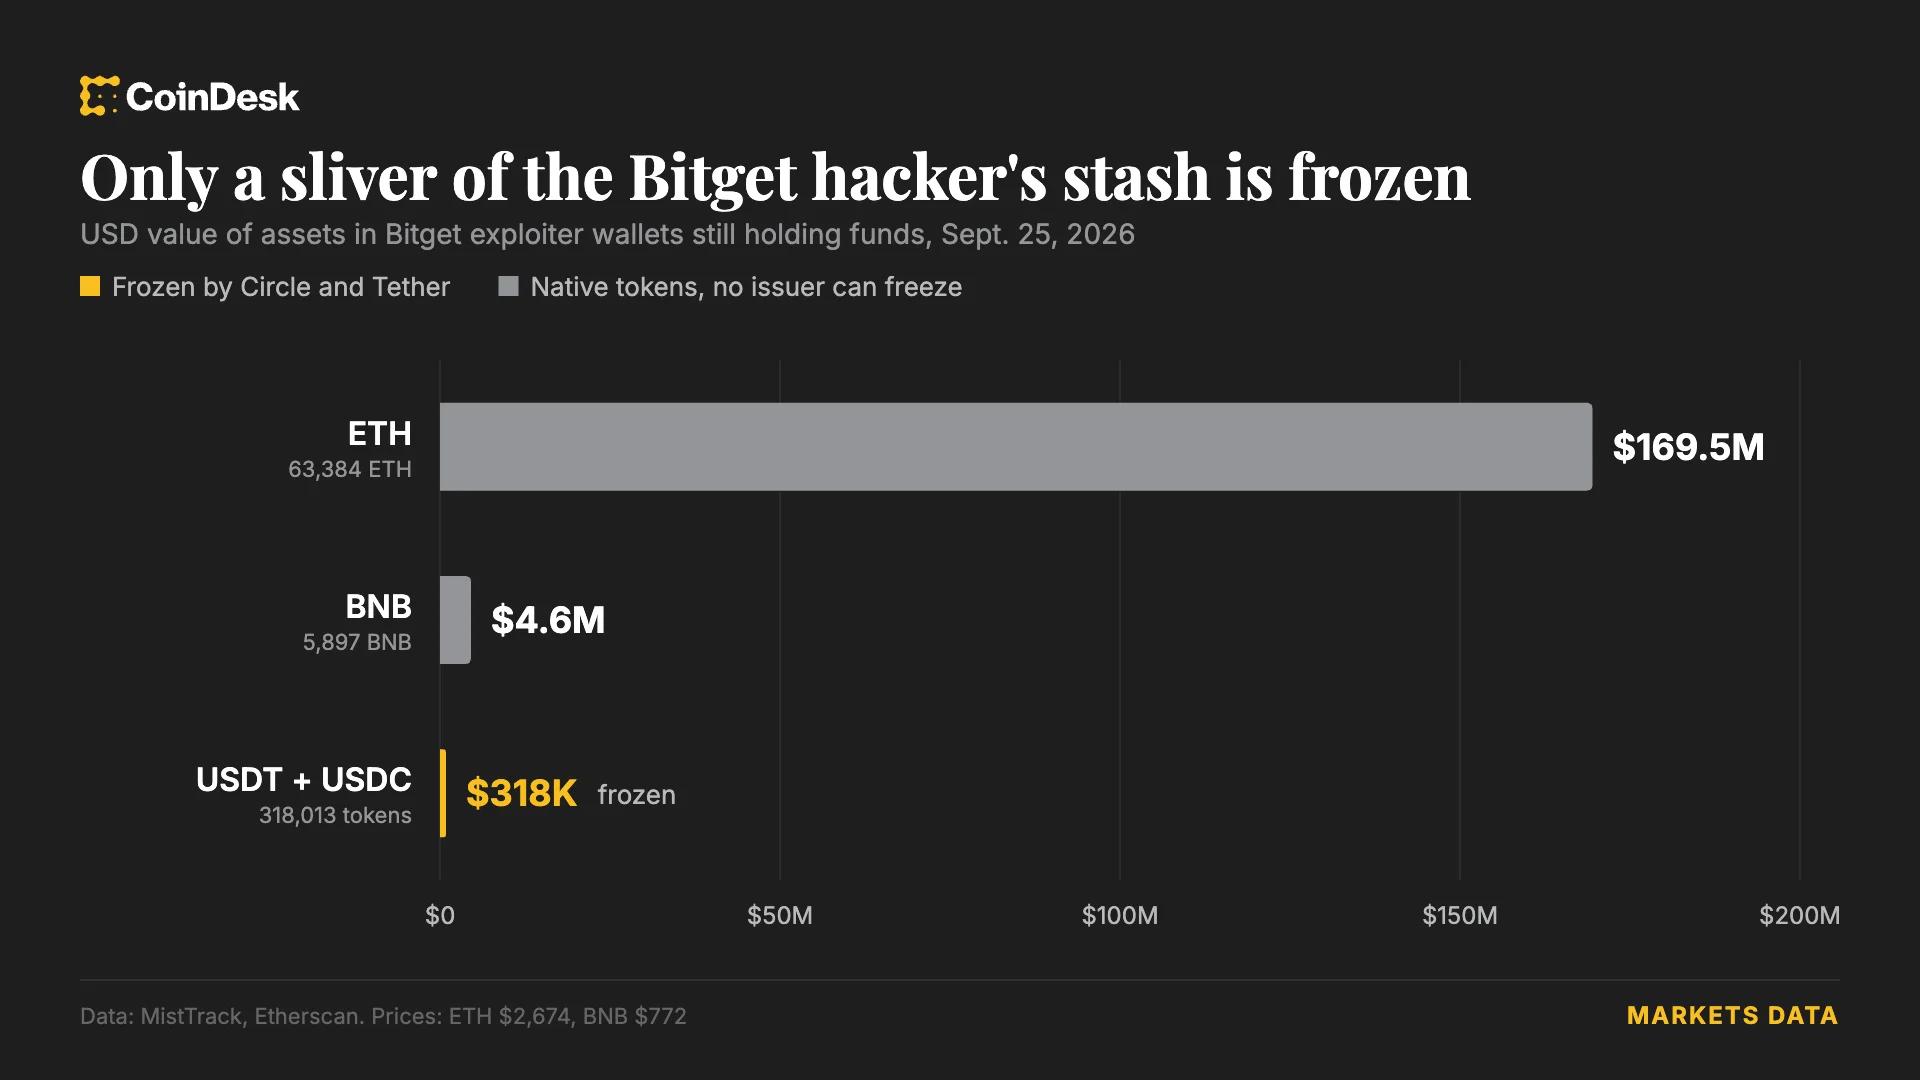
Circle et Tether ont gelé un portefeuille contenant environ 318 000 $ en USDT et USDC, lié au piratage de Bitget survenu jeudi et ayant entraîné le vol de 351,6 millions de dollars. Circle a inscrit l’adresse sur sa liste noire vendredi à 05:00 UTC. Etherscan l’avait nommée « Bitget Exploiter 8 ». La société de sécurité blockchain MistTrack a indiqué que Tether l’avait également bloquée.
Le portefeuille contient aussi environ 170,47 ETH, mais le gel ne concerne que ses stablecoins. D’autres adresses contrôlées par les pirates détiennent toujours plus de 63 000 ETH, que les émetteurs de stablecoins ne peuvent pas geler. La PDG de Bitget, Gracy Chen, a déclaré que les attaquants avaient compromis un système backend de l’infrastructure des portefeuilles de la plateforme, falsifié des données de transaction et déclenché l’autorisation de transfert des fonds. Elle a exclu toute compromission de clé privée et affirmé que le fonds de protection des utilisateurs de Bitget, doté de plus de 464 millions de dollars, couvrirait la perte.
Pourquoi c’est important
La réaction met en lumière les différents leviers de contrôle dans le cadre d’un vol de cryptoactifs. Les émetteurs peuvent mettre sur liste noire leurs propres stablecoins centralisés, mais ils ne peuvent pas geler les ETH par le même mécanisme. Cette mesure remet aussi sous les projecteurs le rôle de Circle dans le gel des actifs.
Circle a réagi plus rapidement qu’après le piratage de Drift en avril, qui avait entraîné le vol de 285 millions de dollars. À l’époque, environ 232 millions de dollars en USDC volés avaient été transférés de Solana vers Ethereum via le protocole de transfert inter-chaînes de Circle. Des critiques, dont ZachXBT, avaient estimé que Circle aurait pu mettre les portefeuilles sur liste noire plus tôt. Circle avait déclaré geler les actifs lorsque la loi l’y oblige.
Impact sur le marché
Les 318 000 $ gelés ne représentent qu’une petite partie des fonds volés, tandis que les ETH restants repérés sur les adresses des pirates échappent au contrôle des émetteurs de stablecoins. Bitget affirme que son fonds de protection couvrira la perte. L’incident relance aussi les questions sur la sécurité des portefeuilles des plateformes d’échange et sur le moment où les émetteurs de stablecoins interviennent.
Questions fréquemment posées
-
Quelle part du butin du piratage de Bitget Circle et Tether ont-ils gelée ?
Le portefeuille gelé contenait environ 318 000 $ en USDT et USDC, une petite fraction des 351,6 millions de dollars volés.
-
Pourquoi les émetteurs de stablecoins peuvent-ils geler l’USDT et l’USDC, mais pas les ETH ?
Circle et Tether peuvent mettre leurs propres stablecoins sur liste noire. Les plus de 63 000 ETH détenus sur d’autres adresses des pirates ne peuvent pas être gelés par ces émetteurs.
-
Comment les pirates ont-ils transféré les fonds de Bitget, selon sa PDG ?
Gracy Chen affirme qu’ils ont compromis un système backend de l’infrastructure des portefeuilles de Bitget, falsifié des données de transaction et déclenché le processus d’autorisation. Elle exclut une compromission de clé privée.
-
Comment Bitget compte-t-elle couvrir les pertes dues au piratage ?
Chen affirme que le fonds de protection des utilisateurs de Bitget, doté de plus de 464 millions de dollars, couvrira la perte.
-
Pourquoi la réaction de Circle est-elle comparée au piratage de Drift ?
Circle a mis sur liste noire le portefeuille lié à Bitget plus rapidement qu’après le piratage de Drift en avril, lorsque quelque 232 millions de dollars en USDC volés avaient été transférés entre différentes blockchains. Des critiques estimaient alors que Circle aurait pu agir plus tôt.

 WuBlockchain
 CryptoSlate
 TheBlock
 Crypto Rank News