









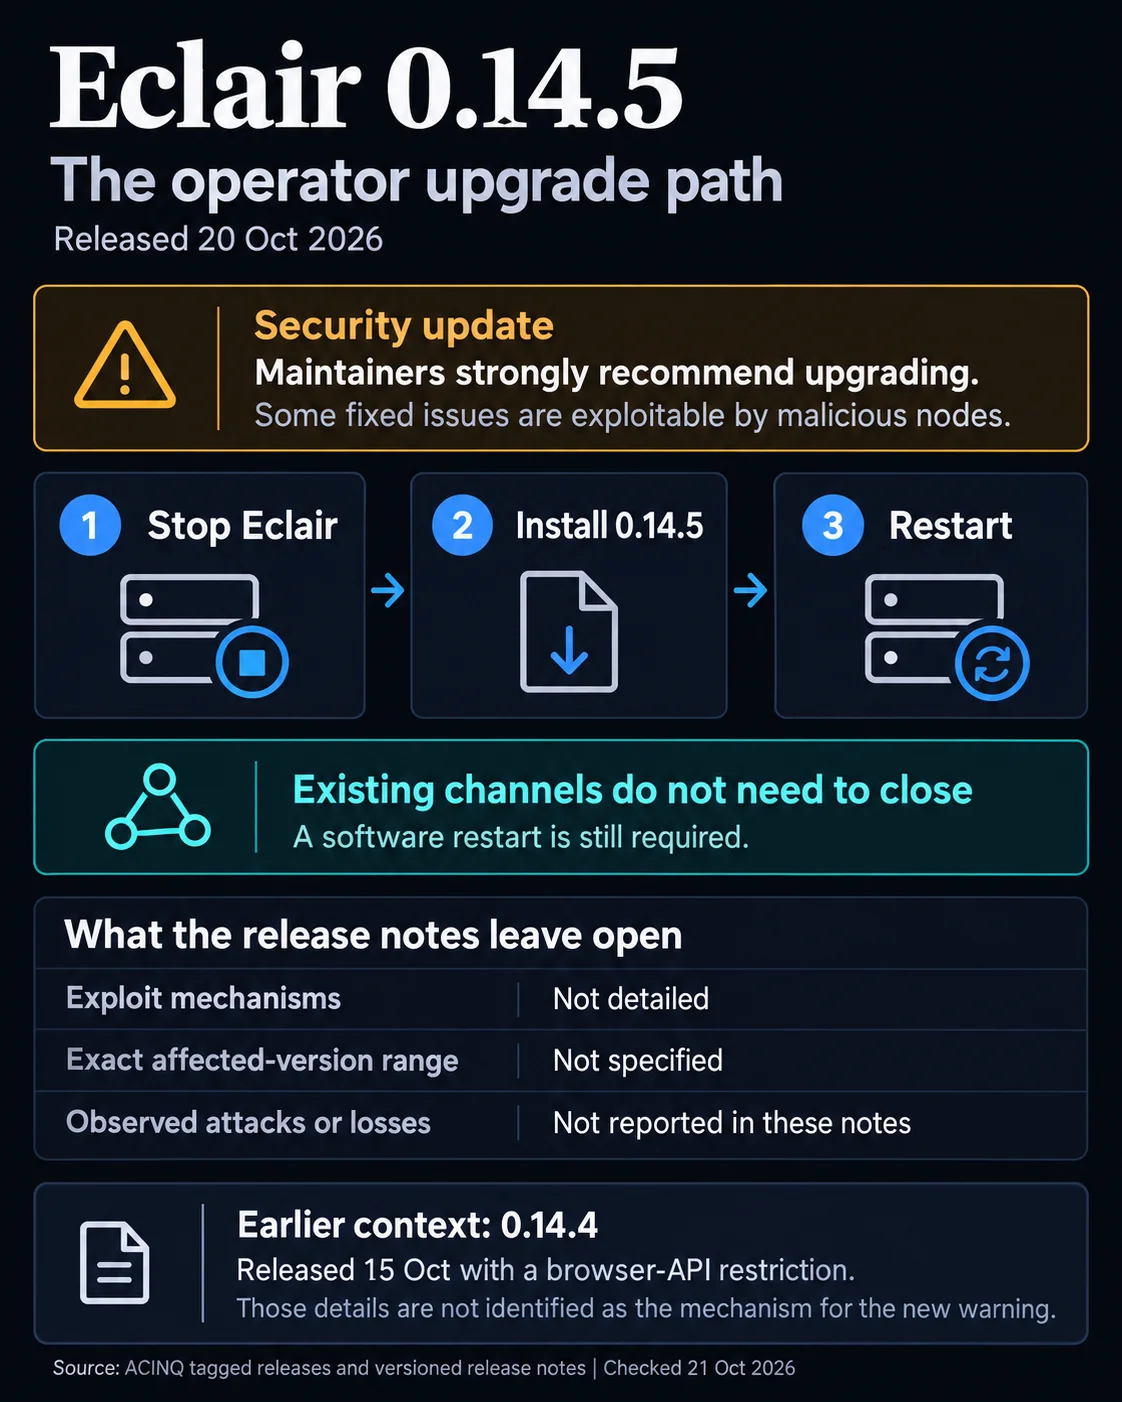

ACINQ a appelé les opérateurs de nœuds Bitcoin Lightning à mettre à niveau Eclair vers la version 0.14.5, qui corrige des failles de sécurité exploitables par des pairs malveillants. Publiée le 20 octobre, cette mise à jour axée sur la sécurité est la deuxième en cinq jours pour Eclair. Les opérateurs peuvent l’installer sans fermer les canaux de paiement.
Pourquoi c’est important
Les nœuds Eclair gèrent des canaux de paiement Lightning et acheminent des transactions. Les vulnérabilités impliquant des pairs hostiles présentent donc des risques potentiels pour la sécurité et le fonctionnement des infrastructures qui gèrent des canaux financés en Bitcoin. ACINQ n’a pas donné de détails sur les mécanismes des nouvelles failles corrigées ni indiqué les versions concernées. L’annonce ne fait état d’aucune attaque confirmée ni perte financière.
Cette mise à jour fait suite à la version 0.14.4, publiée le 15 octobre, qui avait ajouté des protections contre une attaque via un navigateur impliquant des identifiants mis en cache et l’API d’administration d’Eclair. Rien n’indique que les dernières vulnérabilités soient liées à ce problème antérieur, mais les opérateurs ayant installé la version 0.14.4 doivent à nouveau effectuer la mise à niveau pour bénéficier des nouvelles protections.
Impact sur le marché
Les opérateurs peuvent arrêter Eclair, installer la version 0.14.5 puis le redémarrer sans fermer les canaux existants, évitant ainsi les transactions sur la blockchain et la reconfiguration que peuvent nécessiter les fermetures de canaux. ACINQ fournit également des fichiers de version signés et des sommes de contrôle SHA-256 pour vérifier le logiciel avant son installation.
La tâche immédiate est claire, mais l’exposition reste difficile à évaluer : faute de liste publiée des vulnérabilités ou des versions concernées, les opérateurs ne peuvent pas déterminer à partir de l’annonce d’ACINQ si les déploiements plus anciens peuvent rester en production sans risque.

Questions fréquemment posées
-
Que corrige la version 0.14.5 d’Eclair ?
Elle corrige des failles de sécurité que des pairs malveillants pourraient exploiter. ACINQ n’a pas détaillé les mécanismes d’exploitation.
-
Pourquoi la dernière version d’Eclair est-elle notable ?
La version 0.14.5 est la deuxième mise à jour d’Eclair axée sur la sécurité en cinq jours. La précédente était la version 0.14.4.
-
Les opérateurs doivent-ils fermer les canaux de paiement Lightning pour effectuer la mise à niveau ?
Non. Ils peuvent arrêter Eclair, installer la mise à jour et le redémarrer sans fermer les canaux de paiement existants.
-
ACINQ a-t-il signalé des attaques confirmées ou des pertes financières ?
Non. L’annonce ne fait état d’aucune attaque confirmée ni perte financière.
-
Quelles informations restent floues pour les opérateurs d’Eclair ?
ACINQ n’a pas précisé les versions concernées ni publié de détail sur les nouvelles vulnérabilités corrigées.

 CoinDesk
 Glassnode
 WatcherGuru
 Altcoin Daily
 Crypto News
 Lookonchain
 Crypto Rank News