








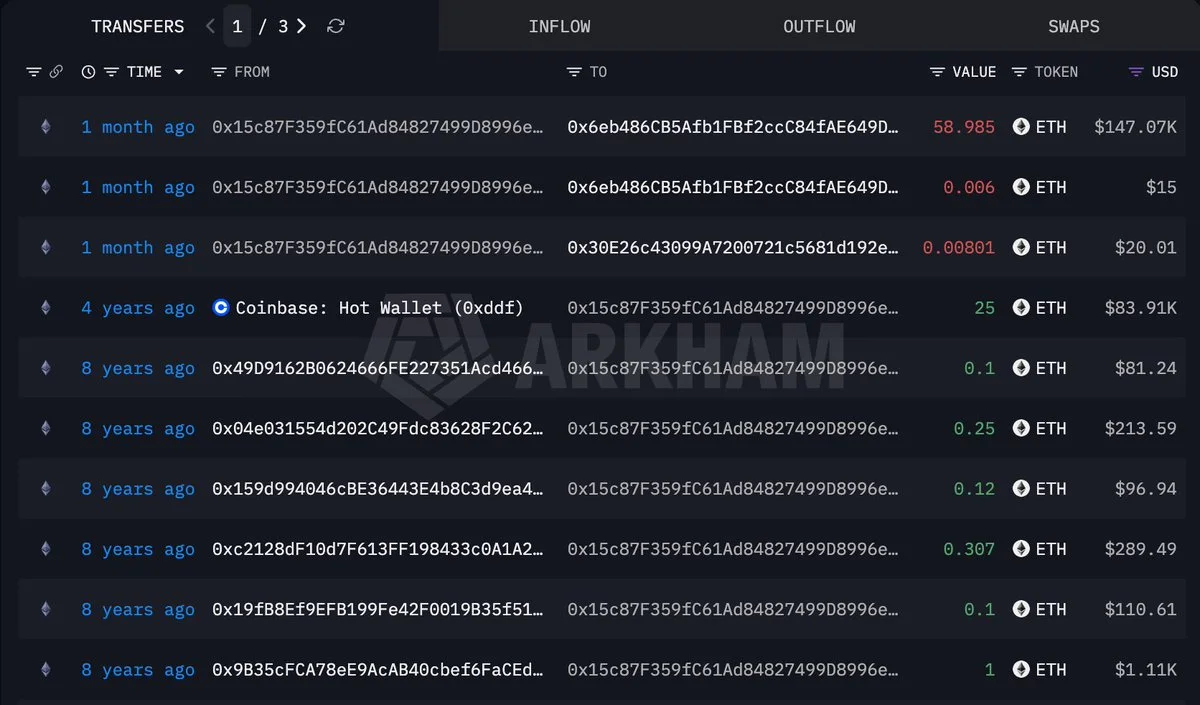
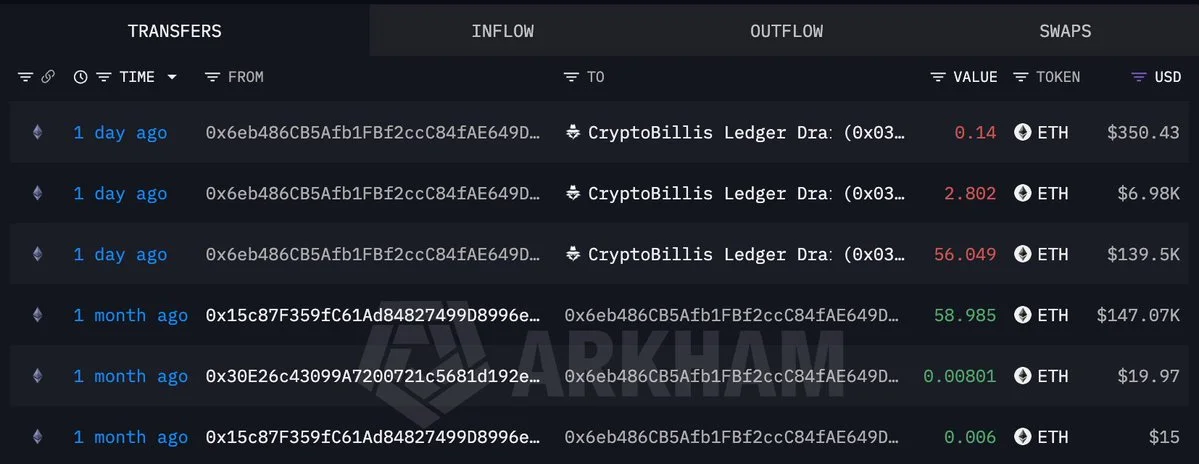
Un portefeuille Ethereum longtemps dormant a été vidé de 59 ETH (environ 146 800 $) il y a environ un mois, les traqueurs on-chain pointant vers le kit de phishing "CryptoBillis" ou "Ledger Drainer".
La victime avait déplacé ses fonds vers un nouveau portefeuille après plus de quatre ans d'inactivité. L'adresse d'origine était restée intacte pendant huit ans et avait survécu à cette période sans encombre, mais l'interaction récente a été le déclencheur : signer une transaction de permit ou d'approbation malveillante a donné au drainer le droit de balayer le solde.
Pourquoi c'est important
C'est la forme canonique d'une perte par drainer de portefeuille. Les détenteurs de longue date qui ont tenu à travers plusieurs cycles, puis sont revenus dans l'espace pendant le récent rallye, sont exactement la cible visée par ces kits. Huit ans de discipline de stockage à froid ne signifient plus rien dès qu'une seule signature est apposée contre le mauvais contrat.
Impact sur le marché
Le vol de 146 800 $ s'inscrit dans un schéma plus large de drainers qui siphonnent des soldes ETH à six chiffres bas sur des utilisateurs de retour. Les flux totaux tracés vers "CryptoBillis" et les kits qui se chevauchent "Ledger Drainer" se comptent désormais en dizaines de millions de dollars, un rappel que même des ETH intouchés ne sont en sécurité que tant que les clés le restent.

Questions fréquemment posées
-
Qu'est-ce que le drainer de portefeuille CryptoBillis ?
CryptoBillis (également suivi sous le nom de "Ledger Drainer") est un kit de phishing vendu à des escrocs. Il piège les victimes en leur faisant signer des approbations malveillantes ou des signatures de permit, ce qui donne à l'attaquant le droit de balayer les ETH et les tokens ERC-20 du portefeuille de la victime.
-
Comment un portefeuille ETH vieux de huit ans a-t-il pu être vidé ?
Les fonds étaient restés intacts pendant huit ans. Le drain s'est produit il y a environ un mois, après que le propriétaire est revenu sur le portefeuille et a signé une transaction, probablement un permit ou une approbation liée à un dApp malveillant, qui a donné au drainer la permission de déplacer le solde.
-
Combien a été perdu dans cet incident ?
Des captures d'écran on-chain montrent 59 ETH drainés, valant environ 146 800 $ à l'époque. Le butin cumulé total sur l'ensemble des victimes de CryptoBillis / Ledger Drainer se chiffre en dizaines de millions de dollars.
-
Un portefeuille ETH longtemps dormant peut-il être sûr ?
Seulement tant que les clés restent à froid. Dès qu'un portefeuille signe une transaction, une autorisation ouverte, une approbation expirée ou une simple signature malveillante peuvent vider le solde. La durée d'inactivité ne protège pas contre une attaque récente.
-
Comment les détenteurs d'ETH peuvent-ils éviter un drainer ?
Utilisez un portefeuille matériel, révoquez les approbations inutilisées via des outils comme revoke.cash, simulez chaque transaction avant de signer et traitez tout dApp ou pop-up d'approbation inconnu comme hostile. Ne signez jamais de messages de permit provenant de sites non vérifiés.

 CoinDesk
 CoinTelegraph
 WatcherGuru
 Crypto News
 TheBlock
 WuBlockchain