










La Community Foundation de Polkadot a averti le 21 octobre que l'extension de navigateur Fearless Wallet fuyait les clés privées des utilisateurs depuis février 2025, exposant les détenteurs de DOT à des transferts non autorisés pendant près de 20 mois. Une enquête du Polkadot Technical Fellowship a révélé du code malveillant qui collectait les phrases de récupération, les clés privées et les fichiers keystore chaque fois que les utilisateurs déverrouillaient leur portefeuille, transmettant les données à un serveur externe. Huit utilisateurs ont signalé à ce jour des transactions non autorisées impliquant 17 286 DOT.
Pourquoi c'est important
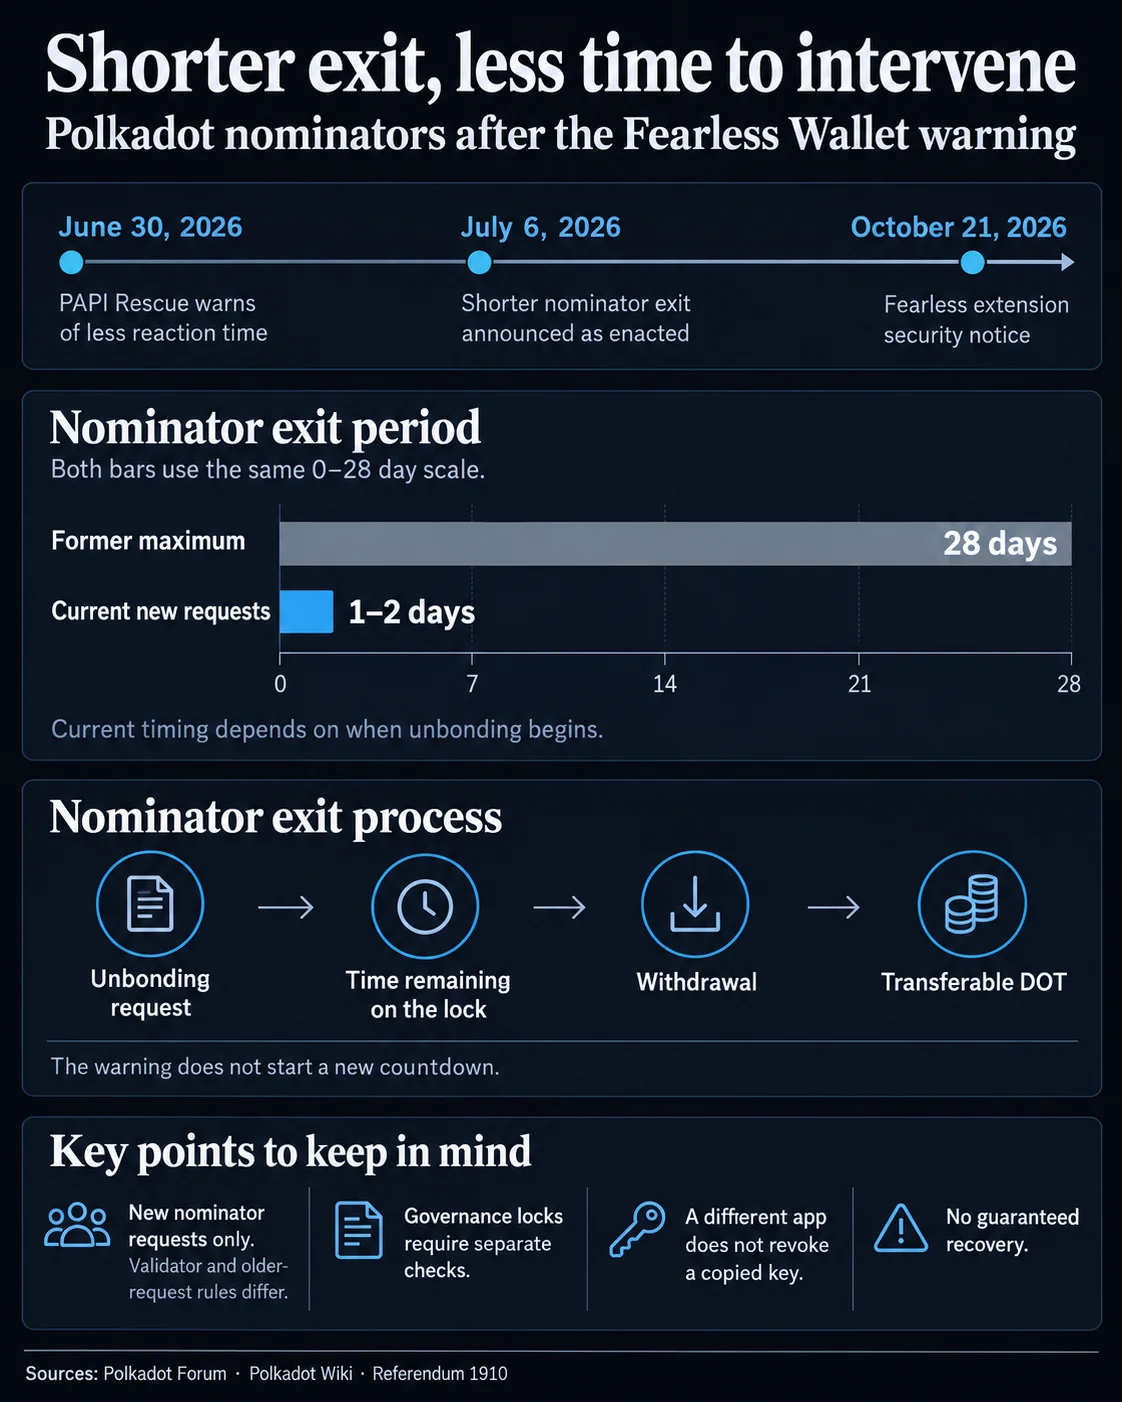
Cette divulgation arrive trois mois après que le Référendum 1910 a réduit le déliaisement des nominateurs de 28 jours à seulement deux jours, un gain de liquidité qui a aussi rétréci la fenêtre pour intervenir sur un compte de staking compromis avant que les fonds ne deviennent transférables. Le service de récupération PAPI Rescue avait précisément signalé ce risque le 30 juin, quelques semaines avant l'entrée en vigueur du changement le 6 juillet et des mois avant l'alerte de Polkadot. La société de sécurité blockchain SlowMist a retracé le comportement malveillant aux versions 3.0.1 et 3.0.3 à 3.0.5 de l'extension, et a découvert un interrupteur de configuration à distance qui permettait aux attaquants d'activer et de désactiver le vol à volonté, rendant la compromission plus difficile à détecter. Le code fautif a été retiré du code source en juin et l'interrupteur désactivé en octobre, mais aucune de ces modifications n'invalide les identifiants déjà exposés.
Impact sur le marché
PAPI Rescue indique avoir récupéré plus de 250 000 $ d'actifs sur des comptes compromis, et la foundation dirige les détenteurs de DOT verrouillés ou en staking vers son service avant tout déliaisement, car les options de récupération se réduisent drastiquement une fois les fonds librement transférables. Les utilisateurs concernés doivent générer une toute nouvelle paire de clés avec un portefeuille différent plutôt que de réutiliser la phrase de récupération exposée, ce qui laisserait la compromission sous-jacente non résolue. Surveillez les nouveaux signalements de pertes, la fenêtre de la faille couvrant des positions de staking qui traversent peut-être encore leurs délais de déliaisement.
Questions fréquemment posées
-
Quelles versions de Fearless Wallet étaient touchées par la fuite de clés ?
SlowMist a identifié le code malveillant dans les versions 3.0.1 et 3.0.3 à 3.0.5 de l'extension. Le code collectait les phrases de récupération, les clés privées et les fichiers keystore lorsque les utilisateurs déverrouillaient leur portefeuille, puis les envoyait à un serveur externe.
-
Combien de DOT ont été volés lors de la faille de Fearless Wallet ?
Huit utilisateurs ont signalé des transactions non autorisées impliquant 17 286 DOT, selon la divulgation du 21 octobre de la Polkadot Community Foundation.
-
Pourquoi le déliaisement accéléré de Polkadot aggrave-t-il la faille ?
Le Référendum 1910 a réduit la période de déliaisement des nominateurs de 28 jours à environ deux jours, si bien que les fonds compromis deviennent transférables beaucoup plus vite. Cela laisse aux équipes de récupération une fenêtre d'intervention bien plus étroite avant qu'un attaquant ne puisse déplacer les actifs.
-
Que doivent faire les utilisateurs de Fearless Wallet pour protéger leurs fonds ?
Créez une toute nouvelle paire de clés avec un portefeuille différent et déplacez immédiatement les fonds restants. Réutiliser la phrase de récupération exposée, changer les mots de passe ou réinstaller l'extension ne résout pas la compromission.
-
Qu'est-ce que PAPI Rescue et peut-il récupérer les fonds Polkadot volés ?
PAPI Rescue est un service de récupération de l'équipe polkadot-api qui a récupéré plus de 250 000 $ sur des comptes compromis, avec un taux de réussite de 100 % parmi les cas éligibles. Les détenteurs de DOT en staking ou verrouillés devraient le contacter avant tout déliaisement, car les options se réduisent une…

 CoinDesk
 WuBlockchain
 WatcherGuru
 CoinTelegraph
 CZ Binance
 TheBlock
 Lookonchain