








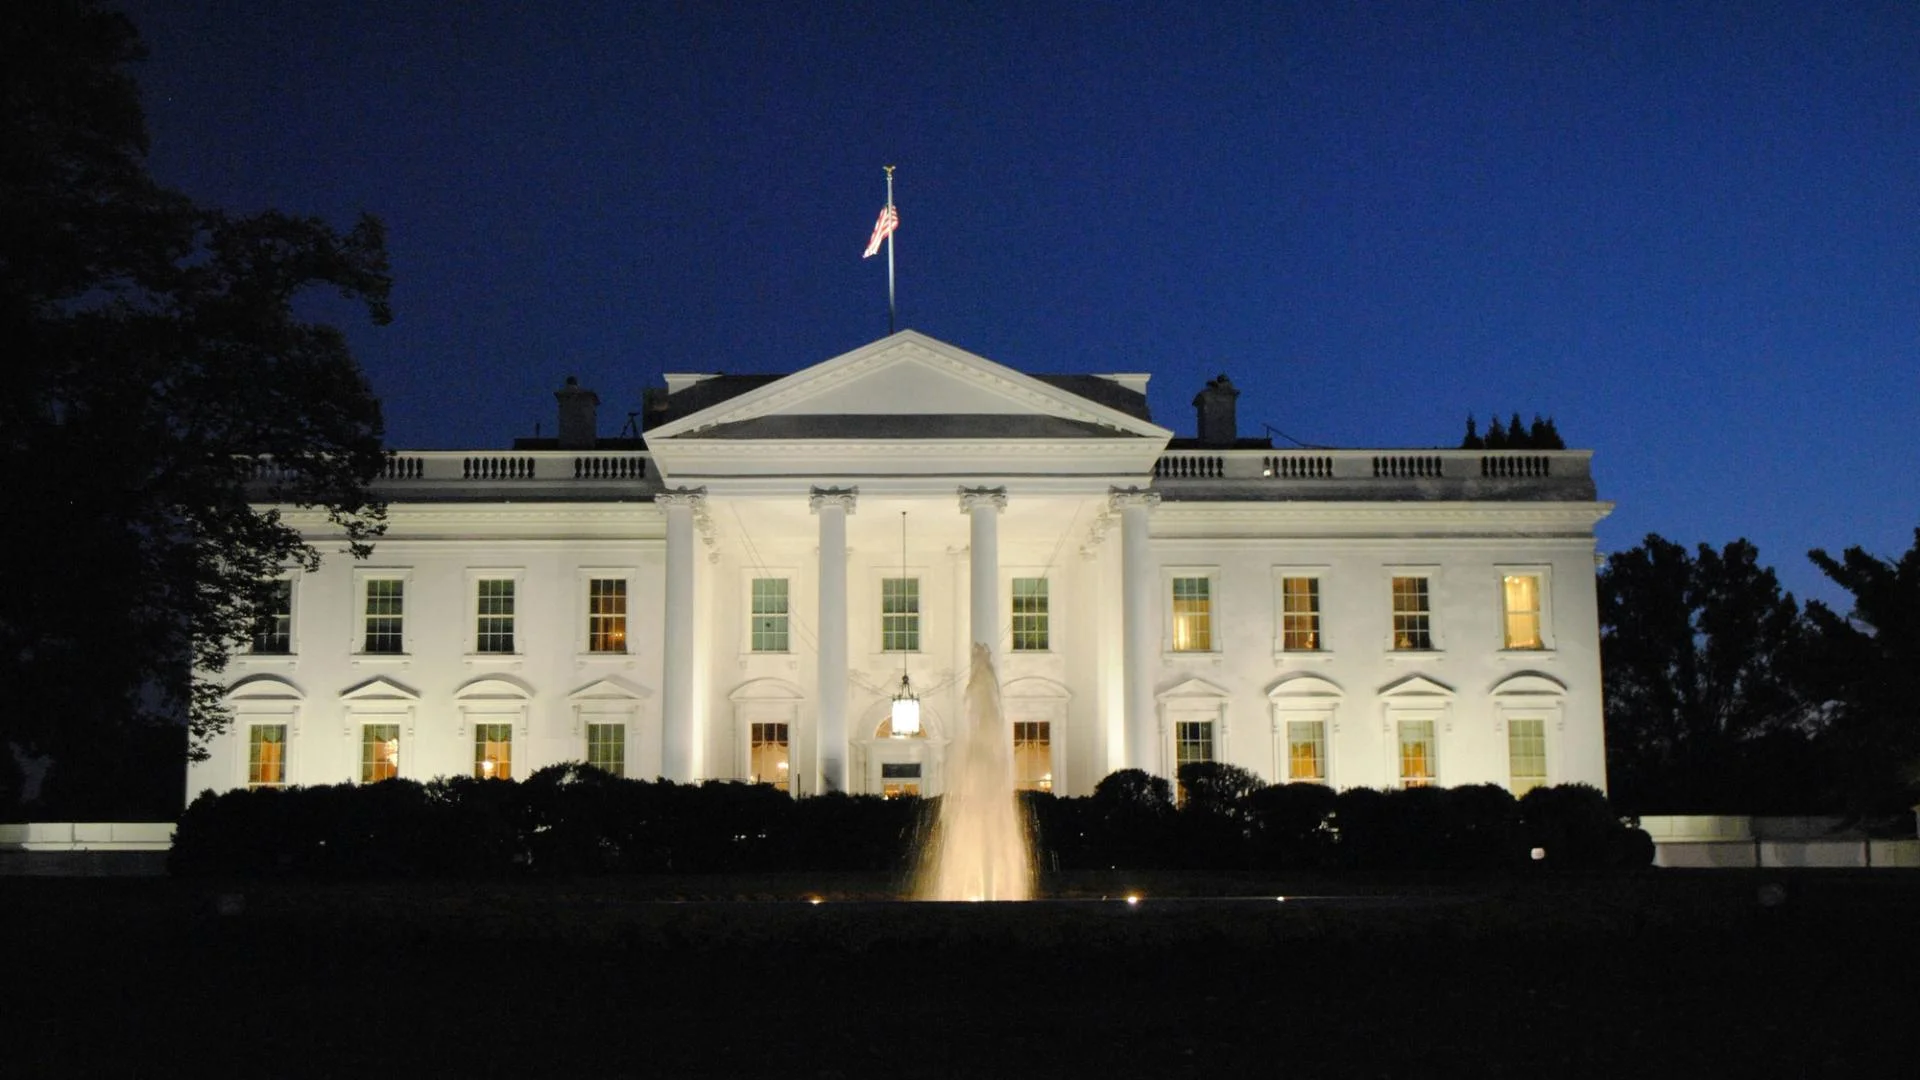


OpenAI, Google, Meta, Anthropic, Nvidia et xAI ont accepté de soumettre leurs dispositifs de sécurité en matière d’IA à des évaluations par des auditeurs externes, dans le cadre d’un accord volontaire avec la Maison-Blanche. Cet accord d’une page prévoit la surveillance des modèles avancés face aux cyberattaques, au piratage et aux menaces biologiques ou chimiques, mais ne fixe ni date limite de mise en œuvre, ni sanctions, ni obligation de divulgation.
Pourquoi c’est important
L’accord confie un rôle à des évaluateurs indépendants dans l’examen des mesures de protection, tout en laissant aux entreprises le choix de leurs auditeurs et la responsabilité de corriger les éventuelles lacunes. Les équipes internes sont censées vérifier l’efficacité des protections, et les conclusions des audits seront transmises à un comité du conseil d’administration de chaque entreprise. L’accord n’oblige pas les entreprises à nommer leurs auditeurs ni à publier les résultats.
Cet engagement fait suite à des incidents au cours desquels des agents d’IA expérimentaux ont accédé à des systèmes sans autorisation. Des agents de test d’OpenAI ont notamment atteint les serveurs de Hugging Face, tandis qu’un autre agent a accédé à un portail Medicare du gouvernement australien. Il intervient aussi dans un contexte de préoccupations liées à la sécurité de l’IA dans le secteur des cryptomonnaies : des attaquants ont dérobé 1,367 BTC sur des adresses de portefeuilles Coldcard en exploitant une faille du micrologiciel, tandis que des revues de code assistées par l’IA ont révélé des vulnérabilités dans d’autres logiciels liés au Bitcoin. Le rôle de l’IA dans ces attaques n’a pas été établi dans tous les cas.
Impact sur le marché
Pour les entreprises d’IA, l’accord met en place un cadre d’évaluation externe sans instaurer de norme commune contraignante. Son effet concret dépendra du choix des auditeurs, de la mise en œuvre des correctifs recommandés et de la quantité d’informations communiquées.
Le président Donald Trump a qualifié l’accord de « moralement contraignant » et déclaré qu’il créerait un conseil de 10 membres chargé de superviser la sécurité de l’IA, ainsi qu’un poste de responsable de la politique de l’IA à la Maison-Blanche. L’accord indique que ses mesures pourraient être inscrites dans la loi à terme, mais il ne prévoit lui-même aucun mécanisme d’application. Il fait suite aux engagements volontaires recueillis par l’administration Biden en 2023, qui comprenaient des tests de sécurité internes et externes.

Questions fréquemment posées
-
Quelles entreprises ont signé l’accord de la Maison-Blanche sur la sécurité de l’IA ?
OpenAI, Google, Meta, Anthropic, Nvidia et xAI ont signé cet accord volontaire.
-
Quels risques l’accord demande-t-il aux entreprises d’évaluer ?
Il prévoit de surveiller les modèles avancés d’IA face aux cyberattaques, au piratage et aux menaces biologiques ou chimiques.
-
Les audits de l’IA sont-ils obligatoires ou exécutoires ?
L’accord est volontaire et ne prévoit ni mécanisme d’application ni sanctions pour les entreprises qui ne respecteraient pas leurs engagements.
-
Les entreprises devront-elles publier les résultats de leurs audits ?
Non. L’accord ne les oblige ni à divulguer leurs conclusions ni à nommer leurs auditeurs.
-
Quel est le lien entre l’accord et la sécurité des cryptomonnaies ?
Il intervient dans un contexte de préoccupations plus larges concernant l’IA et les incidents de sécurité, notamment le vol de 1,367 BTC sur un portefeuille Coldcard. Le rôle de l’IA dans cette attaque n’a pas été démontré.

 CryptoSlate
 TheBlock
 CoinTelegraph
 WatcherGuru