








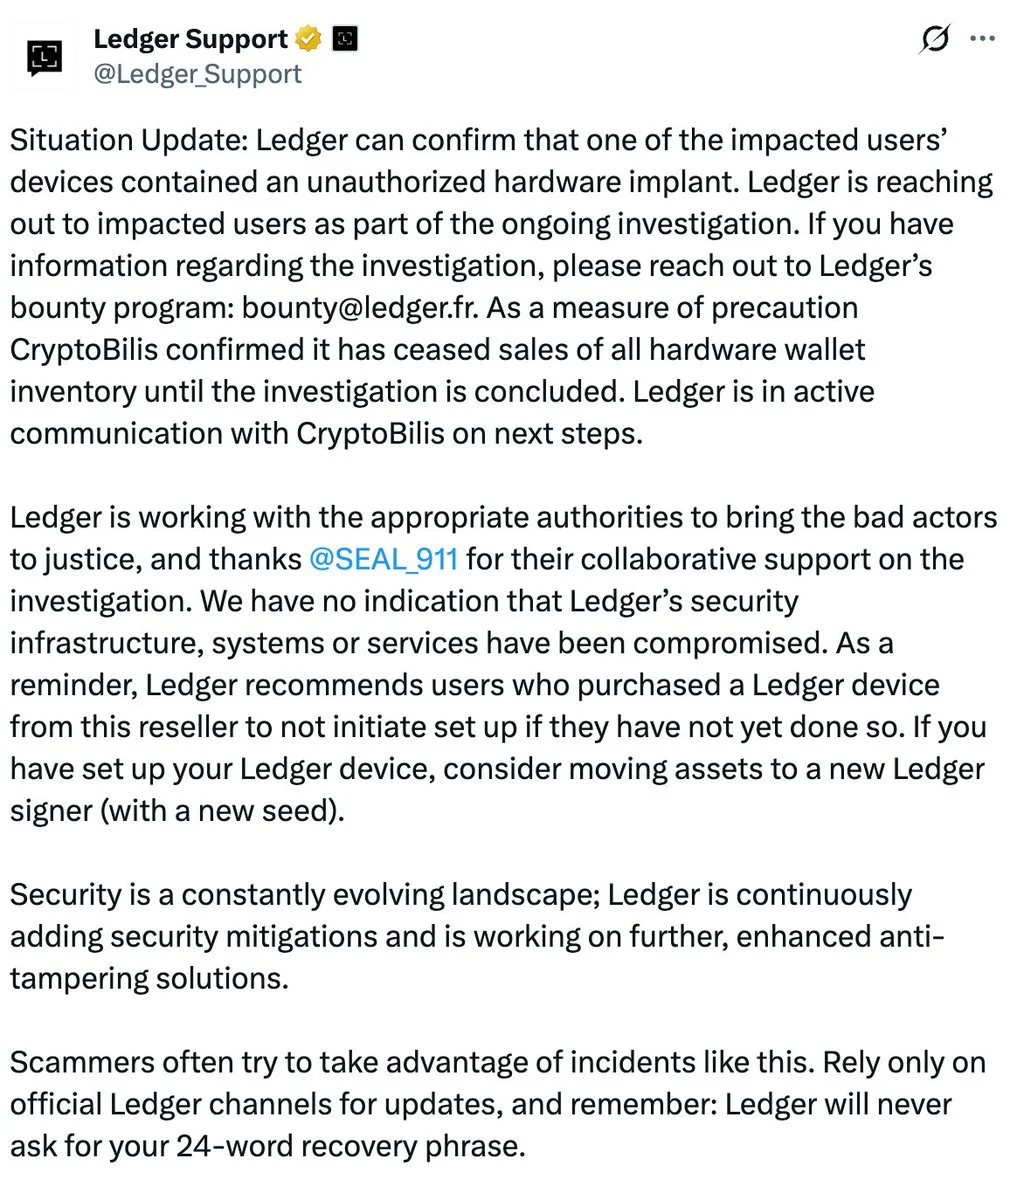
Ledger a indiqué qu'un implant matériel non autorisé avait été découvert à l'intérieur d'un appareil concerné, confirmant que l'incident impliquait une altération physique. L'entreprise a déclaré qu'aucun élément ne permettait de conclure à une compromission de son infrastructure, de ses systèmes ou de ses services. Une analyse antérieure des données on-chain avait estimé les pertes liées à l'incident à plus de $86 millions.
Pourquoi c'est important
L'incident déplace l'attention portée à la sécurité, de l'infrastructure en ligne de Ledger vers la chaîne d'approvisionnement des appareils. Un appareil compromis peut présenter un risque avant même qu'un utilisateur ne le connecte, ce qui place les contrôles de distribution et d'initialisation au cœur de la sécurité des portefeuilles matériels.
Le distributeur CryptoBilis a suspendu les ventes de portefeuilles matériels. Ledger a conseillé aux utilisateurs de ne pas initialiser les appareils inutilisés et d'envisager de transférer leurs actifs vers des portefeuilles créés avec de nouvelles phrases de récupération.
Impact sur le marché
L'impact immédiat se concentre sur les appareils concernés et leurs propriétaires, mais l'épisode pourrait renforcer l'examen des distributeurs de portefeuilles matériels et des pratiques de vérification des appareils. Les utilisateurs possédant un appareil inutilisé devraient suivre les recommandations de Ledger avant de l'initialiser ou de l'alimenter.
Questions fréquemment posées
-
Qu'est-ce que Ledger a trouvé à l'intérieur du portefeuille matériel concerné ?
Ledger a indiqué qu'un implant matériel non autorisé avait été découvert à l'intérieur d'un appareil concerné, confirmant une altération physique.
-
Les systèmes en ligne de Ledger ont-ils été compromis lors de l'incident ?
Ledger a déclaré qu'aucun élément ne prouvait une compromission de son infrastructure, de ses systèmes ou de ses services.
-
Quel était le montant des pertes liées à l'incident ?
Une analyse on-chain antérieure avait estimé les pertes liées à l'incident à plus de $86 millions.
-
Quelle mesure CryptoBilis a-t-il prise après l'attaque ?
Le distributeur CryptoBilis a suspendu les ventes de portefeuilles matériels à la suite de l'incident.
-
Que recommande Ledger aux utilisateurs possédant des appareils inutilisés ?
Ledger leur a conseillé d'éviter d'initialiser les appareils inutilisés et d'envisager de transférer leurs actifs vers des portefeuilles créés avec de nouvelles phrases de récupération.

 Crypto News
 CoinDesk
 CryptoSlate
 Crypto Rank News