








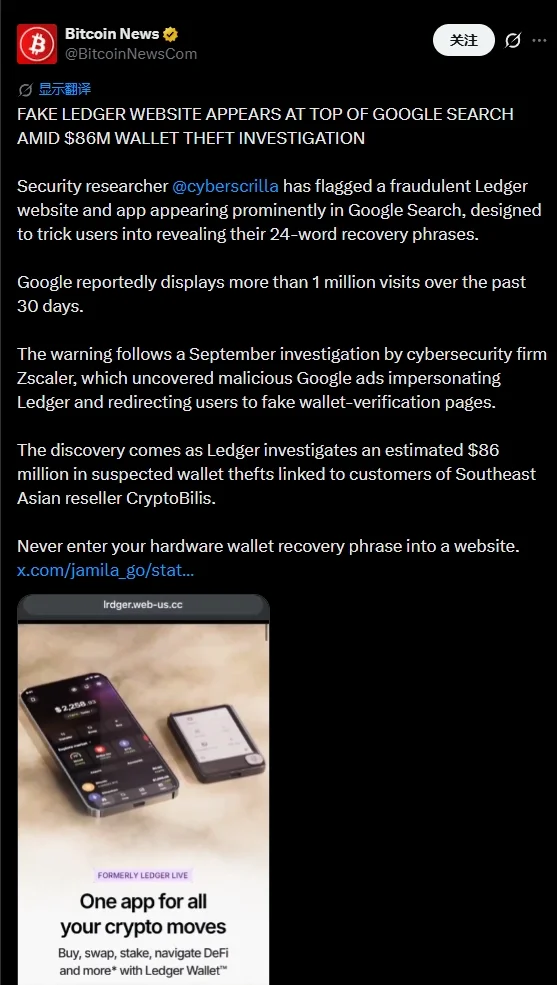
Le chercheur en cybersécurité Cyber Scrilla a découvert un site et une application Ledger frauduleux apparaissant en tête des résultats de Google Search et conçus pour récupérer les phrases de récupération de 24 mots des utilisateurs. Google aurait affiché plus d’un million de visites sur le site au cours des 30 derniers jours.
Pourquoi c’est important
Cette découverte intervient alors que des enquêtes portent sur un montant estimé à 86 millions de dollars de vols de fonds dans des portefeuilles, liés au revendeur d’Asie du Sud-Est CryptoBilis. Elle ajoute la visibilité dans les moteurs de recherche au modèle de menace visant les utilisateurs de Ledger, qui peuvent prendre un résultat bien placé pour une page officielle de vérification de portefeuille.
Impact sur le marché
La campagne fait suite à une enquête menée en septembre par la société de cybersécurité Zscaler, qui a découvert des annonces Google malveillantes usurpant l’identité de Ledger et redirigeant les utilisateurs vers de fausses pages de vérification. Cette activité montre comment un référencement compromis peut transformer le vol de phrases de récupération en un risque plus large pour la sécurité des portefeuilles.
Les phrases de récupération donnent le contrôle des portefeuilles en auto-conservation. Toute demande visant à saisir les 24 mots doit donc être considérée comme un avertissement critique de phishing. Les utilisateurs de Ledger doivent vérifier qu’ils passent par les canaux officiels avant de communiquer toute information de récupération.
Questions fréquemment posées
-
Que cherche à voler le faux site Ledger ?
Le site et l’application frauduleux cherchent à inciter les utilisateurs à communiquer leurs phrases de récupération de portefeuille de 24 mots.
-
Quel trafic Google aurait-il affiché pour le site de phishing ?
Google aurait affiché plus d’un million de visites sur le site au cours des 30 jours précédents.
-
Quel lien existe-t-il entre la campagne et les enquêtes sur CryptoBilis ?
Cette alerte intervient alors que des enquêtes portent sur un montant estimé à 86 millions de dollars de vols dans des portefeuilles, liés au revendeur d’Asie du Sud-Est CryptoBilis.
-
Qu’a découvert Zscaler lors de son enquête de septembre ?
Zscaler a découvert des annonces Google malveillantes usurpant l’identité de Ledger et redirigeant les utilisateurs vers de fausses pages de vérification de portefeuille.
-
Pourquoi le classement dans les résultats de recherche est-il important dans cette campagne de phishing visant Ledger ?
Un résultat Google bien placé peut donner l’apparence de la légitimité à une fausse page de vérification de portefeuille et accroître le risque que les utilisateurs communiquent leurs phrases de récupération.

 CoinDesk
 CoinTelegraph
 WatcherGuru
 Crypto News
 Lookonchain
 CryptoSlate
 TheBlock