









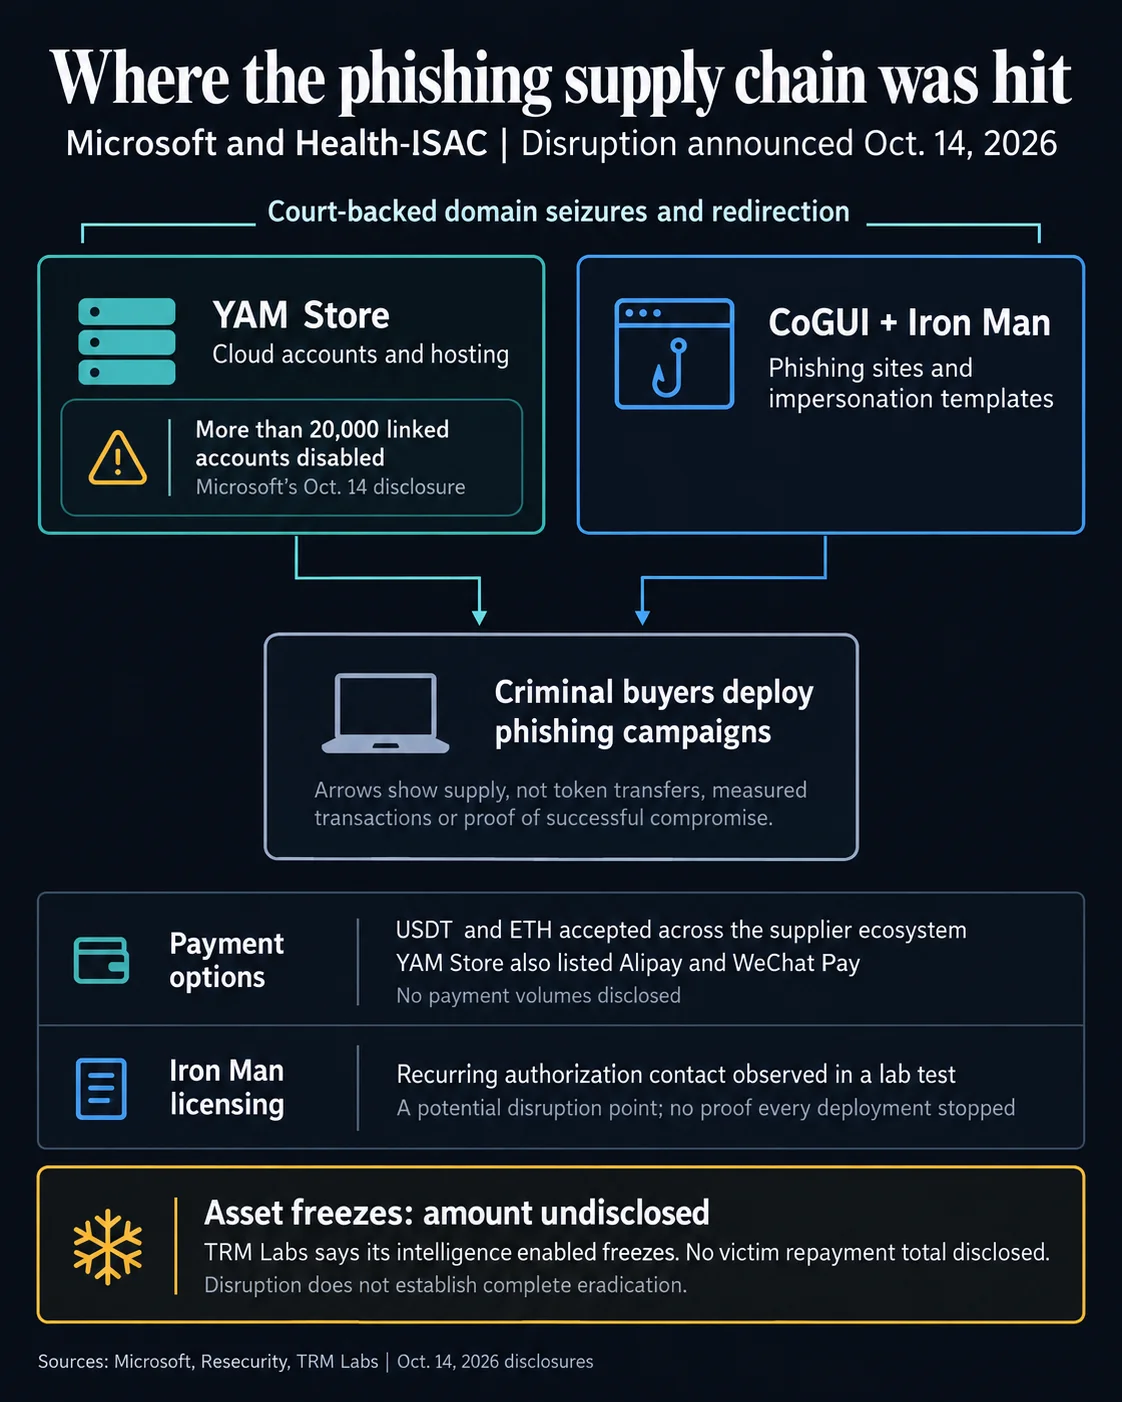

Microsoft et Health-ISAC ont obtenu d'un tribunal américain une ordonnance permettant de saisir et de rediriger les domaines liés à YAM Store, CoGUI et Iron Man, trois fournisseurs de phishing-as-a-service qui ont aidé des criminels à envoyer plus d'un milliard de messages malveillants depuis janvier. L'opération a désactivé plus de 20 000 comptes et bloque plus de 100 000 domaines d'usurpation et de fraude utilisés pour cibler 75 000 organisations dans 150 pays. La vitrine de YAM Store acceptait des USDT sur le réseau Tron, ainsi qu'Alipay et WeChat Pay, tandis que Cloudflare et la société blockchain TRM Labs ont contribué à retracer et à geler les paiements en cryptomonnaies liés aux fournisseurs.
Pourquoi c'est important
Cette opération est un cas rare de phishing où les circuits financiers sont mentionnés dans le dossier judiciaire. YAM Store, CoGUI et Iron Man n'étaient pas des opérateurs opportunistes, mais des prestataires qui exploitaient des marchés de revente à plusieurs niveaux pour des comptes Microsoft et Google volés, des ressources cloud, de l'hébergement et des modèles de phishing prêts à l'emploi. Resecurity a identifié plus de 2 300 modèles Iron Man visant des banques, des distributeurs, des autorités de transport et des agences gouvernementales dans plusieurs pays.
L'enquête, lancée après que l'Agence nationale de police du Japon a signalé des escroqueries fin 2025, a relié l'opération à une place de marché en langue chinoise où des groupes criminels pouvaient acheter une infrastructure sans la construire eux-mêmes. Cloudflare a indiqué que les acheteurs pouvaient également payer en USDC pour certaines offres de la place de marché, ce qui montre comment les infrastructures de stablecoins servent désormais de point d'accès par défaut aux fournisseurs de phishing-as-a-service qui ont besoin de règlements pseudonymes et transfrontaliers.
Impact sur le marché
Microsoft a déclaré que les fournisseurs cités faisaient partie d'un réseau criminel plus vaste, dont l'infrastructure connexe est toujours en cours de démantèlement. Le montant des dommages financiers n'a pas été communiqué. TRM Labs a contribué à localiser des actifs en vue de leur gel, mais n'a pas précisé la valeur saisie. La perte de revenus immédiate pour les opérateurs reste donc incertaine. Cloudflare a ajouté que certains bureaux d'enregistrement de domaines opèrent dans des juridictions où les saisies judiciaires sont difficiles, ce qui signifie qu'une infrastructure de remplacement pourrait apparaître même si les fournisseurs cités cessent leurs activités.
Pour le secteur des cryptomonnaies, le bilan est contrasté.




Questions fréquemment posées
-
Qu'est-ce que Microsoft a démantelé dans cette opération de phishing ?
Microsoft et Health-ISAC ont obtenu d'un tribunal américain une ordonnance pour saisir et rediriger les domaines liés à trois fournisseurs de phishing-as-a-service, YAM Store, CoGUI et Iron Man, qui ont aidé des criminels à envoyer plus d'un milliard de messages malveillants depuis janvier.
-
Quels actifs cryptographiques les fournisseurs de phishing acceptaient-ils ?
La vitrine de YAM Store acceptait des USDT sur le réseau Tron, ainsi qu'Alipay et WeChat Pay. Cloudflare a indiqué que les acheteurs pouvaient aussi payer en USDC pour certaines offres, tandis que les services acceptaient plus largement Ethereum.
-
Combien d'organisations ont été ciblées par ces campagnes de phishing ?
Depuis janvier, les trois services ont aidé des criminels à cibler plus de 75 000 organisations dans plus de 150 pays, générant des dizaines de millions de dollars pour leurs opérateurs.
-
Comment le financement en cryptomonnaies a-t-il été retracé ?
La société d'analyse blockchain TRM Labs a fourni des renseignements qui ont aidé les enquêteurs à localiser et à geler les actifs liés au groupe. L'entreprise n'a toutefois pas communiqué la valeur des fonds gelés.
-
Quelle infrastructure a été désactivée lors de cette opération ?
Microsoft a désactivé plus de 20 000 comptes liés à YAM Store et bloque plus de 100 000 domaines d'usurpation et de fraude. L'entreprise a également travaillé avec Cloudflare pour suspendre des comptes et désactiver des projets Workers qui soutenaient les pages de phishing.

 CoinDesk
 CoinTelegraph
 WatcherGuru
 Crypto News
 Lookonchain
 TheBlock
 WuBlockchain