


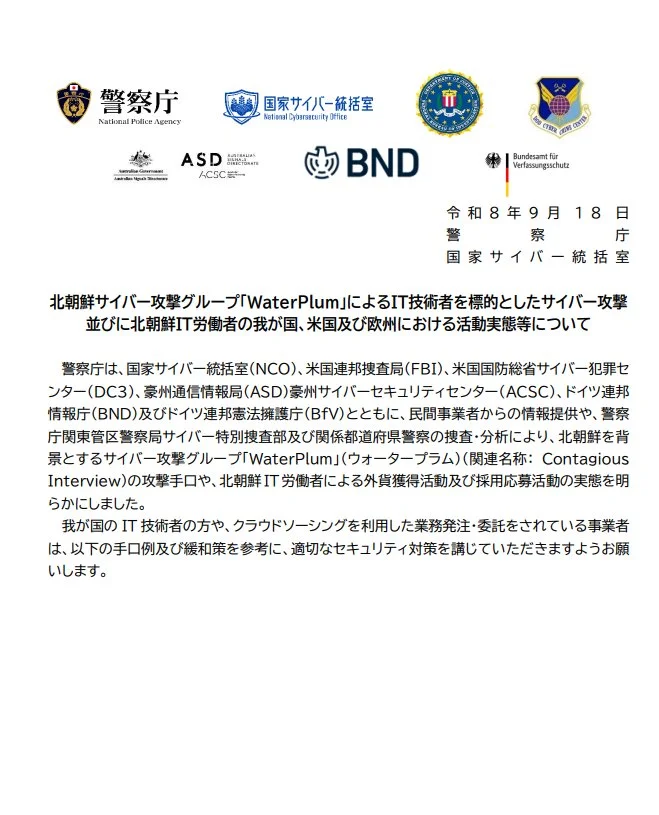
Plus de 30 000 appareils dans plus de 100 pays et régions ont été infectés par WaterPlum, lié à la Corée du Nord, entre décembre 2025 et juillet 2026, ont déclaré l’Agence nationale de police du Japon et le FBI. Cette opération malveillante a dérobé les données de 7 000 portefeuilles crypto.
Pourquoi c’est important
L’ampleur de l’opération transforme WaterPlum, d’un incident ciblé, en une vaste menace de cybersécurité pour les utilisateurs de cryptomonnaies. Les données de portefeuille peuvent exposer des identifiants d’accès et compromettre des actifs, ce qui fait de la sécurité des appareils un élément central de la conservation des cryptomonnaies.
Impact sur le marché
La campagne signalée n’identifie ni blockchain ni token spécifique, mais elle accroît les risques de sécurité dans l’ensemble de l’écosystème crypto. Les utilisateurs doivent considérer comme exposées les données liées aux portefeuilles présentes sur les appareils infectés et vérifier les mesures de sécurité de leurs appareils et portefeuilles.
Source : source
Questions fréquemment posées
-
Combien d’appareils WaterPlum a-t-il infectés ?
L’Agence nationale de police du Japon et le FBI ont rapporté que WaterPlum avait infecté plus de 30 000 appareils.
-
Quelle était l’ampleur de la campagne WaterPlum ?
La campagne a touché des appareils dans plus de 100 pays et régions entre décembre 2025 et juillet 2026.
-
Combien de portefeuilles crypto ont été victimes d’un vol de données ?
L’opération malveillante signalée a dérobé les données de 7 000 portefeuilles crypto.
-
À qui l’opération malveillante WaterPlum est-elle liée ?
WaterPlum a été lié à la Corée du Nord par l’Agence nationale de police du Japon et le FBI.
-
Quel est le principal risque crypto de cette campagne ?
La campagne crée un risque pour la sécurité des portefeuilles, car les appareils compromis peuvent exposer les données qui leur sont liées et mettre les avoirs crypto en danger.

 CryptoSlate
 CoinTelegraph
 TheBlock
 CoinDesk